

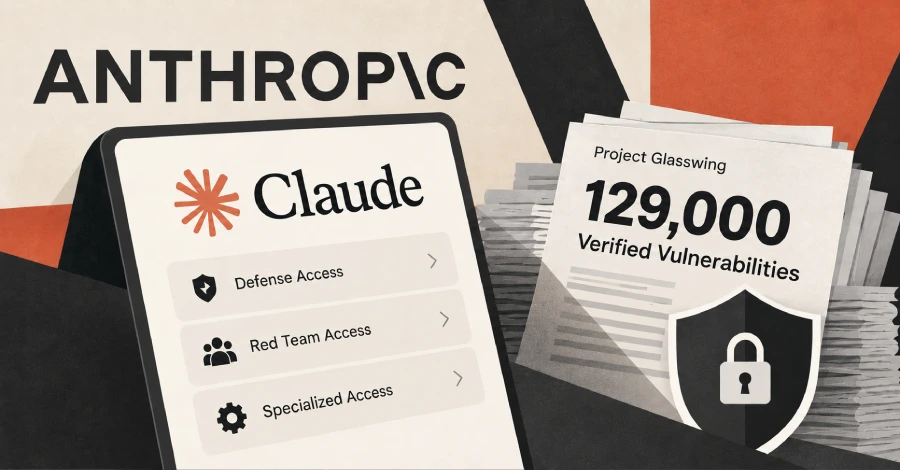
Anthropic anunció el martes que está ampliando un programa que permite a profesionales de ciberseguridad verificados probar sus modelos avanzados de inteligencia artificial (IA) con salvaguardas reducidas y clasificadores de bloqueo desactivados. La compañía afirma que su iniciativa Project Glasswing descubrió al menos 129.000 vulnerabilidades de software verificadas entre abril y julio de 2026.
La empresa también encontró otras 5.500 vulnerabilidades de software verificadas entre abril y octubre de 2026 a través de esfuerzos de escaneo de código abierto.
De estas vulnerabilidades verificadas, más de 33.000 han sido calificadas hasta ahora como de gravedad crítica o alta. Es probable que sea un recuento inferior al real, ya que se basa en datos de encuestas de solo un subconjunto de socios de Glasswing. Por lo tanto, esperamos que el impacto real sea al menos cinco veces mayor.
El programa actualizado, denominado Programa de Verificación Cibernética (CVP), cuenta con tres niveles de acceso, lo que permite a organizaciones y equipos de seguridad solicitar el que mejor se adapte a su trabajo. Cada nivel incluye acceso a sus modelos, entre ellos Claude Opus 5.5, Claude Sonnet 5.5, Claude Mythos 5.1 y los nuevos modelos que vayan surgiendo.
Los tres niveles de acceso son los siguientes:
- Acceso de Defensa, destinado a labores defensivas como respuesta a incidentes, ingeniería inversa de malware y análisis y validación de vulnerabilidades.
- Acceso de Equipo Rojo, que añade pruebas de penetración autorizadas y ejercicios de equipo rojo a los casos de uso defensivo.
- Acceso Especializado, que cuenta con las menores salvaguardas y está reservado a un conjunto limitado de organizaciones verificadas autorizadas para probar sistemas de seguridad.
Según una evaluación de CyScenarioBench, sus salvaguardas bloquearon 46 de 50 tareas en Claude Opus 5.5 en el nivel de Acceso de Defensa, mientras que el nivel de Acceso de Equipo Rojo en el mismo modelo no bloqueó ninguna tarea y completó 34 de 50, la misma tasa de finalización que cuando no se aplican salvaguardas. Sin acceso al CVP, todas las tareas fueron bloqueadas en el primer intento.
Estas evaluaciones nos dan confianza en que podemos poner capacidades cibernéticas avanzadas a disposición de un conjunto más amplio de defensores de forma segura, ampliando los esfuerzos defensivos que comenzamos con Project Glasswing.
La compañía de IA afirma que pone estas herramientas a disposición de los defensores debido a su naturaleza de doble uso, y para ayudarles a proteger sistemas utilizando las mismas capacidades que podrían ser weaponizadas por un actor malicioso con fines dañinos.
En un análisis publicado a finales del mes pasado, el investigador de VulnCheck Patrick Garrity reveló que solo 2 de las 300 vulnerabilidades descubiertas por Anthropic o Project Glasswing, es decir, el 0,67%, han sido explotadas en el mundo real. De ellas, 39 se han clasificado como críticas, 141 como altas, 81 como medias y 18 como bajas en gravedad.
Las dos vulnerabilidades que han sufrido intentos de explotación activa son CVE-2026-26980, una falla de inyección SQL en Ghost CMS, y CVE-2026-61500, una falla de falsificación de sesión en Rejetto HTTP File Server.
En todo caso, los hallazgos sugieren que, si bien la IA está reduciendo la barrera para el descubrimiento de vulnerabilidades, no todas las fallas de seguridad que descubre son necesariamente explotables por actores de amenazas ni capaces de causar impactos significativos. Además, como han demostrado 1Password y Veracode, los parches de vulnerabilidades generados por IA pueden introducir nuevos riesgos de seguridad por sí mismos.
Aproximadamente el 44% de las tareas de generación de código con IA introdujeron una vulnerabilidad de seguridad riesgosa en las pruebas. La tasa media de aprobación de seguridad entre los modelos es del 56%, apenas ha cambiado desde el 55% del primer informe. En otras palabras, el rendimiento de seguridad se ha mantenido plano mientras la cantidad de código generado por IA que entra en los flujos de trabajo se ha disparado.






Deja una respuesta