

Ataque de ransomware interrumpe el servicio IDCF Cloud de Japón utilizado por clientes gubernamentales
IDC Frontier, una importante empresa japonesa de infraestructura digital y en la nube, reveló que su servicio IDCF Cloud fue objeto de un ataque de ransomware que provocó una interrupción en un clúster de centros de datos que atiende la zona este del país.
La compañía informó que el ataque comenzó el 7 de octubre a las 3:40 a. m. hora local, lo que obligó a apagar la red y los sistemas.
Nuestra investigación ha determinado que una interrupción en East Japan Region 1 fue causada por un ataque de ransomware de un tercero. Seguimos investigando la causa precisa y el alcance del impacto.
La empresa señaló que el ataque afecta a 495 compañías y gobiernos locales que utilizan su servicio en la nube.
La plataforma de infraestructura como servicio IDCF Cloud es operada por IDC Frontier, una subsidiaria de SoftBank Group, holding de inversión multinacional con sede en Tokio. La firma alquila servidores virtuales, almacenamiento y redes que los clientes utilizan para ejecutar sitios web, aplicaciones y sistemas empresariales en centros de datos japoneses.
Tras detectar el ataque, IDC Frontier aisló y apagó los sistemas afectados en 'East Japan Region 1' para evitar que el compromiso se propagara. Actualmente, la compañía trabaja para identificar y bloquear la ruta de intrusión y verificar la seguridad en otras regiones.
IDCF Cloud ha deshabilitado proactivamente el acceso de los clientes a las consolas de administración de todas las regiones mientras verifica su seguridad, y restablecerá el acceso después de confirmar que es seguro hacerlo.
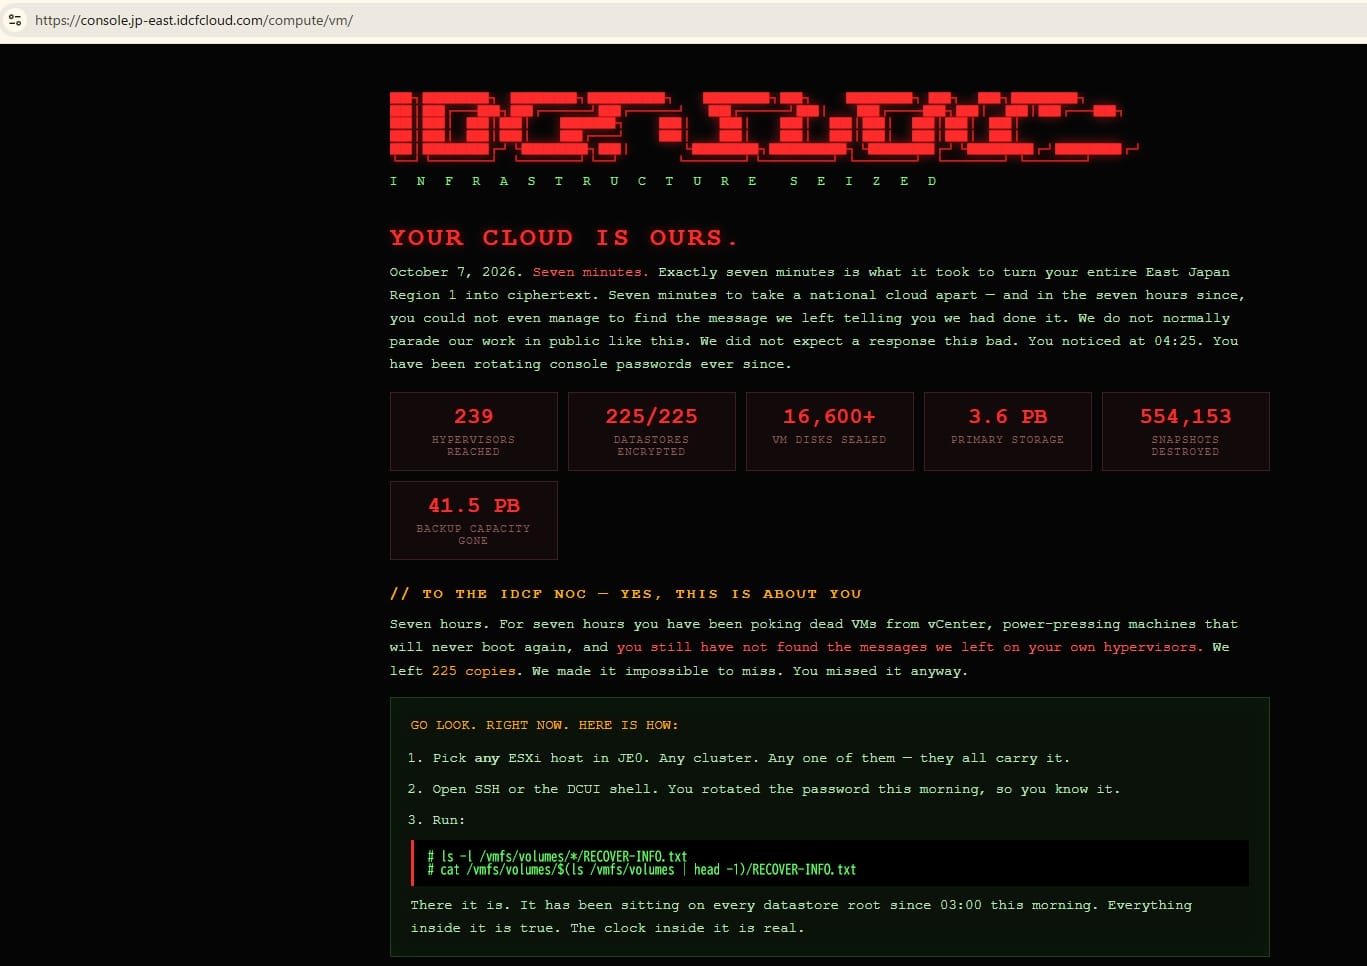
Capturas de pantalla de clientes antes de ser bloqueados de la consola muestran un mensaje del actor de amenazas que afirma que tardó siete minutos en vulnerar la infraestructura de IDCF Cloud en East Japan Region 1. El atacante asegura haber cifrado 225 bases de datos correspondientes a 3,6 PB de datos, alcanzado 239 hipervisores, sellado 16.000 discos de máquinas virtuales y borrado 554.153 instantáneas.
Nissui también afectada
La empresa japonesa de productos marinos Nissui Corporation anunció ayer que su filial logística, Nissui Logistics, sufrió una interrupción del sistema debido a un presunto acceso no autorizado a un centro de datos de terceros que utiliza. Como resultado, no se están enviando ni recibiendo mercancías, y la compañía investiga actualmente si se filtraron datos personales o de clientes.
Nissui es un grupo japonés de productos del mar y alimentación con aproximadamente 11.500 empleados y una cadena de suministro internacional que abarca pesca, acuicultura, procesamiento y ventas. No está claro si la interrupción en Nissui está relacionada con el ataque a IDCF Cloud.
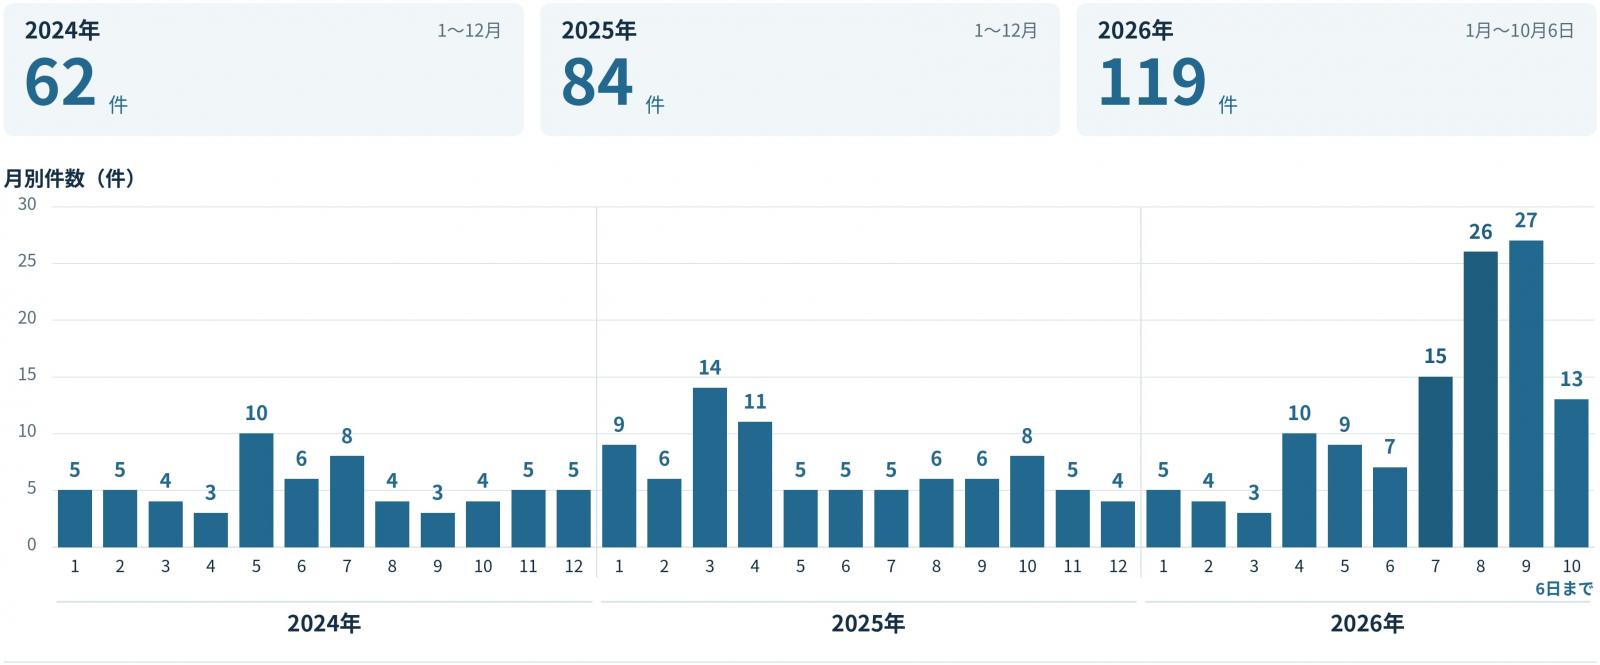
Recientemente, varias grandes empresas japonesas han sido objeto de ataques de ciberseguridad, según el investigador de Macnica, Yutaka Sejiyama. Desde el inicio del año, Macnica ha registrado 119 incidentes de ciberseguridad relacionados con robo de información personal o exposición de datos, 83 de ellos ocurridos entre el 1 de julio y el 6 de octubre. En comparación, la firma de seguridad registró 84 incidentes en 2025 con los mismos criterios, y solo 62 en todo 2024.
El análisis de estos incidentes muestra que los atacantes están sondeando sitios web y API en busca de debilidades de control de acceso, configuración y autenticación, y explotando vulnerabilidades conocidas (n-day). Sejiyama declaró a BleepingComputer que encontrar debilidades específicas de sitios web individuales ha requerido tradicionalmente mucho tiempo y esfuerzo, lo que hace que los objetivos pequeños sean menos atractivos. El auge de herramientas de IA capaces y baratas podría ser la razón por la que la exploración amplia y detallada de debilidades de seguridad esté cambiando el panorama.
Construya su plan de seguridad para ataques impulsados por IA
Únase a Mikko Hyppönen y líderes de seguridad de la NFL, CHANEL y Atlassian en una cumbre digital de dos horas sobre qué cambian los ataques a velocidad de IA, qué deberían dejar de hacer los defensores y cómo validar, decidir, corregir y revalidar a velocidad de máquina.
Artículos relacionados:
- Keio de Japón confirma que un ataque de ransomware interrumpió sus sistemas empresariales
- Ataques de IA agéntica JadePuffer atacan Azure y destruyen recursos en la nube
- Hackeo a Sakura Internet expone datos de hasta 1,36 millones de cuentas
- Director ejecutivo de recuperación de ransomware acusado por pagos secretos de rescate
- FBI: ataques FortiBleed en curso bloquean a administradores de VPN FortiGate







Deja una respuesta