

El FBI desmantela herramientas de ciberespionaje chinas utilizadas contra infraestructuras críticas
El Buró Federal de Investigaciones (FBI) ha incautado siete dominios utilizados por el grupo de hackers patrocinado por el estado chino conocido como Flax Typhoon para operar dos herramientas de intrusión, MicroScan y FishHub, empleadas en ataques contra infraestructuras críticas y otras organizaciones en todo el mundo.
Las incautaciones se dirigieron a la infraestructura que soporta ambas plataformas, supuestamente operadas por Integrity Technology Group (Integrity Tech), una empresa con sede en China que, según las autoridades estadounidenses, mantiene contratos con el gobierno chino.
De acuerdo con el Departamento de Justicia de Estados Unidos, las herramientas se utilizaron para escanear vulnerabilidades y comprometer redes de infraestructura crítica en Estados Unidos y otros países.
Integrity Technology Group proporcionó a actores de amenazas vinculados a China capacidades utilizadas para realizar escaneos de vulnerabilidades a gran escala y, en algunos casos, intrusiones dirigidas a infraestructuras críticas estadounidenses y extranjeras.
Así lo declaró Brett Leatherman, director adjunto de la División Cibernética del FBI. Leatherman señaló que el gobierno chino depende de contratistas y otras empresas para ampliar el alcance de sus operaciones cibernéticas, y que interrumpir a estas organizaciones dificulta que los hackers vinculados a China ataquen redes estadounidenses.
MicroScan es una plataforma de escaneo de vulnerabilidades desarrollada por Integrity Tech para identificar debilidades de seguridad en redes objetivo. Según una declaración jurada de incautación del FBI, la plataforma se utilizó junto con una botnet de dispositivos conectados a internet infectados con el malware Mirai para escanear objetivos potenciales. Entre estos se incluyen una compañía eléctrica de Carolina del Sur, aeropuertos en Japón y Polonia, empresas de gas natural y electricidad de Taiwán, y universidades.
La declaración también confirma que la actividad de escaneo condujo a brechas exitosas, incluidas dos universidades taiwanesas cuyas redes fueron escaneadas con MicroScan en agosto de 2022 y marzo de 2023 y posteriormente comprometidas. Si bien el FBI confirmó que las herramientas se usaron en intrusiones relacionadas con infraestructura crítica, no reveló si las compañías eléctricas, aeropuertos y proveedores de energía mencionados específicamente fueron vulnerados con éxito.
El FBI incautó el dominio c0cc.cc utilizado por Integrity Tech para acceder a la plataforma MicroScan, que según las fuerzas del orden estaba en línea en septiembre de 2026. La segunda plataforma, FishHub, se empleó para llevar a cabo ataques de spear-phishing y entregar malware adicional a redes ya comprometidas. El malware otorgaba a los atacantes acceso remoto no autorizado a las redes de las víctimas y les permitía buscar archivos específicos y exfiltrar datos a servidores controlados por Integrity Tech.
Según la declaración jurada del FBI, los investigadores encontraron datos y archivos pertenecientes a más de 20 organizaciones en un servidor vinculado a la herramienta de robo de datos FishHub, incluidas seis universidades en Taiwán. Las fuerzas del orden incautaron cinco dominios utilizados para distribuir el malware: 98aicai.com, 98aicode.com, outlook3650.com, youtubecard.com y linkedinns.net. Un séptimo dominio incautado, 98aiblog.com, estaba vinculado al software VPN SoftEther instalado en sistemas comprometidos para mantener el acceso remoto a las redes de las víctimas.
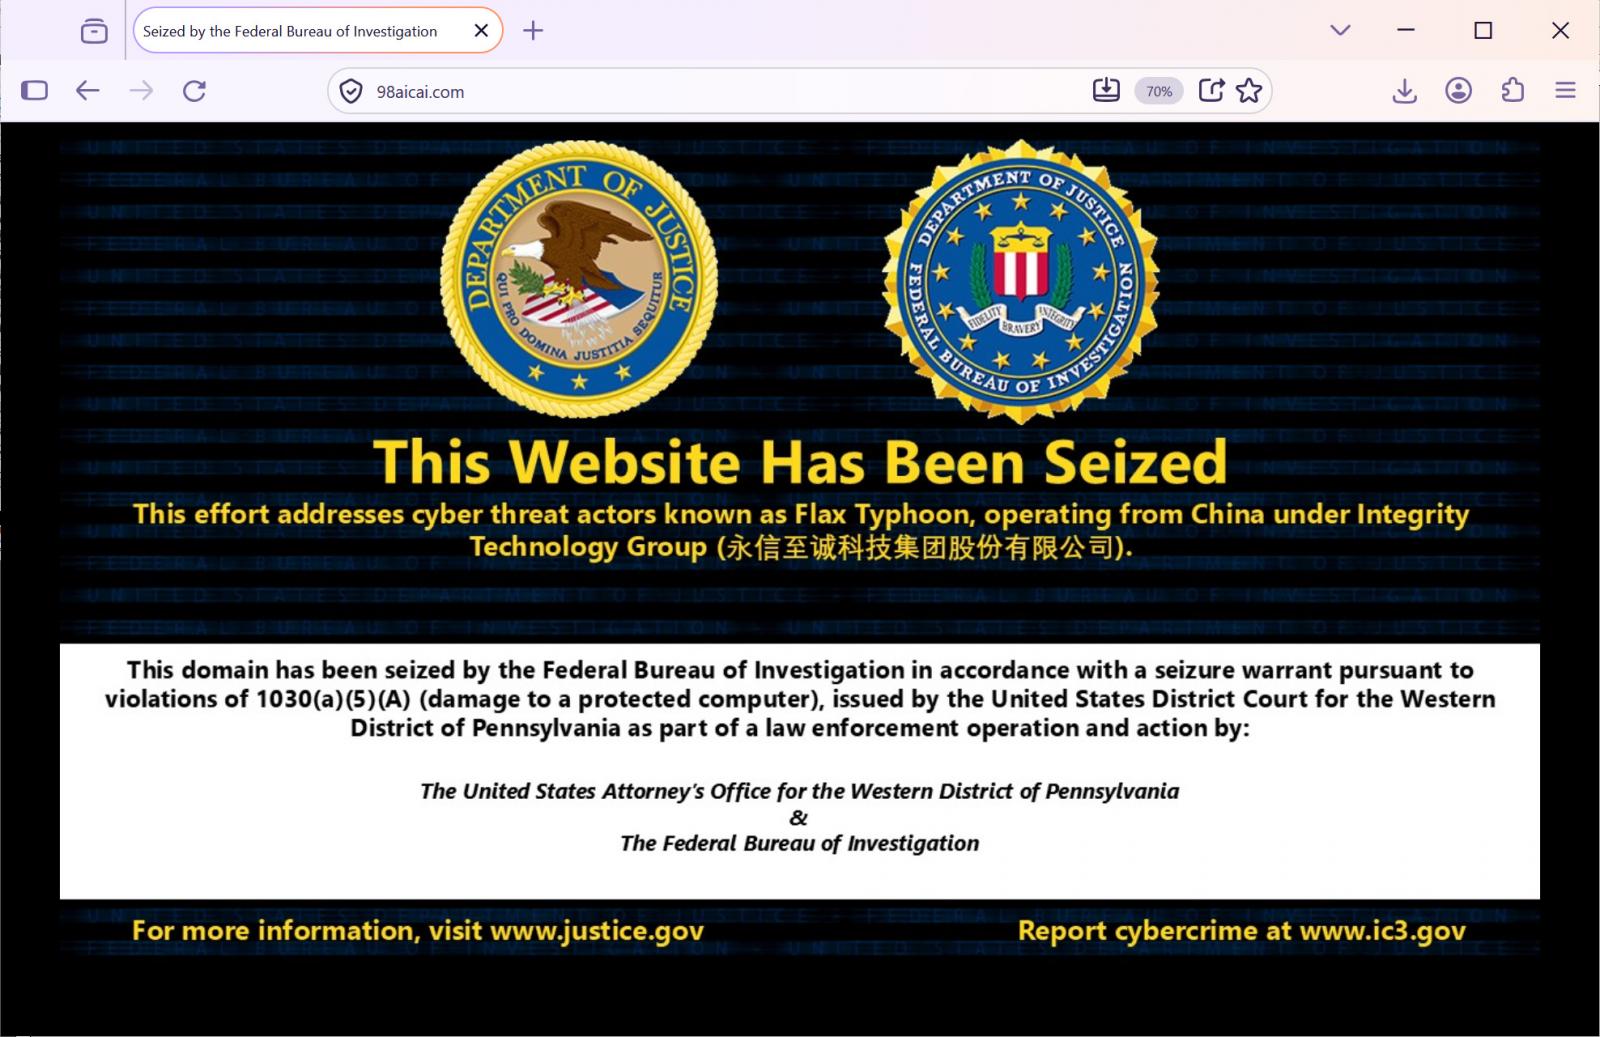
Los dominios incautados ahora muestran avisos de incautación del FBI que identifican al grupo de hacking Flax Typhoon y a Integrity Technology Group. En coordinación con las incautaciones de dominios, el FBI, CISA, NSA y socios internacionales emitieron un aviso de ciberseguridad conjunto que explica cómo los hackers vinculados al gobierno chino utilizaron las herramientas e infraestructura de Integrity Tech para comprometer organizaciones y robar información sensible.
El aviso señala que los atacantes se dirigieron a agencias gubernamentales de Estados Unidos, manufactura crítica, atención médica, tecnología de la información, fuerzas del orden, instituciones educativas y organizaciones religiosas, así como a organizaciones en el sudeste asiático, África y América del Norte. La actividad se superpone con operaciones rastreadas como Flax Typhoon, Ethereal Panda y Red Juliett, aunque las agencias advierten que no toda la actividad puede estar necesariamente vinculada a Integrity Tech.
Según el aviso, MicroScan es un escáner de vulnerabilidades basado en Python que contiene más de 1.300 scripts de pruebas de penetración utilizados para identificar fallos de seguridad en sitios web y servicios. Estos scripts apuntaban a software ampliamente utilizado, como Oracle WebLogic, Apache Struts, WordPress, Jenkins y otras aplicaciones. Los investigadores también identificaron ocho vulnerabilidades que eran objetivo común de los hackers:
- CVE-2015-3306: vulnerabilidad de lectura no autorizada de archivos en ProFTPD.
- CVE-2015-5477: vulnerabilidad de denegación de servicio en ISC BIND.
- CVE-2016-3081: vulnerabilidad de ejecución remota de código en Apache Struts.
- CVE-2021-3199: vulnerabilidad de escritura no autorizada de archivos en ONLYOFFICE DocumentServer.
- CVE-2023-22894: vulnerabilidad de divulgación de información en Strapi.
- CVE-2014-6278: vulnerabilidad de ejecución remota de código en GNU Bash (Shellshock).
- CVE-2019-11510: vulnerabilidad de lectura arbitraria de archivos en Pulse Secure VPN.
- CVE-2021-22205: vulnerabilidad de ejecución remota de código en GitLab.
Los atacantes también utilizaron la herramienta de código abierto EBurst para llevar a cabo ataques de pulverización de contraseñas contra servidores Microsoft Exchange, junto con otras herramientas para robar correos electrónicos, recopilar credenciales de Active Directory y exfiltrar datos. El FBI también descubrió una aplicación web personalizada que permitía a terceros navegar por correos electrónicos robados sin necesidad de acceso directo a las cuentas comprometidas.
El aviso conjunto contiene indicadores de compromiso, incluidas direcciones IP, dominios, hashes de malware y detalles de las herramientas de los atacantes, para ayudar a las organizaciones a identificar posibles intrusiones. Las autoridades instan a las organizaciones a revisar los indicadores, parchear sistemas vulnerables, deshabilitar servicios expuestos innecesarios y aplicar autenticación multifactor para protegerse contra los ataques.
Esta no es la primera vez que las fuerzas del orden estadounidenses interrumpen la infraestructura de hacking de Integrity Tech. En septiembre de 2024, el Departamento de Justicia desmanteló una botnet Mirai operada por Integrity Tech que constaba de más de 200.000 dispositivos de consumo comprometidos en todo el mundo. El gobierno del Reino Unido también sancionó a Integrity Tech en 2025, y la Unión Europea sancionó a la empresa en 2026 por su participación en ciberataques dirigidos a Europa y sus aliados.
Construya su plan de seguridad para ataques impulsados por IA
Únase a Mikko Hyppönen y líderes de seguridad de la NFL, CHANEL y Atlassian en una cumbre digital de dos horas sobre qué cambian los ataques a velocidad de IA, qué deben dejar de hacer los defensores y cómo validar, decidir, corregir y revalidar a velocidad de máquina.






Deja una respuesta