

Se ha observado a actores de amenazas explotando dos fallos recientemente divulgados en la utilidad de respaldo AhsayCBS para tomar el control de los dispositivos afectados y desplegar web shells y mineros de criptomonedas XMRig.
Los detalles de las vulnerabilidades son los siguientes:
- CVE-2026-105133 (puntuación CVSS v4: 5.5) – Vulnerabilidad de autenticación incorrecta en la función checkSysPwd() del componente "com/ahsay/obs/api/ApiStructsAction.java".
- CVE-2026-105134 (puntuación CVSS v4: 9.3) – Vulnerabilidad de inyección de comandos del sistema operativo en el componente Replication Receiver.
Un atacante remoto podría encadenar ambas vulnerabilidades para eludir la autenticación y ejecutar comandos arbitrarios en los sistemas afectados. Cabe señalar que los identificadores CVE de estos fallos no se publicaron hasta el 4 de octubre de 2026.
Según Huntress, los esfuerzos de explotación de ambos fallos comenzaron el 7 de octubre de 2026 a las 23:20 UTC, con actores de amenazas no identificados armamentizándolos para lograr ejecución remota de código en los hosts afectados. Hasta el 8 de octubre de 2026, se estima que cinco organizaciones objetivo han sido afectadas por estas vulnerabilidades.
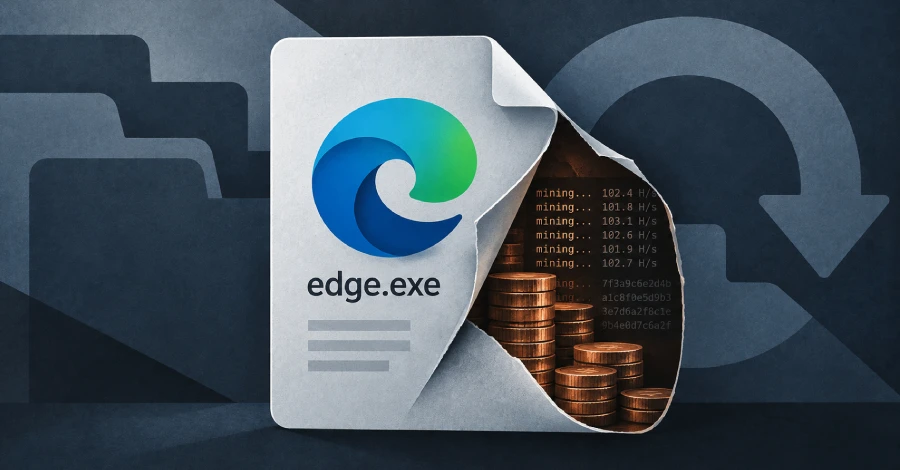
Tras la explotación, los actores de amenazas realizan reconocimiento, dejan web shells, plantan criptomineros XMRig disfrazados de Microsoft Edge, y más. También dejaron lo que parece ser un script de PowerShell asistido por IA que monitorea el Administrador de tareas de Windows y lo cierra si permanece abierto demasiado tiempo en medio de la noche.
Se ha descubierto que los mineros de criptomonedas suplantan al navegador Microsoft Edge utilizando el nombre "edge.exe" para pasar desapercibidos. También se dejó un script de PowerShell ("Taskgmr.ps1") que facilita las operaciones de criptominería después de ser lanzado mediante curl.
El script, que se sospecha fue escrito con asistencia de una herramienta de inteligencia artificial (IA), incluye comprobaciones anti-análisis que detienen la actividad minera tan pronto como la víctima abre la aplicación Administrador de tareas de Windows. También está configurado para terminar el Administrador de tareas a las 6 p.m. si ha estado abierto más de una hora durante la noche.
Aunque los avisos publicados en la Base de Datos Nacional de Vulnerabilidades (NVD) indican que los problemas se han solucionado en la última versión del software (10.3.4), Huntress ha revelado desde entonces que esta versión también está afectada, convirtiéndolos esencialmente en zero-days.
En al menos un incidente, se dice que los actores de amenazas utilizaron el binario integrado "certutil.exe" para descargar un controlador legítimo pero vulnerable ("WinRing0x64.sys") en la carpeta TEMP, probablemente con el objetivo de obtener acceso a nivel de kernel al hardware subyacente y optimizar el proceso de minería.
A falta de un parche, se recomienda a los usuarios limitar el acceso a la interfaz de administración y buscar signos de compromiso.
Las organizaciones deben restringir el acceso web a la interfaz de administración de AhsayCBS, ya que el exploit ataca el servicio de aplicación web accesible externamente en el host. El acceso debe limitarse solo a direcciones IP de confianza o requerir VPN.






Deja una respuesta