

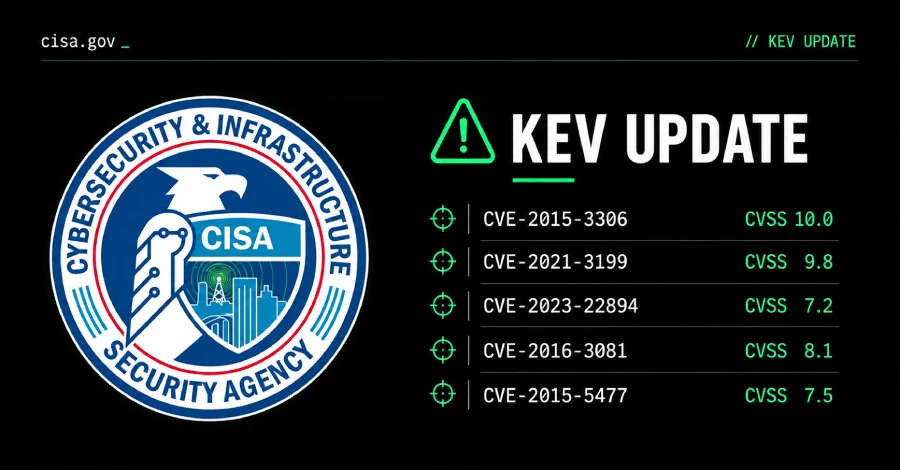
La Agencia de Seguridad de Infraestructura y Ciberseguridad de Estados Unidos (CISA) añadió el jueves cinco fallos de seguridad a su catálogo de Vulnerabilidades Conocidas y Explotadas (KEV, por sus siglas en inglés), después de que un actor vinculado a China, identificado como Flax Typhoon, los aprovechara.
- CVE-2015-3306 (puntuación CVSS: 10.0): una vulnerabilidad de control de acceso inadecuado en ProFTPD que podría permitir a atacantes remotos leer y escribir archivos arbitrarios mediante los comandos site cpfr y site cpto.
- CVE-2021-3199 (puntuación CVSS: 9.8): una vulnerabilidad de path traversal en ONLYOFFICE Docs que ocurre cuando se utiliza JSON Web Token (JWT), a través de una secuencia "/.." en un parámetro de carga de imágenes, y que podría permitir la ejecución remota de código.
- CVE-2023-22894 (puntuación CVSS: 7.2): una vulnerabilidad de almacenamiento en texto claro de información sensible en Strapi que podría permitir a un atacante con acceso al panel de administración descubrir detalles confidenciales de usuarios mediante el filtro de consulta.
- CVE-2016-3081 (puntuación CVSS: 8.1): una vulnerabilidad de inyección de comandos en Apache Struts que podría permitir a un atacante remoto ejecutar código arbitrario mediante method:prefix cuando la invocación dinámica de métodos está habilitada.
- CVE-2015-5477 (puntuación CVSS: 7.5): una vulnerabilidad de aserción alcanzable en ISC BIND que podría permitir a un atacante remoto provocar una denegación de servicio mediante consultas TKEY.
La incorporación de estas cinco vulnerabilidades coincide con un aviso conjunto emitido por Australia, Canadá, Japón, Nueva Zelanda, España, Reino Unido y Estados Unidos, que advierte sobre ataques facilitados por una empresa de ciberseguridad con sede en China conocida como Integrity Technology Group.
Se ha detectado que estas operaciones se dirigen a ocho vulnerabilidades de seguridad, incluidas las cinco mencionadas, para obtener acceso inicial a organizaciones y extraer datos sensibles. La actividad implica la explotación de fallos mediante herramientas de escaneo, ataques de cross-site scripting y password spraying en servidores Microsoft Exchange, además de establecer persistencia a través de software VPN y exfiltrar correos electrónicos y credenciales mediante scripts.
Cabe señalar que las otras tres vulnerabilidades ya figuran en el catálogo KEV:
- CVE-2014-6278: vulnerabilidad de inyección de comandos del sistema operativo GNU Bash (también conocida como Shellshock), añadida en octubre de 2025.
- CVE-2019-11510: vulnerabilidad de lectura arbitraria de archivos en Ivanti Pulse Connect Secure, añadida en noviembre de 2021.
- CVE-2021-22205: vulnerabilidad de ejecución remota de código en GitLab Community y Enterprise Edition, añadida en noviembre de 2021.
Los actores afiliados al gobierno chino continúan posicionándose dentro de redes de infraestructura crítica, incluidos sistemas de tecnología operativa (OT), con el objetivo de interrumpir funciones esenciales en un momento futuro de su elección.
Así lo afirmó Chris Butera, director ejecutivo adjunto en funciones de ciberseguridad.
Debido a la explotación activa, las agencias federales deben aplicar los parches necesarios o dejar de utilizar los productos afectados antes del 11 de octubre de 2026.






Deja una respuesta