

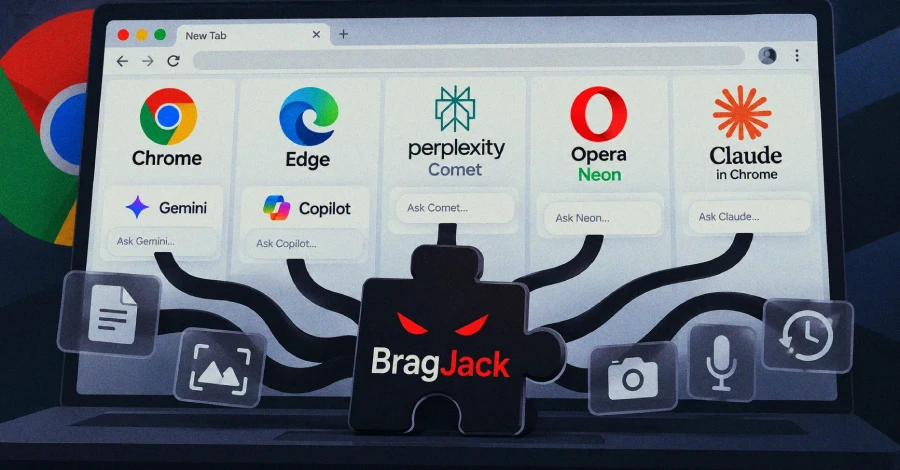
Investigadores de Forever Security han demostrado que una extensión de navegador corriente puede hacerse con el control de los asistentes de inteligencia artificial integrados en cinco productos basados en Chromium: Gemini Live en Chrome, Perplexity Comet, Microsoft Edge, Opera Neon y la extensión Claude en Chrome. Una vez instalada la extensión, bastaba un clic para acceder a la IA incorporada de cada producto. En Comet, Edge, Opera Neon y Claude en Chrome, la extensión podía dirigir al agente de IA para que actuara en nombre del atacante; en Chrome y Comet, podía leer archivos del ordenador del usuario, y en Chrome también podía activar la cámara y el micrófono.
Los hallazgos son demostraciones de laboratorio, no ataques observados en entornos reales, y en todos los casos se requiere que la extensión maliciosa ya esté en ejecución en el navegador de la víctima. Todos estos productos funcionan de manera similar: según Forever Security, la IA tiene un "cuerpo" dentro del navegador que puede ver la pantalla, abrir archivos, usar la cámara y ejecutar acciones, y un "cerebro" que se ejecuta en los servidores de la empresa y ordena al cuerpo qué hacer. El cuerpo solo acepta órdenes de una página web de confianza, como gemini.google.com para Chrome o perplexity.ai para Comet.
En teoría, una extensión no debería poder dar órdenes a ese cuerpo, ya que puede modificar páginas web pero no controlar el navegador. El método de Forever Security consiste en apoderarse de la página de confianza que el cuerpo escucha y, a través de ella, enviarle sus propios comandos. Según los investigadores, la extensión solo necesitaba dos permisos comunes: uno que modifica páginas web, usado por los bloqueadores de anuncios, y otro llamado declarativeNetRequest que altera el tráfico de red del navegador. Ambos permiten a la extensión inyectar su propio código en la página de confianza y hablar con la IA como si fuera el propio proveedor.
El caso de Chrome no es nuevo. El investigador de Forever Security Gal Weizman lo detalló públicamente en marzo bajo el nombre de GlicJack, y Google lo corrigió a principios de enero de 2026 en la versión 143.0.7499.192 de Chrome. Está registrado como CVE-2026-0628 y la agencia estadounidense de ciberseguridad CISA le asignó una puntuación de 8,8 sobre 10, ya que el Instituto Nacional de Estándares y Tecnología no lo había evaluado.
Los otros cuatro casos son los que Weizman añadió este año. Con la misma idea, Forever Security afirma haber alcanzado la IA integrada de Comet, Edge, Opera Neon y Claude en Chrome. Solo el hallazgo de Edge recibió un CVE, el CVE-2026-55945, un problema de menor gravedad valorado en 4,2 que Microsoft corrigió en la versión 150.0.4078.48 de Edge el 2 de julio. Los hallazgos de Comet, Opera Neon y Claude no tienen CVE y se basan en el relato de Forever Security. La empresa dice haber obtenido unos 20.000 dólares en recompensas por errores en los cinco productos, aunque sus cifras por producto suman 20.500 dólares.
Qué podía hacer cada ataque
Comet fue el peor escenario, según los investigadores. Perplexity diseñó Comet como un navegador totalmente impulsado por IA, por lo que su agente tenía amplios poderes: una vez secuestrado, podía leer cualquier archivo del ordenador, listar los sitios visitados por el usuario, tomar capturas de pantalla y actuar como el usuario. Perplexity había bloqueado las extensiones en su página principal, así que Forever Security utilizó una dirección de prueba residual, testing.perplexity.com, que no estaba protegida de la misma forma.
Claude en Chrome fue el caso más leve, y Forever Security lo dijo abiertamente. "Claude en Chrome es una extensión de navegador, no un navegador", escribió la empresa, que calificó el hallazgo como el menos grave de la investigación porque una extensión abusaba de otra en lugar de una extensión abusando de un navegador. Anthropic lo valoró como gravedad media y pagó una recompensa. Forever Security también señaló que Anthropic la nombró la primera en informar del hallazgo de Claude, lo que se suma a informes públicos anteriores sobre el mismo punto débil en la extensión. La empresa de seguridad LayerX describió en abril un fallo relacionado llamado ClaudeBleed, y Manifold Security informó en julio de que una brecha similar seguía abierta en una versión posterior.
Edge fue el más difícil de vulnerar, según los investigadores. Microsoft había intentado bloquear el truco de la extensión, así que Forever Security combinó dos debilidades. Se apoderó de una página de marketing de Microsoft que tenía permiso para enviar indicaciones a la IA de Edge. Después utilizó un fallo de sincronización, llamado condición de carrera, para cambiar el agente entre sus modos de "pensar" y "actuar" en el momento adecuado, haciendo que ejecutara una instrucción.
Opera Neon fue el más fácil. Su IA aceptaba órdenes de opera.com, y Opera no había impedido que las extensiones ejecutaran código en esa página, de modo que la extensión podía enviar comandos directamente. Forever Security indicó que Opera informó por su cuenta del mismo fallo aproximadamente al mismo tiempo, pero pagó una recompensa de todos modos.
A fecha del 16 de septiembre de 2026, ninguno de los dos CVE figuraba en el catálogo estadounidense de vulnerabilidades explotadas conocidas, y no había pruebas públicas de que alguno de los cinco métodos se hubiera usado en un ataque real. Todos ellos presuponen que el atacante ya ha conseguido que el usuario instale la extensión, el mismo punto de partida que muchos otros ataques de navegador.
Para los dos productos con CVE, la solución es actualizar Chrome a la versión 143.0.7499.192 o posterior y Edge a la versión 150.0.4078.48 o posterior. En el caso de Comet, Opera Neon y Claude en Chrome, Forever Security afirma que cada proveedor pagó una recompensa pero no dio una fecha para corregir el método exacto descrito. Los usuarios de esos tres productos deberían asegurarse de tener el software actualizado y revisar las extensiones instaladas.
El hilo común, según Forever Security, es que colocar un agente de IA dentro del navegador reabre un camino que los navegadores se esfuerzan por cerrar, permitiendo que una extensión de bajos privilegios alcance una parte del navegador con altos privilegios. Otros investigadores han informado de debilidades relacionadas en navegadores impulsados por IA durante el último año.







Deja una respuesta