


F5 ha lanzado actualizaciones de seguridad para abordar una vulnerabilidad crítica de día cero en BIG-IP APM que está siendo explotada en ataques de ejecución remota de código. BIG-IP APM (Access Policy Manager) es la solución de proxy de gestión de acceso centralizada de la compañía que ayuda a los administradores a proteger el acceso a las redes, aplicaciones, nube e interfaces de programación de aplicaciones (API) de sus organizaciones.
La falla, rastreada como CVE-2026-94127, afecta a instancias configuradas como servidor de autorización OAuth cuando se configura una política de acceso de BIG-IP APM y un perfil OAuth en un servidor virtual.
"Hemos sabido que esta vulnerabilidad ha sido explotada", advirtió F5 en un aviso de seguridad publicado el martes. "Las implementaciones que utilizan APM estrictamente como cliente/servidor de recursos OAuth (sin perfiles de servidor de autorización OAuth configurados) no se ven afectadas por esta vulnerabilidad".
La compañía aconsejó a los clientes revisar los sistemas en busca de indicadores de compromiso si detectan una combinación de múltiples fallos de autenticación OAuth y comandos sospechosos, seguidos poco después de un TMM SIGABRT.
F5 también compartió medidas de mitigación para los administradores que no pueden instalar inmediatamente las actualizaciones de seguridad, que requieren aplicar una iRule (disponible a través del soporte de F5) al servidor virtual BIG-IP APM afectado.
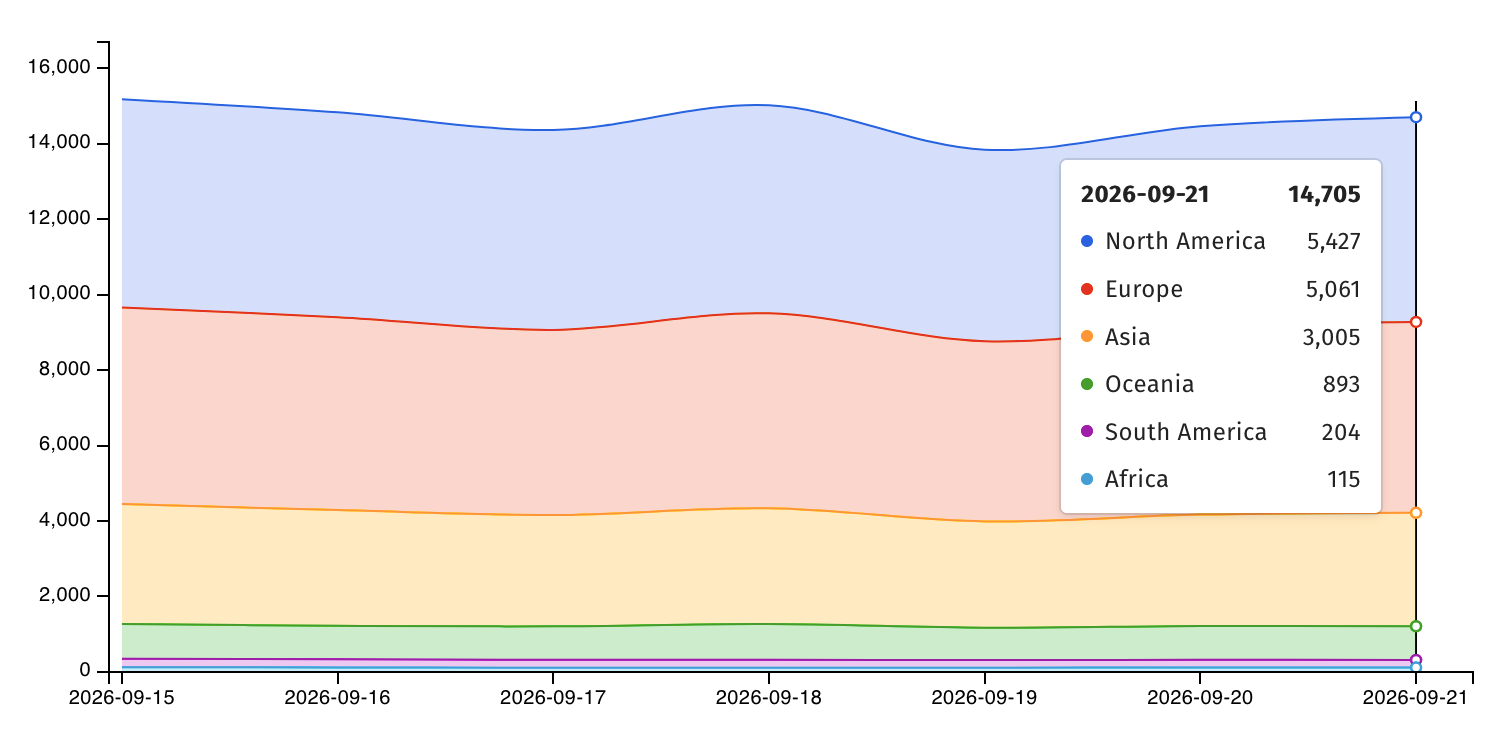
La organización sin fines de lucro de monitoreo de amenazas en internet Shadowserver rastrea actualmente más de 14,700 direcciones IP con huellas de BIG-IP APM. Sin embargo, no hay información sobre cuántas ya han sido parcheadas o son honeypots.
El martes, la Agencia de Seguridad Cibernética y de Infraestructura (CISA) también añadió CVE-2026-94127 a su catálogo de vulnerabilidades explotadas conocidas (KEV) y ordenó a las agencias federales de EE.UU. asegurar sus redes contra esta falla antes del viernes.
"Este tipo de vulnerabilidades son un vector de ataque frecuente para actores cibernéticos maliciosos y representan riesgos significativos para la empresa federal", advirtió la agencia de ciberseguridad.
Grupos de ciberdelincuencia y respaldados por estados han explotado a menudo vulnerabilidades de F5 en los últimos años. Por ejemplo, los atacantes han atacado fallos de seguridad en productos F5 para violar redes corporativas, secuestrar dispositivos, mapear servidores internos, desplegar malware que borra datos y robar documentos sensibles.
F5 también reveló en octubre de 2025 que hackers patrocinados por estados irrumpieron en sus sistemas en agosto de 2025 y robaron código fuente de seguridad de BIG-IP no divulgado y vulnerabilidades.
Desde noviembre de 2021, CISA ha señalado ocho vulnerabilidades de F5 explotadas activamente, cuatro de las cuales también han sido abusadas en ataques de ransomware.
F5 es una compañía Fortune 500 que proporciona ciberseguridad, redes de entrega de aplicaciones (ADN) y otros servicios a más de 23,000 clientes en todo el mundo, incluidos 48 de las compañías Fortune 50 y el 80% de las Fortune Global 500.
Construya su plano de seguridad para ataques impulsados por IA
Únase a Mikko Hyppönen y líderes de seguridad de la NFL, CHANEL y Atlassian para un summit digital de dos horas sobre qué cambian los ataques a velocidad de IA, qué deberían dejar de hacer los defensores y cómo validar, decidir, corregir y revalidar a velocidad de máquina.
Artículos relacionados:
- Hackers violan dispositivos F5 BIG-IP APM para desplegar rootkit de Linux
- Vulnerabilidad crítica en Elementor Pro explotada para tomar el control de sitios WordPress
- Hackers explotan fallo en Sangoma Switchvox para desplegar shells inversas
- Fallo crítico en Langflow explotado para robar claves de OpenAI y AWS
- Un actor de amenaza responsable del 83% de los recientes ataques RCE a Ivanti
- Explotado activamente
- BIG-IP
- BIG-IP APM
- F5
- Ejecución remota de código
- Vulnerabilidad















Deja una respuesta