

La minorista de moda en línea con sede en el Reino Unido, ASOS, confirmó este martes una brecha de datos después de que piratas informáticos enviaran notificaciones push no autorizadas a través de su aplicación móvil, al tiempo que afirmaban haber robado información de clientes del entorno Snowflake de la compañía.
ASOS es una gran empresa de venta de ropa, calzado, accesorios y productos de belleza por internet que opera a nivel mundial, incluyendo Estados Unidos.
La compañía ha confirmado que plataformas de terceros utilizadas para comunicarse con los clientes fueron accedidas sin autorización y que información personal básica, como nombres y datos de contacto, podría haberse visto expuesta.
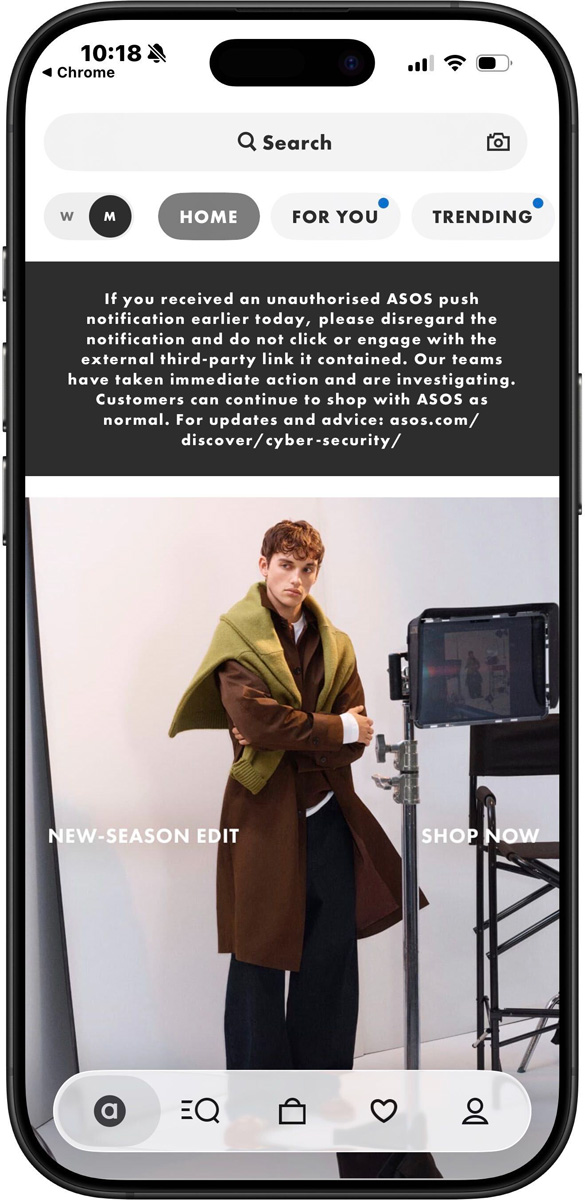
ASOS ha emitido un aviso dentro de la aplicación en el que pide a los clientes que ignoren la alerta push no autorizada y que no hagan clic ni interactúen con el enlace externo de terceros que contenía.
Sin embargo, la empresa no ha confirmado la afirmación del actor de amenazas sobre el compromiso de su entorno Snowflake ni ha revelado cuántos clientes podrían verse afectados. ASOS sostiene que no cree que la información de tarjetas de pago o las contraseñas de las cuentas se hayan visto afectadas.
Si tienes información sobre este incidente u otros ataques no divulgados, puedes contactarnos de forma confidencial a través de Signal en el 646-961-3731 o en tips@bleepingcomputer.com.
Los piratas informáticos abusan de la aplicación móvil de ASOS
Las notificaciones comenzaron a aparecer aproximadamente a las 5:00 a.m. ET del martes, y varios lectores de BleepingComputer se pusieron en contacto con nosotros tras recibir las alertas en sus teléfonos.
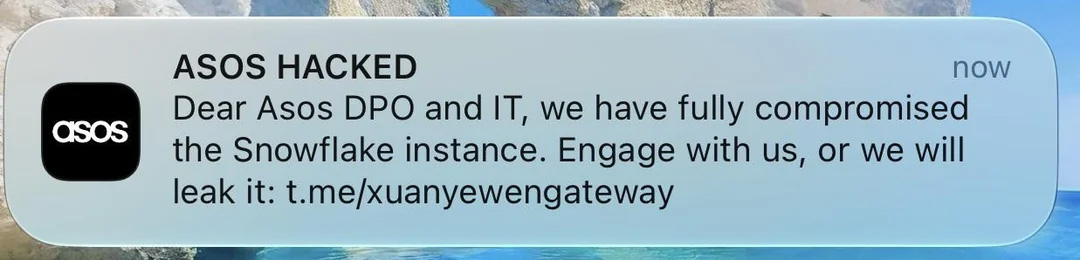
"ASOS HACKED", se lee en la notificación vista por BleepingComputer. "Estimado DPO y equipo de IT de Asos, hemos comprometido completamente la instancia de Snowflake. Colaboren con nosotros o lo filtraremos".
Numerosos clientes de ASOS también informaron haber recibido la misma notificación en Reddit, lo que indica que el mensaje llegó a muchos, si no a todos, los usuarios de la aplicación móvil.
La notificación dirige a ASOS a un canal de Telegram operado por un actor de amenazas que se hace llamar "grupo Xuanye". En mensajes publicados en el canal el martes por la mañana, el actor afirmó que la brecha no afectó a la información de pago. Sin embargo, los atacantes publicaron posteriormente una "DECLARACIÓN FINAL" en la que afirmaban haber robado información de clientes en el ataque.
"La aplicación de la organización afectada es segura de usar. El incidente involucra información de clientes, está segura en nuestro servidor y no será tocada durante un período designado", dice el mensaje del grupo. "Dada la situación actual en torno a la divulgación de incidentes en el panorama de la ciberseguridad, pueden agradecernos por nuestra generosa claridad respecto a este incidente".
El grupo no reveló qué información de clientes supuestamente fue robada, cuántos clientes se vieron afectados ni proporcionó pruebas que demostraran que había comprometido el entorno Snowflake de ASOS. BleepingComputer intentó contactar a los actores de amenazas sobre la brecha, pero el único punto de contacto requería pago. No continuamos, ya que va en contra de nuestras normas editoriales pagar por información.
Construya su plan de seguridad para ataques impulsados por IA
Únase a Mikko Hyppönen y a líderes de seguridad de la NFL, CHANEL y Atlassian en una cumbre digital de dos horas sobre qué cambian los ataques a velocidad de IA, qué deberían dejar de hacer los defensores y cómo validar, decidir, corregir y revalidar a velocidad de máquina.
Artículos relacionados:
- Nikkei revela brechas en las cuentas de correo de Microsoft y Google de empleados
- Una brecha de datos en el registro de población de Dinamarca afecta a 8,8 millones de personas
- Brecha en Frontline Education expone datos de empleados de distritos escolares
- Piratas informáticos roban registros de personal del Pentágono de más de 3 millones de personas
- Metamask revela incidente de seguridad que afecta su infraestructura
Etiquetas: ASOS, Brecha de datos, Moda, Notificación en la aplicación, Aplicación móvil, Incidente de seguridad
Lawrence Abrams
- Artículo anterior
- Publicar un comentario
Reglas de la comunidad. Necesitas iniciar sesión para publicar un comentario. ¿Aún no eres miembro? Regístrate ahora.
También te puede gustar:






Deja una respuesta