

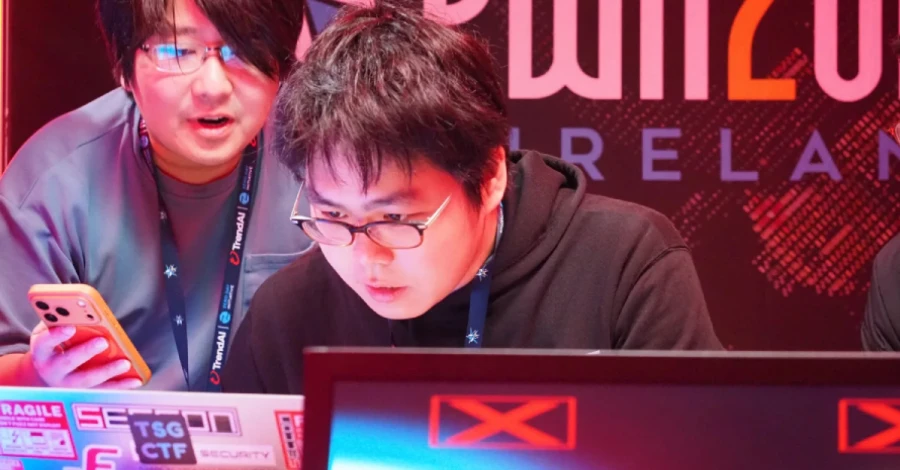
Tres equipos de investigación lograron vulnerar el Google Pixel 10 el 8 de octubre en Pwn2Own Ireland, un concurso de hacking celebrado en Cork cuyas reglas exigen que todos los objetivos estén completamente parcheados. El certamen paga a los investigadores por demostrar exploits funcionales y luego traslada las fallas a los fabricantes. Uno de los tres exploits contra el Pixel obtuvo 300.000 dólares para Ikotas Labs, el premio mayor del concurso, y convirtió al equipo en ganador general.
Trend Micro's Zero Day Initiative (ZDI), que organiza Pwn2Own, publicó los resultados pero no había divulgado cómo funcionan los tres exploits al 9 de octubre. Las victorias fueron demostraciones sobre teléfonos del concurso, y al menos dos de las tres utilizaron un error que ya se conocía antes del intento.
Las reglas del concurso exigen que cada participación use fallos que no sean conocidos previamente por el proveedor ni por el organizador. Una entrada que emplea un error ya conocido, lo que ZDI denomina colisión, puede aceptarse igualmente con un premio menor.
Las tres victorias sobre el Pixel 10, en orden cronológico
- Xint fue el primero. Su victoria se anunció inicialmente con el premio completo aún por confirmar, luego se fijó en 150.000 dólares y 15 puntos, la mitad de las cantidades listadas.
- Ikotas Labs fue el segundo y recibió los 300.000 dólares completos y 30 puntos. Su entrada también está etiquetada como colisión en los resultados, sin explicación de la etiqueta ni de por qué se pagó el premio completo.
En conjunto, las tres victorias pagaron 562.500 dólares. Los tres equipos competían por el mismo premio listado de 300.000 dólares y 30 puntos.
Las tres entradas del Pixel 10 se registraron como exploits remotos. Según las reglas, eso implica acceder al teléfono a través de contenido web abierto en su navegador predeterminado o mediante uno de cuatro enlaces de radio: NFC, Wi-Fi, Bluetooth o banda base.
Una entrada ganadora debe ejecutar código elegido por el atacante en el teléfono o extraer información sensible de él. No se ha publicado qué ruta utilizó cada equipo ni qué hizo cada exploit en el dispositivo.
Tres de los cuatro intentos remotos contra el Pixel 10 tuvieron éxito. El otro, el primer día del concurso, se quedó sin tiempo.
Qué sucede después
Según las reglas, los equipos ganadores entregan sus exploits e informes a ZDI, y los errores se transmiten a los proveedores afectados. Luego los proveedores tienen 90 días para publicar parches antes de que ZDI divulgue todos los detalles técnicos, de acuerdo con un artículo de junio de TrendAI, la división de seguridad empresarial de Trend Micro.
El boletín de Google para Pixel de octubre se publicó el 6 de octubre, dos días antes de que se mostraran los exploits del Pixel 10, y no menciona el concurso. La lista de resultados de ZDI no indica ninguna solución ni paso alguno para los propietarios de Pixel.
Galaxy S26 y otros resultados
El Samsung Galaxy S26 fue explotado en los siete intentos realizados durante el concurso. Seis de las siete entradas ganadoras incluyeron al menos una colisión. ZDI señaló que un error en la cadena del Galaxy S26 que usó Ikotas Labs el primer día "ya era conocido por el proveedor (pero no parcheado)" en ese momento.
Ikotas Labs también explotó el agente de codificación Codex de OpenAI y, el segundo día, la Autonomous AI Database de Oracle. Sus cuatro victorias suman 361.000 dólares y 42,5 puntos en los resultados publicados por ZDI. ZDI lo nombró Master of Pwn, el título para el concursante con más puntos.
Los investigadores también explotaron impresoras de Lexmark, Canon y Brother, tres dispositivos inteligentes para el hogar (Sonos Era 300, Philips Hue Bridge Pro y Home Assistant Green) y el Garmin Index BPM, un dispositivo de bienestar.
Todos los productos del calendario fueron explotados al menos una vez, y 51 de los 63 intentos programados tuvieron éxito. El calendario no incluía ningún intento contra el iPhone 17 de Apple ni contra WhatsApp, cada uno con un premio máximo de 300.000 dólares.
Los premios publicados por ZDI para los tres días suman más de 1,2 millones de dólares, por encima del 1.024.750 que otorgó en el concurso de Irlanda del año pasado.
Por separado, Google parcheó en septiembre una falla del módem del Pixel, CVE-2026-58704, que según la compañía "podría estar bajo explotación limitada y dirigida". Los teléfonos Pixel con nivel de parche 2026-09-05 o posterior cuentan con esa corrección.






Deja una respuesta