

Ciberdelincuentes explotan una vulnerabilidad crítica en dispositivos SonicWall SMA1000
Atacantes están aprovechando una vulnerabilidad de severidad máxima en los dispositivos SonicWall SMA1000, identificada como CVE-2026-102255, que fue corregida el martes, tres días antes de que se detectaran los primeros intentos de explotación. La falla afecta la interfaz Appliance WorkPlace de los modelos SMA1000 6210, 7210 y 8200v, pero no impacta a la línea de productos SMA 100 ni al servicio SSL-VPN que se ejecuta en los firewalls de SonicWall.
Según explicó SonicWall, un atacante remoto no autenticado podría abusar de esta ruta para dirigir al dispositivo a emitir solicitudes en su nombre, alcanzar funcionalidades internas y realizar operaciones no autorizadas. Aunque la compañía aún no ha señalado en su aviso del martes que la vulnerabilidad esté siendo explotada activamente, Ryan Dewhurst, fundador de Previdian y reconocido investigador de seguridad, informó a BleepingComputer que su red de honeypots ha detectado intentos de explotación compatibles con CVE-2026-102255.
Las solicitudes apuntaban a la interfaz WorkPlace Extraweb, utilizando una petición OPTIONS manipulada para alcanzar el servicio interno CouchDB del dispositivo en 127.0.0.1:5984. El payload intentaba atravesar un documento de diseño de CouchDB e invocar su función _rewrite, mientras suministraba un encabezado HTTP Basic Authorization con las credenciales admin:admin.
Dewhurst añadió que esta vulnerabilidad afecta la misma interfaz WorkPlace que fue objetivo de fallos SSRF anteriores divulgados en julio y septiembre de 2026, pero que la vulnerabilidad de octubre emplea una técnica de explotación diferente. También aclaró que, si bien la actividad es consistente con intentos de explotación activos, Previdian aún no ha determinado si esos intentos habrían comprometido con éxito algún sistema.
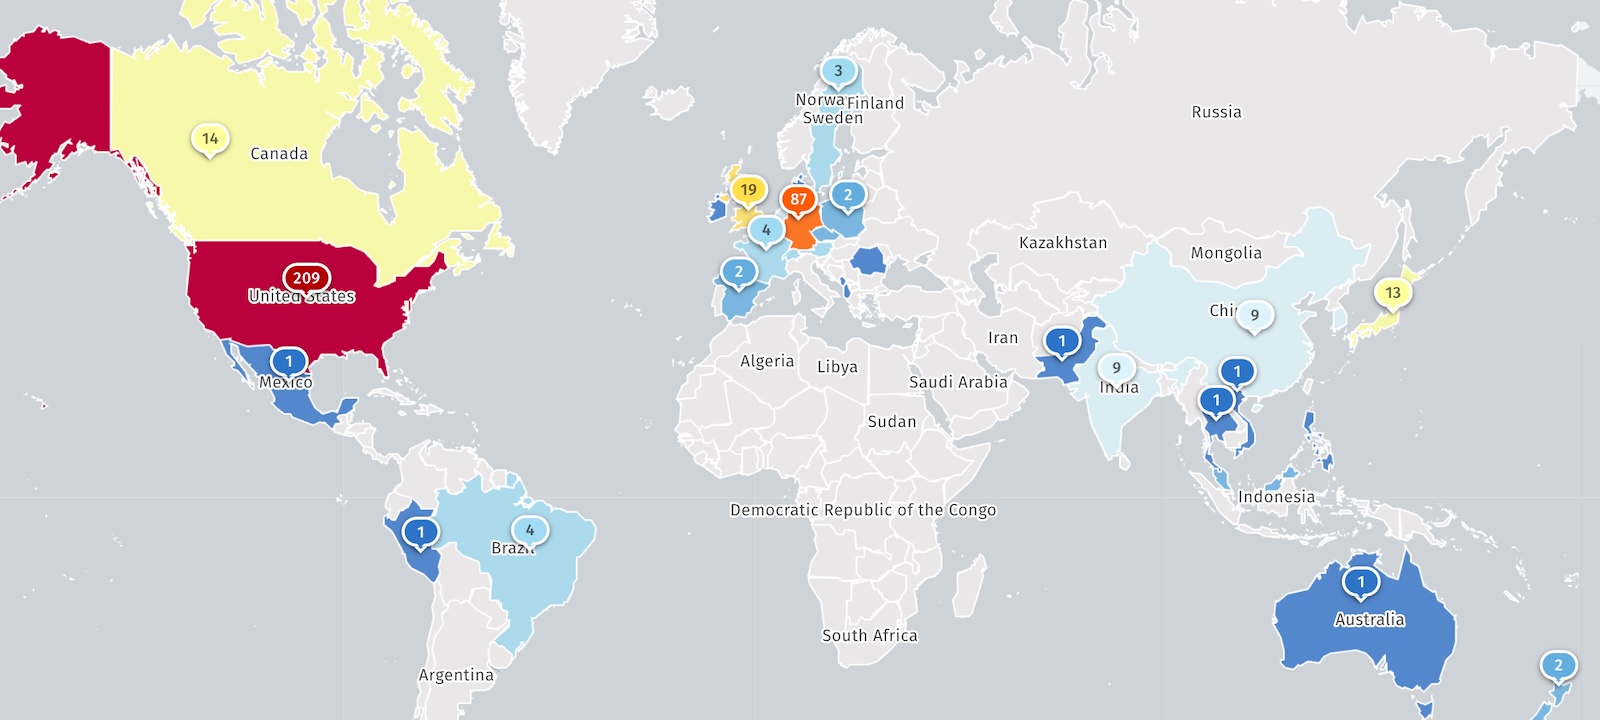
El organismo de vigilancia de amenazas en internet Shadowserver rastrea actualmente más de 400 dispositivos SMA1000 expuestos en línea, aunque no hay información sobre cuántos son honeypots o si ya han sido parcheados contra los ataques que aprovechan CVE-2026-102255. Estas pasarelas de acceso remoto seguro de nivel empresarial son objetivos frecuentes porque proveedores de servicios gestionados (MSSP), grandes corporaciones y agencias gubernamentales las utilizan para acceso VPN a aplicaciones internas y redes corporativas.
En julio, por ejemplo, actores de amenazas abusaron de dos zero-days de SMA1000 (CVE-2026-15409 y CVE-2026-15410) durante semanas para instalar malware personalizado Sou5, OrangeTail y RootRun en dispositivos VPN vulnerables. La Agencia de Ciberseguridad y Seguridad de Infraestructura de Estados Unidos (CISA) vinculó posteriormente algunos de esos ataques a bandas de ransomware. El mes pasado, SonicWall también advirtió a sus clientes que los atacantes estaban encadenando dos nuevos zero-days (CVE-2026-83548 y CVE-2026-83549) en el entorno real para ejecutar código remoto en pasarelas SMA1000 vulnerables.
En los últimos cuatro años, CISA ha añadido 19 vulnerabilidades de SonicWall a su catálogo de fallos explotados activamente, señalando 13 de ellas como utilizadas por bandas de ransomware.
Construya su plan de seguridad para ataques impulsados por IA
Únase a Mikko Hyppönen y a líderes de seguridad de la NFL, CHANEL y Atlassian en una cumbre digital de dos horas sobre qué cambian los ataques a velocidad de IA, qué deberían dejar de hacer los defensores y cómo validar, decidir, corregir y revalidar a velocidad de máquina.
Artículos relacionados
- SonicWall advierte sobre una falla SSRF de severidad máxima en las pasarelas SMA1000
- SonicWall advierte sobre zero-days de SMA1000 explotados activamente
- SonicWall advierte sobre fallas en SMA1000 explotadas en ataques zero-day, parchee ahora
- CISA: las fallas de SonicWall SMA1000 ahora son explotadas por bandas de ransomware
- SonicWall advierte sobre un nuevo zero-day de SMA1000 explotado en ataques






Deja una respuesta