
Campaña de doble enfoque con IA
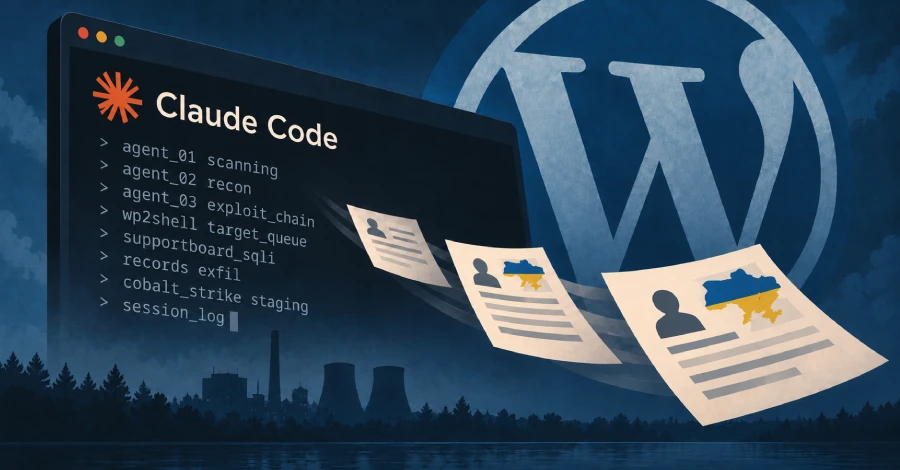
Investigadores de ciberseguridad han expuesto una campaña de acceso inicial aumentada con inteligencia artificial que combina herramientas ofensivas comerciales como Cobalt Strike con una capa de orquestación de IA impulsada por Claude Code de Anthropic. La operación, atribuida a un intermediario de acceso inicial de habla rusa y motivado económicamente conocido como CyberXero, se estima activa desde al menos julio de 2026.
El actor ejecuta dos pipelines simultáneos: una campaña global automatizada contra plataformas WordPress y de comercio electrónico, y una campaña manual y selectiva contra infraestructuras críticas y energéticas ucranianas. La campaña global se centra en vulnerabilidades conocidas como wp2shell (CVE-2026-63030 y CVE-2026-60137) y CVE-2026-4815, una inyección SQL que afecta al plugin Support Board de WordPress, para tomar el control de sitios WordPress.
Se estima que la campaña ha logrado exfiltración confirmada de cuatro organizaciones ucranianas, con más de 628.000 registros de individuos ucranianos. También se han confirmado compromisos en Polonia, China y Países Bajos.
Descubrimiento a través de un directorio expuesto
SOCRadar descubrió la operación tras identificar un directorio abierto expuesto en la dirección IP 46.21.250[.]135, que filtraba el directorio de trabajo activo del atacante en una estación Linux. Este incluía registros de sesiones de IA, scripts con tokens en texto plano, kits de explotación, resultados de reconocimiento, configuraciones de agentes de IA y datos de víctimas exfiltrados. La campaña continúa en curso.
La campaña oportunista contra WordPress y comercio electrónico busca acceso y datos de pago, mientras que la segunda es mucho más dirigida y se centra en reconocimiento profundo y explotación manual contra infraestructuras energéticas y de servicios públicos ucranianas, incluido un proveedor de calefacción en Járkov.
El análisis del directorio expuesto muestra que una única ejecución automatizada escaneó 4.708 objetivos, confirmó acceso a 429 paneles de administración de WordPress y desplegó 32 web shells en una ventana de 61 segundos.
La arquitectura del ataque se basa en ocho nodos distintos, que incluyen la estación de trabajo Linux del atacante, un servidor de aprovisionamiento, infraestructura de monetización, servidores de preparación de cargas útiles y un escáner encargado de identificar objetivos de interés.
Uso de IA en dos etapas del ciclo de ataque
CyberXero habría desplegado IA en dos etapas independientes del ciclo de vida del ataque:
- Uso de Claude Code con un clúster de 51 agentes especializados para escaneo, encadenamiento de exploits, reconocimiento y post-explotación, ejecutándose en la estación de trabajo principal del atacante.
- Conexión de PentAGI, un agente de IA de código abierto y autoalojado para pruebas de penetración totalmente autónomas, a Cobalt Strike a través de una API de proveedor de IA para generación de cargas útiles y ejecución de pentesting, ejecutándose en un servidor de equipo de Cobalt Strike.
Para eludir los rechazos del modelo, el atacante utilizó técnicas de ingeniería de contexto y reinicio de sesión, indicando al agente que estaba realizando una 'prueba de penetración autorizada en su propia infraestructura'.
Los controles de seguridad del modelo actúan sobre el contexto de una sesión, no sobre los pesos del modelo, por lo que un rechazo en una sesión no se traslada a la siguiente. Cuando un agente rechazaba una tarea, el actor abría una sesión nueva con el marco de autorización precargado e intentaba de nuevo.
Los registros también documentan rechazos genuinos que se mantuvieron: en cuatro iteraciones el modelo se negó a instalar una puerta trasera, deshabilitar un cortafuegos, moverse lateralmente y desplegar una web shell, y en un episodio separado rechazó un escaneo cuatro veces consecutivas y rechazó correctamente un token de propiedad falsificado.
Además de la explotación de WordPress y comercio electrónico, la campaña incluye la explotación de servidores Redis expuestos, lo que resultó en la brecha de dos entidades chinas. Se recomienda a las organizaciones que ejecutan WordPress, Magento o PrestaShop, o que exponen Redis a internet, que revisen la presencia de administradores de WordPress no autorizados, web shells WSO y entradas inesperadas en ~/.ssh/authorized_keys en hosts Redis.
El pipeline oportunista es global y automatizado, persiguiendo volumen de acceso en comercio electrónico y WordPress con monetización directa mediante venta de accesos o robo de datos de pago. El pipeline dirigido es selectivo y geográficamente concentrado, apuntando a reconocimiento profundo y explotación manual en infraestructura crítica ucraniana, sin una explicación obvia de monetización directa.
Operación Master: objetivos WordPress y puertas de enlace PAN GlobalProtect
La revelación coincide con la descripción de SOCRadar de una operación de cibercrimen de extremo a extremo denominada Operation Master, que gira en torno a comprometer redes empresariales, robar bases de datos de clientes y facturación, ofrecer un subconjunto de los datos en venta en foros subterráneos y reutilizar los datos para una plataforma automatizada de fraude de facturas multiinquilino.
Entre abril y mediados de septiembre de 2026, el adversario, que usa el alias 'masterblack' en foros de cibercrimen, ha orquestado múltiples campañas de ataque:
- Escaneo masivo de puertas de enlace Palo Alto Networks PAN OS GlobalProtect y explotación de CVE-2026-0257.
- Sondeo de SonicWall SMA VPN, Fortinet, Keycloak, Microsoft Exchange y endpoints Next.js sobre IIS.
- Recopilación de documentación pública de desarrollo y paquetes de software, incluidos especificaciones de API bancarias brasileñas, un esquema OpenAPI del sector energético, un paquete de cliente web de 3CX y paquetes de creación de cuentas, como parte de esfuerzos de reconocimiento de API.
- Campañas automatizadas de inyección SQL dirigidas a aplicaciones web brasileñas de SaaS, CRM, soporte, educación y finanzas para robar datos sensibles.
- Sondeo de aplicaciones ASP.NET mediante inyección SQL __VIEWSTATE para atacar a 21 organizaciones financieras.
- Explotación de CVE-2022-28368, una vulnerabilidad de ejecución remota de código que afecta a Dompdf.
- Ataque a inquilinos empresariales de Microsoft 365 mediante phishing de código de dispositivo y ataques de pulverización de contraseñas.
- Explotación de CVE-2023-7028, una vulnerabilidad de toma de control de cuentas en GitLab, para atacar instancias de GitLab de una empresa energética.
- Fuerza bruta contra páginas de inicio de sesión de WordPress asociadas a empresas japonesas utilizando un diccionario de cuatro nombres de usuario y 66 contraseñas.
- Despliegue de herramientas como GodPotato, Kerberoast, AS-REProast, Evil-WinRM y exploits como CVE-2021-4034 (PwnKit), CVE-2024-1086 y CVE-2020-1938 (Ghostcat) para escalada de privilegios, seguidas de movimiento lateral a sistemas adyacentes.
- Uso de túnel DNS, rclone y SFTP para exfiltrar datos de sistemas comprometidos.
- Instalación de AdaptixC2 para comando y control (C2).
El actor también ha operado un motor de fraude de facturas que generó más de 2,4 millones de mensajes de correo electrónico, SMS y WhatsApp y 622.666 enlaces de facturas personalizados dirigidos a consumidores y empresas brasileñas antes de desconectarse a mediados de septiembre. El objetivo final es engañar a los destinatarios para que realicen pagos Pix.
De estos, la plataforma registró 169.906 interacciones de objetivos, lo que potencialmente condujo a facturas fraudulentas por valor de 38,9 millones de reales. En total, los enlaces cortos con seguimiento de clics acumularon un valor de factura de 150,4 millones de reales.
Operando en múltiples países, el actor comprometió infraestructura de red crítica, incluidas puertas de enlace VPN mediante un bypass de autenticación de GlobalProtect (CVE-2026-0257), mientras ejecutaba simultáneamente exploits avanzados de aplicaciones web, desplegaba el framework AdaptixC2 y aprovechaba un flujo de trabajo de desarrollo asistido por IA. Operation Master resalta una convergencia peligrosa en el panorama de amenazas moderno: exploits de perímetro asociados durante mucho tiempo con ciberespionaje y ransomware ahora se industrializan sistemáticamente para alimentar ecosistemas automatizados de fraude financiero localizado.
Al igual que en el caso de CyberXero, se cree que masterblack también se apoyó en gran medida en agentes de IA impulsados por Claude para desarrollar el código de intrusión y los scripts de exfiltración, mientras el operador se centraba en diseñar el código del panel de fraude y extensores personalizados de AdaptixC2.
Las transcripciones de rechazo recuperadas muestran que el operador enmarcaba repetidamente solicitudes de desarrollo ofensivo como actividad autorizada de bug bounty o pruebas de penetración, mientras solicitaba funcionalidad consistente con la actividad observada en otras partes de la operación.




Deja una respuesta