

Una vulnerabilidad crítica de desbordamiento de búfer en el montón (CVE-2026-39919) en el intérprete y motor de renderizado Ghostscript podría permitir la ejecución remota de código a través de archivos PDF especialmente diseñados.
El fallo fue descubierto el 23 de agosto por investigadores de la plataforma Wordfence de Defiant, utilizando su sistema Argus impulsado por IA.
Ghostscript es un intérprete de PostScript y PDF que puede renderizar PDFs como imágenes, generar miniaturas para vistas previas y optimizar archivos PDF comprimiendo imágenes incrustadas y eliminando datos de fuentes innecesarios.
Al generar una miniatura de PDF, WordPress puede usar la extensión PHP Imagick para llamar a ImageMagick, que lanza Ghostscript.
Un archivo PDF especialmente diseñado que contenga una imagen JPEG 2000 puede desencadenar un manejo incorrecto de muestras de baja profundidad de bits y resoluciones de componentes desajustadas.
Usando Argus, los investigadores desarrollaron dos exploits para CVE-2026-39919 que fuerzan a Ghostscript a escribir 1.024 bytes en un búfer de 256 bytes, corrompiendo la memoria cercana y conduciendo a la ejecución remota de código no autenticado en una implementación de WordPress.
Wordfence se centró en sistemas WordPress, pero señala que el fallo afecta a cualquier sistema en línea que ejecute Ghostscript 9.21 hasta 10.07.1 y es explotable si la carga útil se ajusta al entorno.
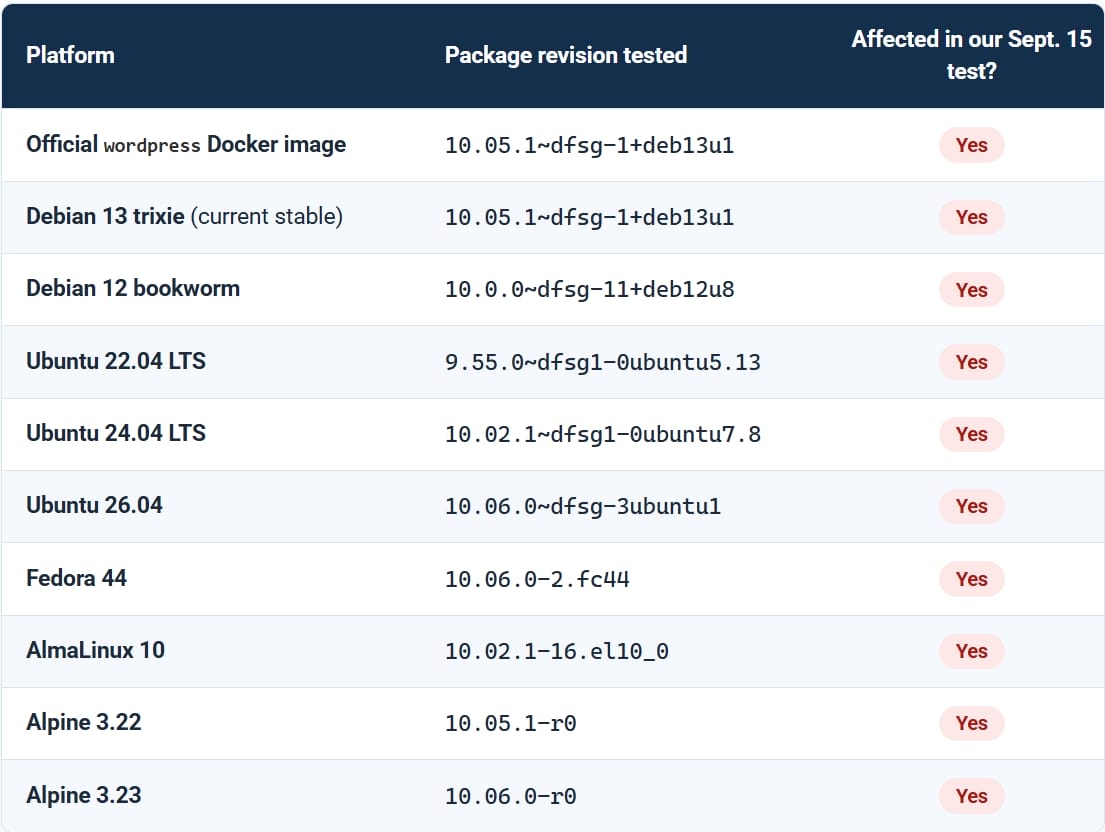
Los investigadores probaron diez entornos Linux, incluidos Debian, Ubuntu, Fedora, Alpine y AlmaLinux, así como una instantánea oficial de la imagen Docker de WordPress, y encontraron que todos contenían el código vulnerable.
Los investigadores probaron dos exploits de prueba de concepto (PoC) y descubrieron que su capacidad para desencadenar la vulnerabilidad dependía del entorno objetivo.
En un banco de pruebas de laboratorio, ejecutaron los exploits 10.240 veces contra paquetes de Linux pero no lograron la ejecución remota de código. Sin embargo, ejecutaron con éxito código de forma remota en un servidor de pruebas especialmente diseñado.
Los investigadores descubrieron que modificar las fuentes del PDF, la configuración de idioma, la configuración de fuentes y una biblioteca central del sistema permitía que el exploit tuviera éxito, aunque no de manera confiable.
En entornos WordPress específicamente, la explotación exitosa tiene cuatro requisitos previos:
- Un atacante puede cargar un PDF, de forma anónima o a través de una cuenta con pocos privilegios.
- El sitio procesa ese PDF para generar una vista previa o miniatura.
- La cadena de procesamiento llega a Ghostscript, con el software y la configuración de políticas necesarios que permiten la renderización de PDF.
- Ghostscript contiene el código de decodificación vulnerable sin parchear.
Wordfence señaló que WordPress estándar no permite cargas anónimas en la Biblioteca de medios.
De manera más general, cualquier aplicación que renderice PDFs proporcionados por atacantes a través del código Ghostscript afectado puede exponer el fallo, y los requisitos de autenticación para la explotación dependen de la aplicación.
Artifex, el mantenedor de Ghostscript, lanzó una solución el 8 de septiembre, en la versión 10.08.0 del intérprete.
Las correcciones también se retroportaron a versiones anteriores, por lo que los usuarios deben verificar los detalles de revisión para el estado del parche.
Los administradores de WordPress deben asegurarse, a través de su proveedor de hosting, de que Ghostscript se haya actualizado a la versión 10.08.0 o posterior.
Si se utiliza Docker, se recomienda reconstruir y volver a implementar con una imagen base actualizada y parcheada.
Si no se puede actualizar a una versión fija de Ghostscript, se recomienda bloquear las cargas de PDF al servidor o deshabilitar la renderización de PDF en ImageMagick.
Wordfence dijo que aún no ha visto ninguna explotación en el mundo real de CVE-2026-39919.
Construya su plan de seguridad para ataques impulsados por IA
Únase a Mikko Hyppönen y líderes de seguridad de la NFL, CHANEL y Atlassian para un simposio digital de dos horas sobre qué cambian los ataques a velocidad de IA, qué deberían dejar de hacer los defensores y cómo validar, decidir, corregir y revalidar a velocidad de máquina.
Artículos relacionados:
- Los hackers comienzan a explotar una falla crítica de WordPress para ejecución de código
- Falla crítica de Elementor Pro explotada para tomar el control de sitios WordPress
- Falla en plugin de backup de WordPress expone millones de sitios a ataques de toma de control
- Falla crítica en el tema Avada de WordPress permite RCE sin clic
- Error crítico en Elementor Pro expone sitios WordPress a ataques RCE
Etiquetas: Ghostscript, PDF, RCE, Remote Code Execution, Vulnerability, WordPress
Bill Toulas
Artículo anterior
Publicar un comentario Reglas de la comunidad
Necesitas iniciar sesión para publicar un comentario. ¿Aún no eres miembro? Regístrate ahora.
También te puede gustar:
















Deja una respuesta