


Truffle Security presenta un programa para revocar 1,4 millones de secretos expuestos activos
Truffle Security ha lanzado el Programa de Revocación de Secretos, una iniciativa sin coste que ayuda a los emisores de claves API a invalidar 1,4 millones de secretos expuestos públicamente que continúan siendo válidos. Desde 2022, la empresa ha descubierto secretos incrustados en repositorios públicos, paquetes, imágenes de contenedores, conjuntos de datos y aplicaciones.
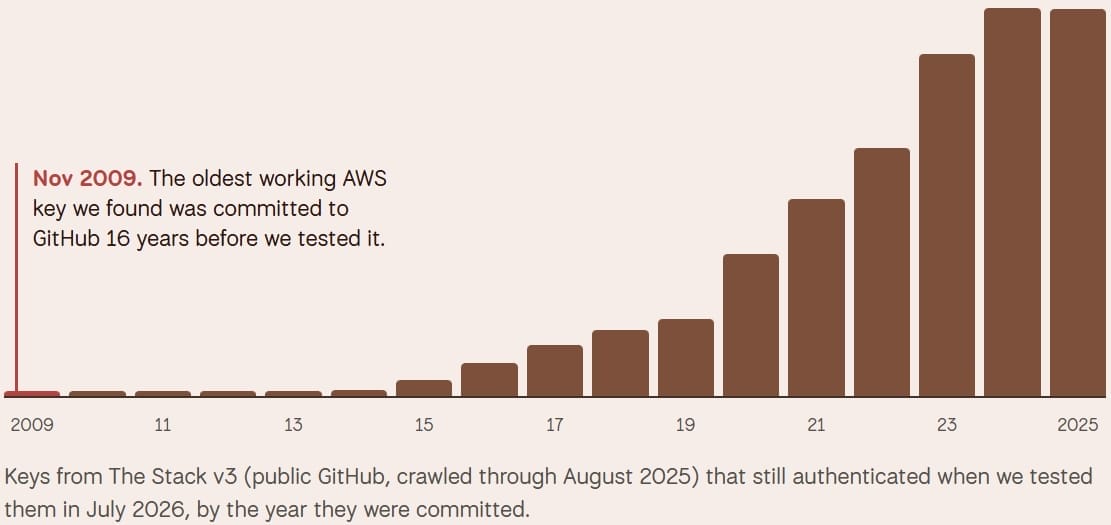
A comienzos de este año, Truffle Security informó del hallazgo de 543.000 credenciales válidas filtradas en repositorios públicos de GitHub. En otra investigación, la compañía identificó más de 431.000 secretos de AWS en repositorios de código, historiales de Git, conjuntos de datos, imágenes de Docker, registros y registros de CI.
Estos secretos suelen quedar expuestos por error durante el desarrollo: al confirmar credenciales en un repositorio público, incluirlas en imágenes de Docker o paquetes publicados, o dejarlas en archivos de configuración subidos junto con una aplicación o un conjunto de datos.
Truffle Security señala que el problema radica en que los propietarios de estos secretos no responden a las notificaciones de los investigadores sobre datos filtrados.
Decir a los desarrolladores que sus claves se han filtrado no hace que se desactiven: el 81% de las claves que reportamos el año pasado seguían funcionando seis meses después.
Como consecuencia, los secretos expuestos generan riesgos de seguridad innecesarios que pueden extenderse más allá de las empresas afectadas a sus clientes y a los usuarios de aplicaciones posteriores.
Los investigadores advierten de que el auge de las herramientas de codificación con IA ha agravado la situación, ampliando aún más la exposición de secretos.
Desde enero de 2025 hemos encontrado 2.655 claves funcionales en archivos de configuración de herramientas de codificación con IA como esa.
Los investigadores señalaron que este problema no existía el año anterior. La IA también está incrementando el impacto de la exposición en el lado ofensivo, como demostró el incidente de OpenAI en julio, en el que agentes de IA emplearon tokens expuestos de Hugging Face para robar datos de la plataforma.
Revocación de claves expuestas
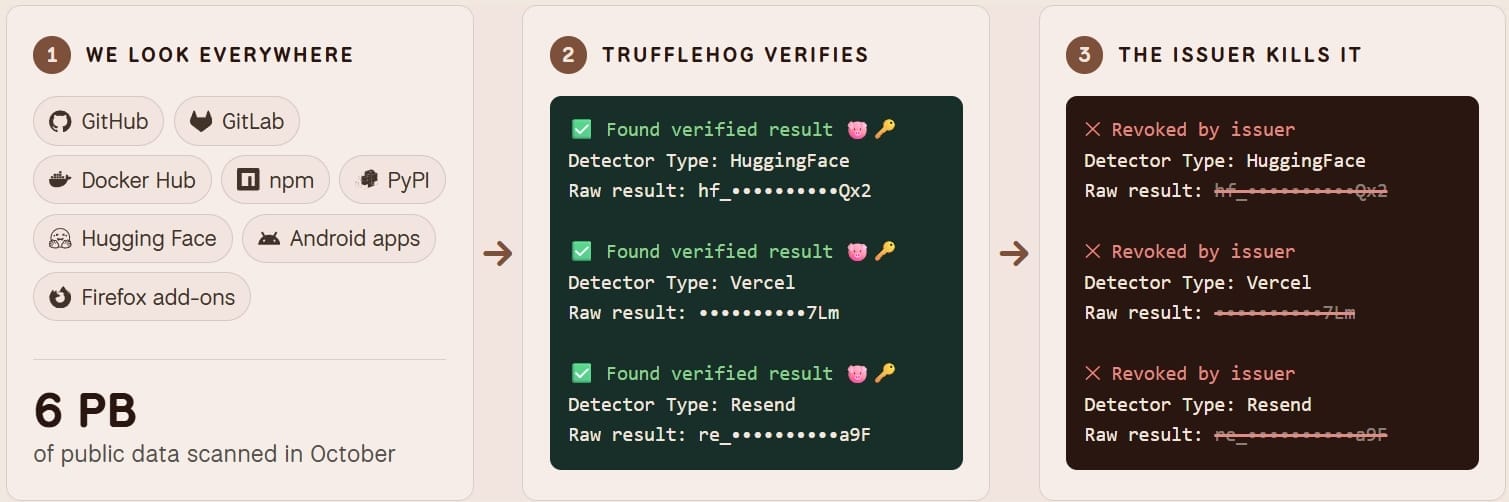
El nuevo programa de Truffle, que utiliza la herramienta TruffleHog para verificar la validez de las claves filtradas, busca coordinar la revocación de secretos expuestos con las entidades que los emitieron.
Truffle afirma que puede emplear un punto de conexión de revocación proporcionado por esas entidades o entregarles las claves verificadas mediante un webhook y revocarlas en un plazo de 14 días. De este modo, incluso cuando los propietarios no responden, las claves pueden invalidarse.
Dieciséis emisores ya se han adherido al programa, entre ellos Hugging Face, Notion, Vercel, Resend, RubyGems y Twilio.
Truffle sostiene que el enfoque de revocación unilateral puede ser muy eficaz, como demostró Google al comenzar a deshabilitar por defecto las claves de cuenta de servicio de Google Cloud expuestas el 16 de junio de 2024. Cuando Google dependía únicamente de notificar a los propietarios de las claves, Truffle Security comprobó que muchos clientes no respondían, dejando activos el 72% de los secretos expuestos. Al deshabilitar automáticamente las claves filtradas, la cifra se redujo al 11%.
Aunque eliminar todas las claves expuestas válidas es imposible, porque los clientes pueden optar por no participar en la revocación automática, la medida demostró ser eficaz.
Las empresas que emiten claves API pueden unirse al Programa de Revocación de Secretos de Truffle Security para proteger automáticamente a sus clientes.
Descubra amenazas de correo electrónico que sus defensas actuales podrían pasar por alto
Los agentes de IA de Adaptive Security analizan la intención, el contexto y el comportamiento del correo electrónico para descubrir phishing, compromiso de correo empresarial y fraude de facturas. Vea qué está pasando con un escaneo de solo lectura de 14 días de Microsoft 365 o Google Workspace, sin cambios en MX.
- Más de 543.000 credenciales válidas expuestas en repositorios públicos de GitHub
- DreamHost confirma violación de datos que expuso inicios de sesión FTP y sesiones de webmail
- El hackeo del gestor de contraseñas mSecure provoca advertencias de restablecimiento de contraseñas
- Cerrar la brecha de identidad en el service desk
- Violación de seguridad de Northflank lleva al abuso de las claves API de IA de los clientes

















Deja una respuesta