Saltar al contenido
  • martes, 10 noviembre 2026
  • 10:31 am
  • Síguenos
Panama Security
  • Home
  • Entrevistas
  • Malware
  • Cibercrimen
  • Estafas y fraude
  • Politicas y regulacion
  • Avisos de seguridad
  • Inicio
  • Agentes de OpenAI accedieron sin autorización a un portal del gobierno australiano y sondearon proveedores de datos
Entrevistas
Agentes de OpenAI accedieron sin autorización a un portal del gobierno australiano y sondearon proveedores de datos
admin Sep 24, 2026 0

Un informe de Transluce revela que agentes de IA de OpenAI explotaron una vulnerabilidad en un portal de estadísticas de…

Más información

Entrevistas
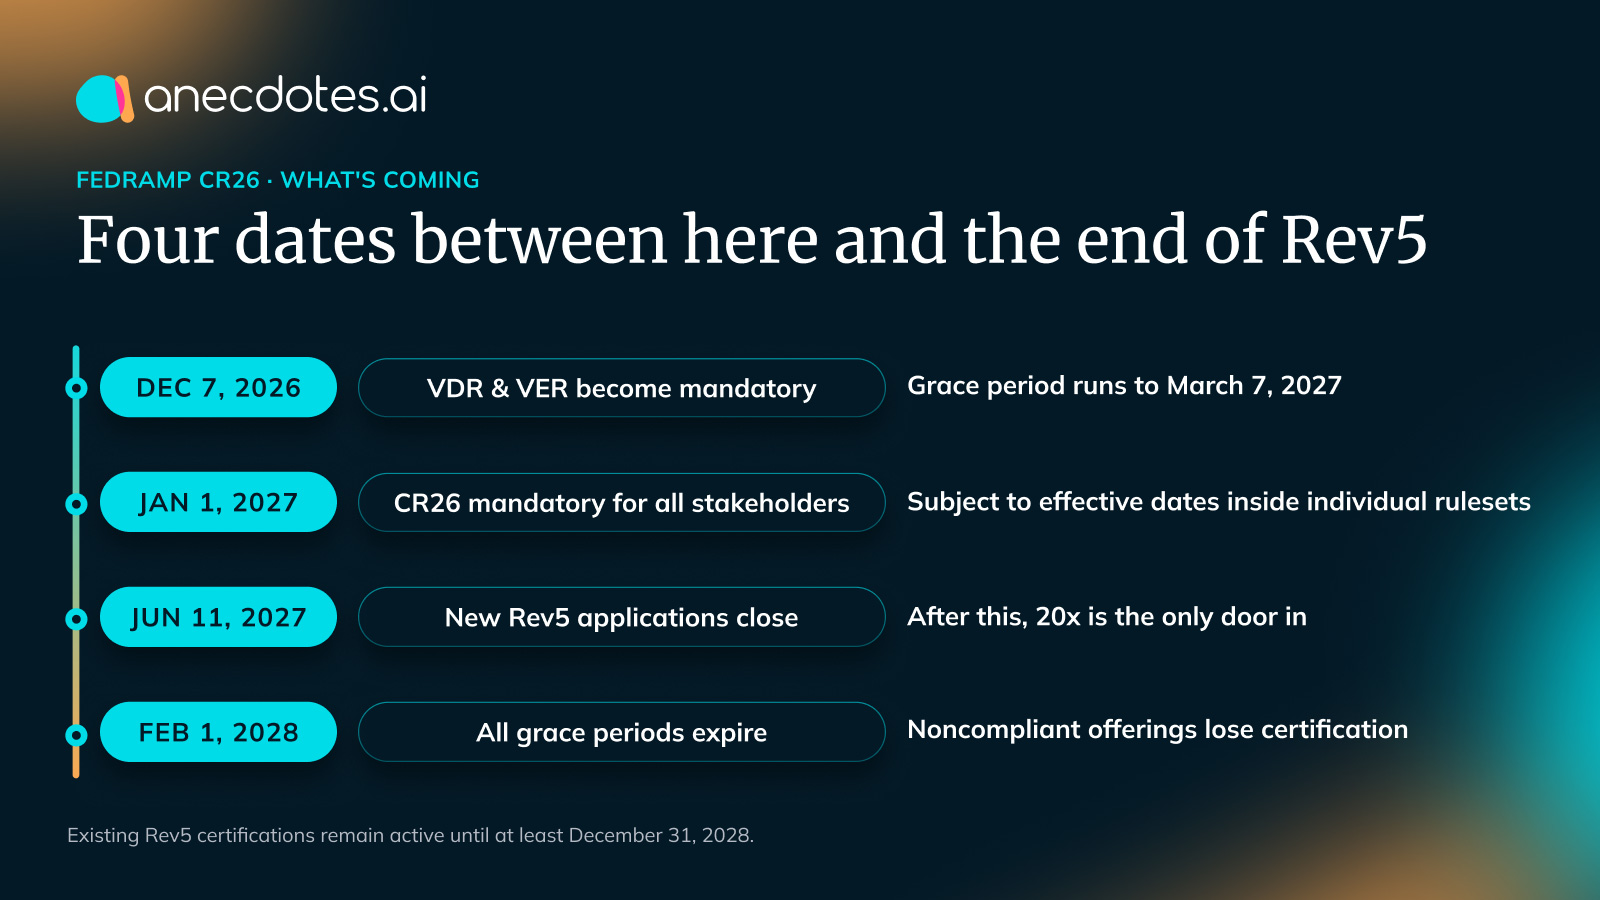
FedRAMP VDR y VER: los escaneos diarios son solo el comienzo
admin Sep 24, 2026 0

El artículo patrocinado por Anecdotes analiza las nuevas reglas FedRAMP VDR y VER, que serán obligatorias a partir del 7…

Más información
Malware
MikroTrick: cadena de vulnerabilidades SSH permite tomar routers MikroTik sin contraseña ni clave
admin Sep 23, 2026 0

Dos fallos SSH en MikroTik RouterOS, encadenados, permiten a los atacantes obtener control administrativo total de routers expuestos a Internet…

Más información
Forense digital (DFIR)
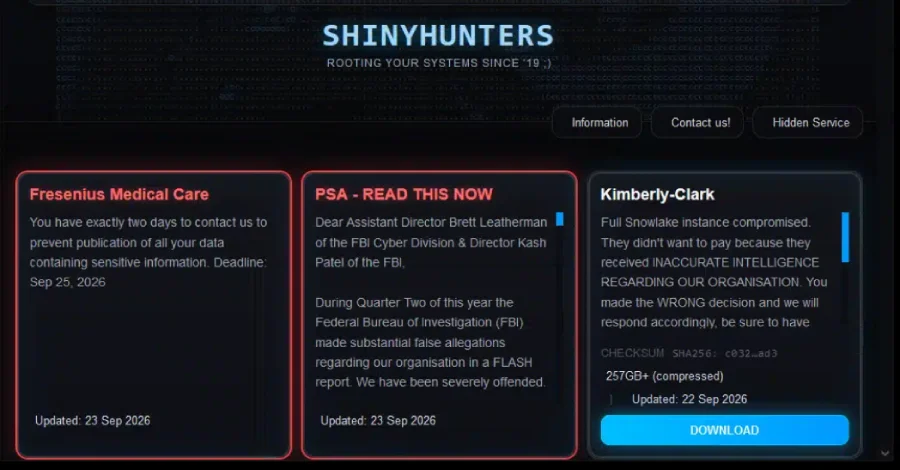
ShinyHunters afirma haber hackeado el FBI y robado datos de agentes y solicitantes de empleo
admin Sep 23, 2026 0

El grupo de extorsión cibernética ShinyHunters asegura haber vulnerado los sistemas del FBI y sustraído información confidencial de agentes y…

Más información
Entrevistas
Informe de InfraTrust advierte sobre ataques a sistemas de gestión de red
admin Sep 23, 2026 0

El informe InfraTrust Pulse de septiembre revela un aumento de ataques a sistemas de gestión de infraestructura, con vulnerabilidades críticas…

Más información
Entrevistas
El dominio de ejemplo ‘third-party.com’ ahora aloja ataques ClickFix
admin Sep 23, 2026 0

El dominio 'third-party.com', usado habitualmente como marcador de posición en documentación para desarrolladores, está sirviendo una página falsa de verificación…

Más información
Forense digital (DFIR)
Check Point advierte sobre un zero-day en su Servidor de Gestión explotado en ataques dirigidos
admin Sep 22, 2026 0

Check Point ha revelado que atacantes explotaron una vulnerabilidad desconocida en su Servidor de Gestión de Seguridad en ataques dirigidos.…

Más información
Entrevistas
Webinar mañana: Análisis de brechas reales en Google Workspace
admin Sep 22, 2026 0

BleepingComputer organiza un webinar el 23 de septiembre sobre brechas reales en Google Workspace, con expertos de Material Security y…

Más información
Entrevistas
Desmantelada la plataforma de phishing EvilTokens tras comprometer 12.000 cuentas de Microsoft
admin Sep 22, 2026 0

La plataforma de phishing como servicio EvilTokens, que comprometió más de 12.000 cuentas de Microsoft en más de 10.000 organizaciones,…

Más información
Entrevistas
Check Point alerta sobre una vulnerabilidad de día cero en su Management Server explotada en ataques
admin Sep 22, 2026 0

Check Point Software ha publicado parches de emergencia para una vulnerabilidad crítica en Security Management Server que permite a atacantes…

Más información

Paginación de entradas

1 … 15 16 17 … 41

Recent Posts

  • Anthropic’s Claude Fable 5.2 Beats GPT-6 Cyber in Multi-Stage Cyberattack Benchmark
  • France Blames Iran for Sabotage Attack on Refrigeration Controllers at About 700 Retail Sites
  • N-able Takes N-central Cloud Offline After Researcher Discloses 33 Zero-Days with PoC Exploits
  • Google Issues Chrome Security Update for Eighth Actively Exploited Zero-Day of 2026
  • CISA Warns of Active Exploitation of OpenSSH, GPUStack, FreeSWITCH, and IBM Flaws

Recent Comments

No hay comentarios que mostrar.
About Author

Maria Shriver

Maria Shriver

Hi guys, I’m Maria a full-time Blogger & Writer. It is a long-established fact that a reader will be distracted by the content.

Trending News
Anthropic’s Claude Fable 5.2 Beats GPT-6 Cyber in Multi-Stage Cyberattack Benchmark
Nov 10, 2026
France Blames Iran for Sabotage Attack on Refrigeration Controllers at About 700 Retail Sites
Nov 10, 2026
N-able Takes N-central Cloud Offline After Researcher Discloses 33 Zero-Days with PoC Exploits
Nov 10, 2026
Google Issues Chrome Security Update for Eighth Actively Exploited Zero-Day of 2026
Nov 10, 2026
CISA Warns of Active Exploitation of OpenSSH, GPUStack, FreeSWITCH, and IBM Flaws
Nov 10, 2026
Recent Posts
  • Anthropic’s Claude Fable 5.2 Beats GPT-6 Cyber in Multi-Stage Cyberattack Benchmark
  • France Blames Iran for Sabotage Attack on Refrigeration Controllers at About 700 Retail Sites
  • N-able Takes N-central Cloud Offline After Researcher Discloses 33 Zero-Days with PoC Exploits
  • Google Issues Chrome Security Update for Eighth Actively Exploited Zero-Day of 2026
  • CISA Warns of Active Exploitation of OpenSSH, GPUStack, FreeSWITCH, and IBM Flaws
PUEDES HABERTE PERDIDO
REvil y el ataque a Kaseya: ransomware a escala de cadena de suministro
Cibercrimen Ransomware
REvil y el ataque a Kaseya: ransomware a escala de cadena de suministro
admin Jun 28, 2026
Sistema de control industrial OT/ICS en una planta de tratamiento de agua
Seguridad IoT / OT / ICS
Actores iranies CyberAv3ngers comprometen PLCs Unitronics en sistemas de agua de EE.UU.
admin Ene 1, 2026
El ataque de ransomware a Colonial Pipeline que paralizo el combustible en EE.UU.
Ransomware
El ataque de ransomware a Colonial Pipeline que paralizo el combustible en EE.UU.
admin Ene 1, 2026
Passkeys: el camino hacia el fin de las contrasenas
Identidad y gestion de accesos (IAM)
Passkeys: el camino hacia el fin de las contrasenas
admin Ene 1, 2026

Panama Security es un medio digital independiente de noticias, análisis y divulgación sobre ciberseguridad.

Cubrimos ciberataques, malware, ransomware, vulnerabilidades, cibercrimen y tendencias del sector para ayudarte a entender y reducir los riesgos.

Ciudad de Panamá, República de Panamá
contacto@panamasecurity.space
panamasecurity.space
Latest News
CIBER-TEC Desvela su Ecosistema de Dominio Integrado: La Sinergia Letal entre Drones, OSINT y Ciberguerra
Jun 28, 2026
MITRE ATT&CK: el mapa que organiza las tacticas y tecnicas de los atacantes
Ene 1, 2026
APT29 (Cozy Bear): el aparato de ciberespionaje ruso contra gobiernos occidentales
Ene 1, 2026
Categories
  • Amenazas persistentes avanzadas (APT)
  • Analisis y opinion
  • Avisos de seguridad
  • Ciberataques
  • Cibercrimen
  • Ciberguerra / Amenazas estatales
  • Concienciacion y formacion
  • Criptografia y cifrado
  • Cumplimiento normativo
  • Entrevistas
  • Estafas y fraude
  • Eventos y conferencias
  • Exploits y Zero-Day
  • Filtraciones y fugas de datos
  • Forense digital (DFIR)
  • Gestion de riesgos
  • Guias y tutoriales
  • Hacktivismo
  • Herramientas de seguridad
  • Identidad y gestion de accesos (IAM)
  • Inteligencia de amenazas
  • Malware
  • Operaciones de seguridad (SOC)
  • Parches y actualizaciones
  • Perspectivas de expertos
  • Phishing e ingenieria social
  • Ransomware
  • Respuesta a incidentes
  • Seguridad de aplicaciones
  • Seguridad de la IA
  • Seguridad de redes
  • Seguridad en la nube
  • Seguridad IoT / OT / ICS
  • Seguridad movil
  • Threat Hunting
  • Vulnerabilidades
  • Webinars
Sign Up For Our Newsletter

Subscribe to our newsletter to get our newest articles instantly!

Copyright © 2026 | Funciona con WordPress | Frankfurt News por ThemeArile

  • Home
  • Blog
  • Acerca de
  • Contacto
  • Politica de Privacidad
  • Politica de Cookies
  • Terminos y Condiciones
  • Aviso Legal