Saltar al contenido
  • lunes, 9 noviembre 2026
  • 2:58 pm
  • Síguenos
Panama Security
  • Home
  • Entrevistas
  • Malware
  • Cibercrimen
  • Estafas y fraude
  • Politicas y regulacion
  • Avisos de seguridad
  • Inicio
  • Surfshark VPN informa que hackers accedieron a servidores internos de prueba y proxy
Entrevistas
Surfshark VPN informa que hackers accedieron a servidores internos de prueba y proxy
admin Sep 10, 2026 0

Surfshark reveló que atacantes accedieron a un servidor de prueba interno mal configurado y a un servidor proxy utilizado para…

Más información

Entrevistas
The Top 4 Threats We Found by Investigating Every Alert for a Quarter
admin Sep 10, 2026 0

The Top 4 Threats We Found by Investigating Every Alert for a Quarter Sponsored by Prophet Security September 10, 2026…

Más información
Entrevistas
IDScan confirma una brecha vinculada al robo de 153 millones de licencias de conducir
admin Sep 10, 2026 0

IDScan reconoció que terceros no autorizados accedieron a datos de clientes alojados en su nube, días después de que se…

Más información
Forense digital (DFIR)
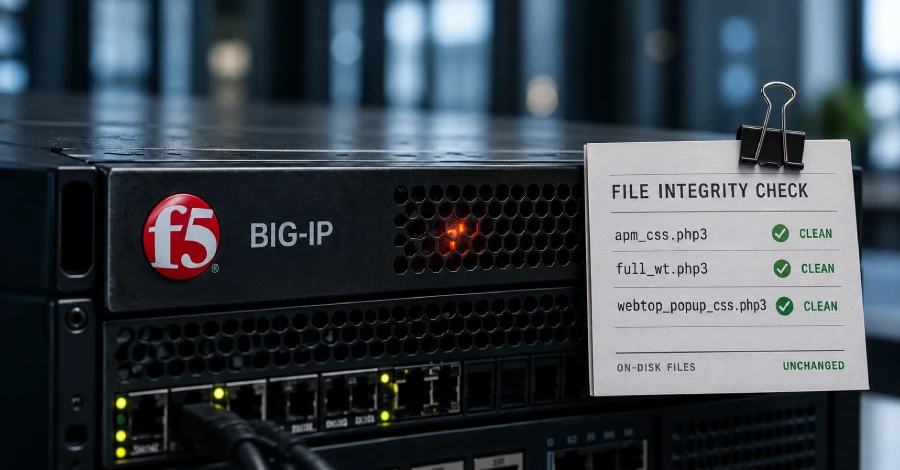
F5 BIG-IP APM Malware Injects PHP Web Shell into Memory, Bypassing Disk Scans
admin Sep 9, 2026 0

Sophos revela que el malware dirigido a dispositivos F5 BIG-IP APM oculta una puerta trasera web en memoria, evitando detecciones…

Más información
Entrevistas
EE.UU. acusa a empresas chinas de extraer miles de millones de tokens de modelos de IA de frontera
admin Sep 9, 2026 0

Agencias de ciberseguridad e inteligencia de EE.UU. afirman que seis empresas chinas de inteligencia artificial llevaron a cabo ataques de…

Más información
Entrevistas
ShinyHunters claim breach of Florida ‘DAVID’ DMV database
admin Sep 8, 2026 0

El grupo de extorsión ShinyHunters afirma haber vulnerado la plataforma 'DAVID' de la Florida Department of Motor Vehicles y robado…

Más información
Entrevistas
Mathspace revela violación de datos que afecta a más de un millón de personas
admin Sep 7, 2026 0

La plataforma de aprendizaje de matemáticas en línea Mathspace ha revelado que atacantes robaron datos de más de un millón…

Más información
Entrevistas
Atacantes ocultan señuelos de phishing usando caracteres Unicode invisibles
admin Sep 6, 2026 0

Los ciberdelincuentes han adoptado la técnica de contrabando ASCII en campañas de phishing, empleando caracteres Unicode invisibles para evadir los…

Más información
Entrevistas
Desmantelan la infraestructura de la botnet Sality en una acción global conjunta
admin Sep 2, 2026 0

Agencias internacionales de aplicación de la ley y socios privados han incautado la infraestructura del malware Sality en una operación…

Más información
Entrevistas
EE.UU. acusa a ruso por infectar a 80,000 freelancers con malware
admin Sep 2, 2026 0

Un gran jurado federal en California ha imputado a un ciudadano ruso por su papel en una campaña de phishing…

Más información

Paginación de entradas

1 … 9 10 11 … 25

Recent Posts

  • ⚡ Weekly Recap: SSHole Exploited, APT Root RCE, Robot Takeovers, 15K Hacked Sites, and More
  • Default ‘admin:admin’ Server Password Helps Researchers Hack Two Automakers, Unlock and Start Cars
  • Web3Auth Flaw Exploited to Steal Keplr Crypto, Provider Empties Other Wallets for Safety
  • LNbits Urges All Operators to Shut Down Their Bitcoin Lightning Wallet Servers Amid Attacks
  • Taiwan-Based Hacker Used BOSSAI AI Agents to Steal Taipei Emergency Dispatch Records

Recent Comments

No hay comentarios que mostrar.
About Author

Maria Shriver

Maria Shriver

Hi guys, I’m Maria a full-time Blogger & Writer. It is a long-established fact that a reader will be distracted by the content.

Trending News
⚡ Weekly Recap: SSHole Exploited, APT Root RCE, Robot Takeovers, 15K Hacked Sites, and More
Nov 9, 2026
Default ‘admin:admin’ Server Password Helps Researchers Hack Two Automakers, Unlock and Start Cars
Nov 9, 2026
Web3Auth Flaw Exploited to Steal Keplr Crypto, Provider Empties Other Wallets for Safety
Nov 9, 2026
LNbits Urges All Operators to Shut Down Their Bitcoin Lightning Wallet Servers Amid Attacks
Nov 9, 2026
Taiwan-Based Hacker Used BOSSAI AI Agents to Steal Taipei Emergency Dispatch Records
Nov 9, 2026
Recent Posts
  • ⚡ Weekly Recap: SSHole Exploited, APT Root RCE, Robot Takeovers, 15K Hacked Sites, and More
  • Default ‘admin:admin’ Server Password Helps Researchers Hack Two Automakers, Unlock and Start Cars
  • Web3Auth Flaw Exploited to Steal Keplr Crypto, Provider Empties Other Wallets for Safety
  • LNbits Urges All Operators to Shut Down Their Bitcoin Lightning Wallet Servers Amid Attacks
  • Taiwan-Based Hacker Used BOSSAI AI Agents to Steal Taipei Emergency Dispatch Records
PUEDES HABERTE PERDIDO
REvil y el ataque a Kaseya: ransomware a escala de cadena de suministro
Cibercrimen Ransomware
REvil y el ataque a Kaseya: ransomware a escala de cadena de suministro
admin Jun 28, 2026
Sistema de control industrial OT/ICS en una planta de tratamiento de agua
Seguridad IoT / OT / ICS
Actores iranies CyberAv3ngers comprometen PLCs Unitronics en sistemas de agua de EE.UU.
admin Ene 1, 2026
El ataque de ransomware a Colonial Pipeline que paralizo el combustible en EE.UU.
Ransomware
El ataque de ransomware a Colonial Pipeline que paralizo el combustible en EE.UU.
admin Ene 1, 2026
Passkeys: el camino hacia el fin de las contrasenas
Identidad y gestion de accesos (IAM)
Passkeys: el camino hacia el fin de las contrasenas
admin Ene 1, 2026

Panama Security es un medio digital independiente de noticias, análisis y divulgación sobre ciberseguridad.

Cubrimos ciberataques, malware, ransomware, vulnerabilidades, cibercrimen y tendencias del sector para ayudarte a entender y reducir los riesgos.

Ciudad de Panamá, República de Panamá
contacto@panamasecurity.space
panamasecurity.space
Latest News
CIBER-TEC Desvela su Ecosistema de Dominio Integrado: La Sinergia Letal entre Drones, OSINT y Ciberguerra
Jun 28, 2026
MITRE ATT&CK: el mapa que organiza las tacticas y tecnicas de los atacantes
Ene 1, 2026
APT29 (Cozy Bear): el aparato de ciberespionaje ruso contra gobiernos occidentales
Ene 1, 2026
Categories
  • Amenazas persistentes avanzadas (APT)
  • Analisis y opinion
  • Avisos de seguridad
  • Ciberataques
  • Cibercrimen
  • Ciberguerra / Amenazas estatales
  • Concienciacion y formacion
  • Criptografia y cifrado
  • Cumplimiento normativo
  • Entrevistas
  • Estafas y fraude
  • Eventos y conferencias
  • Exploits y Zero-Day
  • Filtraciones y fugas de datos
  • Forense digital (DFIR)
  • Gestion de riesgos
  • Guias y tutoriales
  • Hacktivismo
  • Herramientas de seguridad
  • Identidad y gestion de accesos (IAM)
  • Inteligencia de amenazas
  • Malware
  • Operaciones de seguridad (SOC)
  • Parches y actualizaciones
  • Perspectivas de expertos
  • Phishing e ingenieria social
  • Ransomware
  • Respuesta a incidentes
  • Seguridad de aplicaciones
  • Seguridad de la IA
  • Seguridad de redes
  • Seguridad en la nube
  • Seguridad IoT / OT / ICS
  • Seguridad movil
  • Threat Hunting
  • Vulnerabilidades
  • Webinars
Sign Up For Our Newsletter

Subscribe to our newsletter to get our newest articles instantly!

Copyright © 2026 | Funciona con WordPress | Frankfurt News por ThemeArile

  • Home
  • Blog
  • Acerca de
  • Contacto
  • Politica de Privacidad
  • Politica de Cookies
  • Terminos y Condiciones
  • Aviso Legal