Saltar al contenido
  • lunes, 9 noviembre 2026
  • 2:48 pm
  • Síguenos
Panama Security
  • Home
  • Entrevistas
  • Malware
  • Cibercrimen
  • Estafas y fraude
  • Politicas y regulacion
  • Avisos de seguridad
  • Inicio
  • El verdadero coste de un ataque de ransomware, con y sin BCDR
Entrevistas
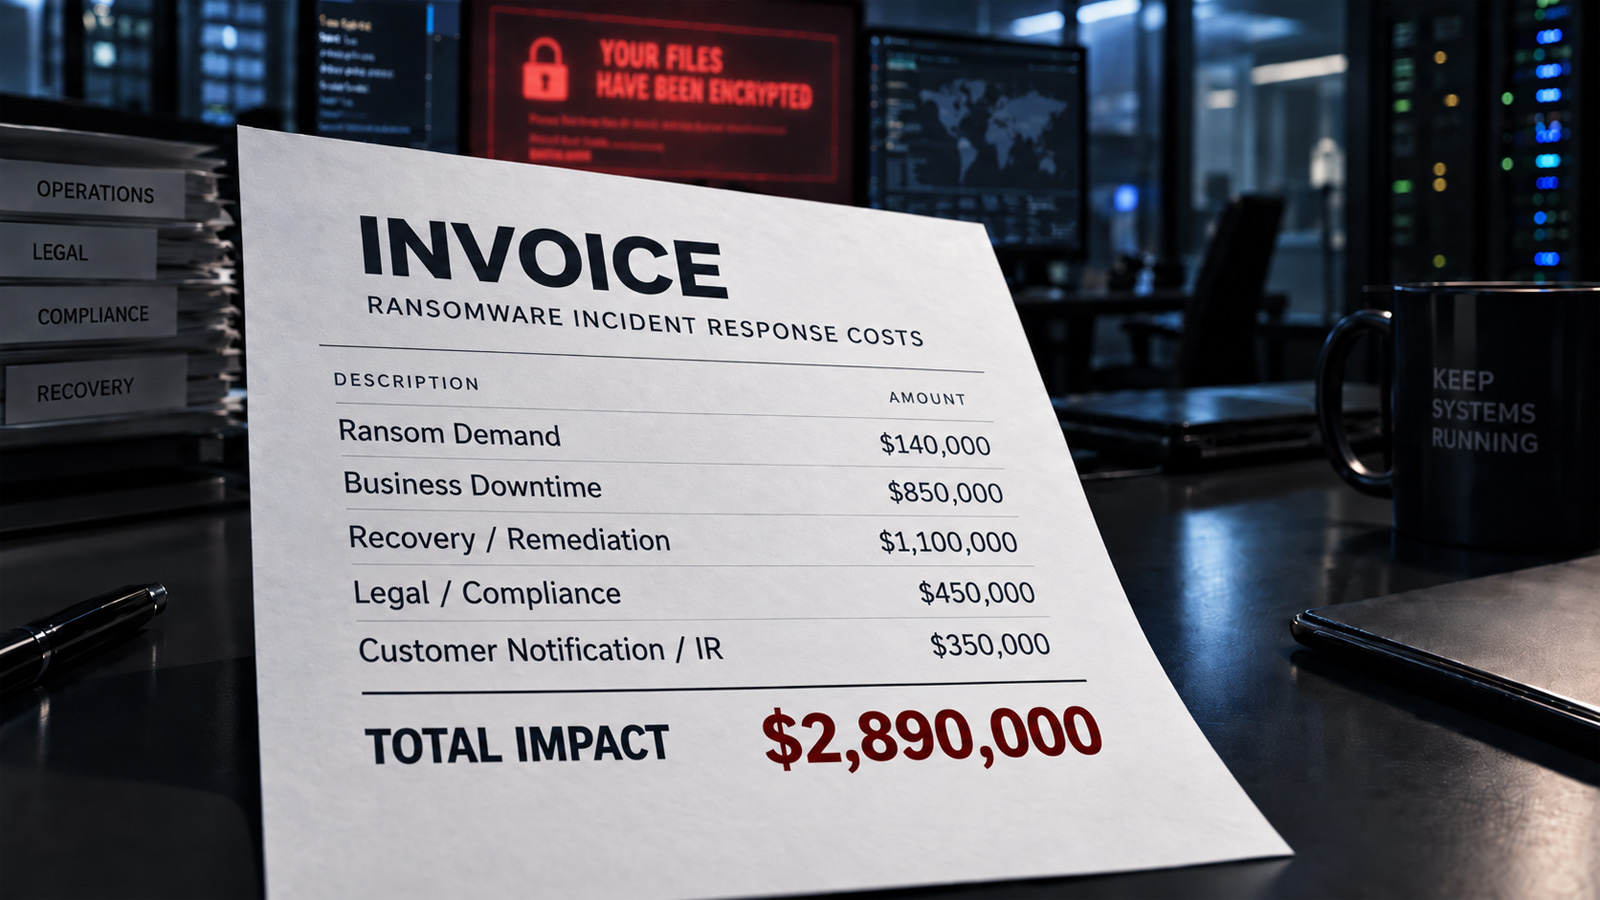
El verdadero coste de un ataque de ransomware, con y sin BCDR
admin Sep 16, 2026 0

El rescate de un ataque de ransomware es solo una parte del coste total. Según IBM, el coste medio de…

Más información

Entrevistas
CISA: grupos de ransomware explotan una falla crítica de ejecución remota de código en VMware
admin Sep 15, 2026 0

La CISA advirtió que bandas de ransomware se han sumado a los ataques que explotan una vulnerabilidad crítica en VMware…

Más información
Forense digital (DFIR)
Cisco FMC: explotación de vulnerabilidades para robar credenciales y desplegar ransomware Qilin
admin Sep 11, 2026 0

Cisco ha revelado que tres grupos de amenazas vinculados a ransomware y ataques patrocinados por Estados han explotado dos vulnerabilidades…

Más información
Entrevistas
Miembro del grupo de ransomware Conti condenado a 4 años de prisión
admin Sep 11, 2026 0

Un ciudadano ucraniano ha sido sentenciado a cuatro años de cárcel por su participación en ataques de ransomware Conti entre…

Más información
Entrevistas
CISA: fallo RCE de WatchGuard ahora explotado en ataques de ransomware
admin Sep 10, 2026 0

La agencia de ciberseguridad de EE. UU. confirma que bandas de ransomware explotan una vulnerabilidad crítica en firewalls WatchGuard Firebox,…

Más información
Entrevistas
Nuevo malware para Android cifra archivos, roba datos y acosa a las víctimas
admin Sep 10, 2026 0

Una nueva cepa de malware para Android llamada Mantax Otax combina capacidades de ransomware y spyware para cifrar archivos, robar…

Más información
Entrevistas
Veradigm alerta sobre una brecha de datos de pacientes tras el ataque de ransomware atribuido a un grupo delictivo
admin Sep 9, 2026 0

La empresa de tecnología sanitaria Veradigm ha notificado una brecha de datos tras un incidente de ciberseguridad en uno de…

Más información
Entrevistas
Protección contra ransomware para MSP: una lista de verificación de 6 puntos para una recuperación más rápida
admin Sep 2, 2026 0

La protección contra ransomware para proveedores de servicios gestionados (MSP) debe ofrecer seis resultados probados: reducir la exposición, detectar actividad…

Más información
Malware
Los actores de amenazas no buscan ataques mejores, sino repetibles
admin Sep 1, 2026 0

La forma más común de acceder a una empresa el año pasado fue simplemente preguntar. Una página web le dice…

Más información
Entrevistas
Berlín confirma el robo de datos tras las afirmaciones de ataque de ransomware Rhysida
admin Ago 31, 2026 0

La administración de la ciudad de Berlín ha confirmado que ciberdelincuentes intentan extorsionar a la ciudad después de que el…

Más información

Paginación de entradas

1 … 3 4 5 … 14

Recent Posts

  • ⚡ Weekly Recap: SSHole Exploited, APT Root RCE, Robot Takeovers, 15K Hacked Sites, and More
  • Default ‘admin:admin’ Server Password Helps Researchers Hack Two Automakers, Unlock and Start Cars
  • Web3Auth Flaw Exploited to Steal Keplr Crypto, Provider Empties Other Wallets for Safety
  • LNbits Urges All Operators to Shut Down Their Bitcoin Lightning Wallet Servers Amid Attacks
  • Taiwan-Based Hacker Used BOSSAI AI Agents to Steal Taipei Emergency Dispatch Records

Recent Comments

No hay comentarios que mostrar.
About Author

Maria Shriver

Maria Shriver

Hi guys, I’m Maria a full-time Blogger & Writer. It is a long-established fact that a reader will be distracted by the content.

Trending News
⚡ Weekly Recap: SSHole Exploited, APT Root RCE, Robot Takeovers, 15K Hacked Sites, and More
Nov 9, 2026
Default ‘admin:admin’ Server Password Helps Researchers Hack Two Automakers, Unlock and Start Cars
Nov 9, 2026
Web3Auth Flaw Exploited to Steal Keplr Crypto, Provider Empties Other Wallets for Safety
Nov 9, 2026
LNbits Urges All Operators to Shut Down Their Bitcoin Lightning Wallet Servers Amid Attacks
Nov 9, 2026
Taiwan-Based Hacker Used BOSSAI AI Agents to Steal Taipei Emergency Dispatch Records
Nov 9, 2026
Recent Posts
  • ⚡ Weekly Recap: SSHole Exploited, APT Root RCE, Robot Takeovers, 15K Hacked Sites, and More
  • Default ‘admin:admin’ Server Password Helps Researchers Hack Two Automakers, Unlock and Start Cars
  • Web3Auth Flaw Exploited to Steal Keplr Crypto, Provider Empties Other Wallets for Safety
  • LNbits Urges All Operators to Shut Down Their Bitcoin Lightning Wallet Servers Amid Attacks
  • Taiwan-Based Hacker Used BOSSAI AI Agents to Steal Taipei Emergency Dispatch Records
PUEDES HABERTE PERDIDO
REvil y el ataque a Kaseya: ransomware a escala de cadena de suministro
Cibercrimen Ransomware
REvil y el ataque a Kaseya: ransomware a escala de cadena de suministro
admin Jun 28, 2026
Sistema de control industrial OT/ICS en una planta de tratamiento de agua
Seguridad IoT / OT / ICS
Actores iranies CyberAv3ngers comprometen PLCs Unitronics en sistemas de agua de EE.UU.
admin Ene 1, 2026
El ataque de ransomware a Colonial Pipeline que paralizo el combustible en EE.UU.
Ransomware
El ataque de ransomware a Colonial Pipeline que paralizo el combustible en EE.UU.
admin Ene 1, 2026
Passkeys: el camino hacia el fin de las contrasenas
Identidad y gestion de accesos (IAM)
Passkeys: el camino hacia el fin de las contrasenas
admin Ene 1, 2026

Panama Security es un medio digital independiente de noticias, análisis y divulgación sobre ciberseguridad.

Cubrimos ciberataques, malware, ransomware, vulnerabilidades, cibercrimen y tendencias del sector para ayudarte a entender y reducir los riesgos.

Ciudad de Panamá, República de Panamá
contacto@panamasecurity.space
panamasecurity.space
Latest News
CIBER-TEC Desvela su Ecosistema de Dominio Integrado: La Sinergia Letal entre Drones, OSINT y Ciberguerra
Jun 28, 2026
MITRE ATT&CK: el mapa que organiza las tacticas y tecnicas de los atacantes
Ene 1, 2026
APT29 (Cozy Bear): el aparato de ciberespionaje ruso contra gobiernos occidentales
Ene 1, 2026
Categories
  • Amenazas persistentes avanzadas (APT)
  • Analisis y opinion
  • Avisos de seguridad
  • Ciberataques
  • Cibercrimen
  • Ciberguerra / Amenazas estatales
  • Concienciacion y formacion
  • Criptografia y cifrado
  • Cumplimiento normativo
  • Entrevistas
  • Estafas y fraude
  • Eventos y conferencias
  • Exploits y Zero-Day
  • Filtraciones y fugas de datos
  • Forense digital (DFIR)
  • Gestion de riesgos
  • Guias y tutoriales
  • Hacktivismo
  • Herramientas de seguridad
  • Identidad y gestion de accesos (IAM)
  • Inteligencia de amenazas
  • Malware
  • Operaciones de seguridad (SOC)
  • Parches y actualizaciones
  • Perspectivas de expertos
  • Phishing e ingenieria social
  • Ransomware
  • Respuesta a incidentes
  • Seguridad de aplicaciones
  • Seguridad de la IA
  • Seguridad de redes
  • Seguridad en la nube
  • Seguridad IoT / OT / ICS
  • Seguridad movil
  • Threat Hunting
  • Vulnerabilidades
  • Webinars
Sign Up For Our Newsletter

Subscribe to our newsletter to get our newest articles instantly!

Copyright © 2026 | Funciona con WordPress | Frankfurt News por ThemeArile

  • Home
  • Blog
  • Acerca de
  • Contacto
  • Politica de Privacidad
  • Politica de Cookies
  • Terminos y Condiciones
  • Aviso Legal