

Nuevo malware para Android cifra archivos, roba datos y acosa a las víctimas
Una nueva cepa de malware para Android denominada Mantax Otax combina funciones de ransomware y spyware para cifrar archivos, robar datos sensibles y enviar spam y acosar a las víctimas.
Los operadores indonesios distribuyen el malware a través de APKs maliciosos alojados fuera de Google Play, utilizando mensajes de phishing e ingeniería social para atacar a los usuarios.
Tras la instalación, el malware solicita permiso para usar el servicio de Accesibilidad, lo que le otorga un control extenso sobre los dispositivos comprometidos.
Luego, obtiene su dominio de infraestructura de comando y control (C2) desde GitHub y envía detalles de la víctima como ubicación, operador, versión de Android e ID del dispositivo. El C2 puede enviar comandos a través de Firebase o WebSockets para su ejecución.
Según Zimperium, los operadores indonesios distribuyen el malware mediante APKs maliciosos alojados fuera de Google Play, la tienda oficial de aplicaciones de Android, utilizando mensajes de phishing e ingeniería social para atacar a las víctimas.
Cifrado en Android antiguos
De acuerdo con la empresa de seguridad móvil Zimperium, Mantax Otax cifra dispositivos que ejecutan versiones antiguas de Android. Busca en el almacenamiento compartido y cifra tipos de archivos específicos utilizando una clave AES específica de la víctima obtenida del servidor C2.
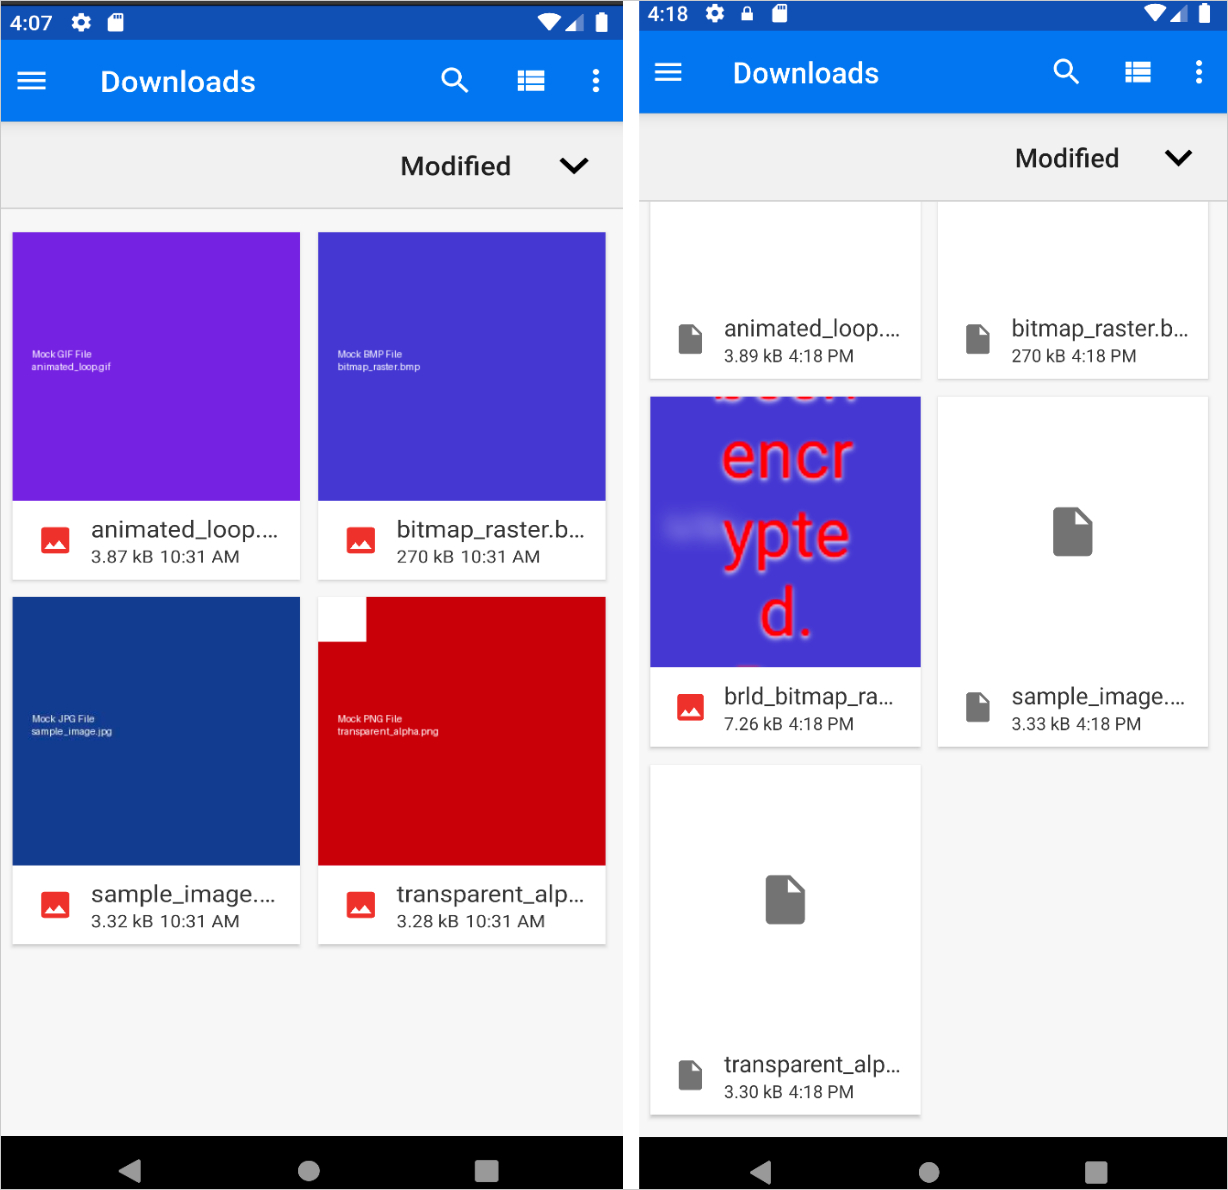
Luego, el malware elimina los archivos originales y agrega la extensión '.enc' a las copias cifradas.
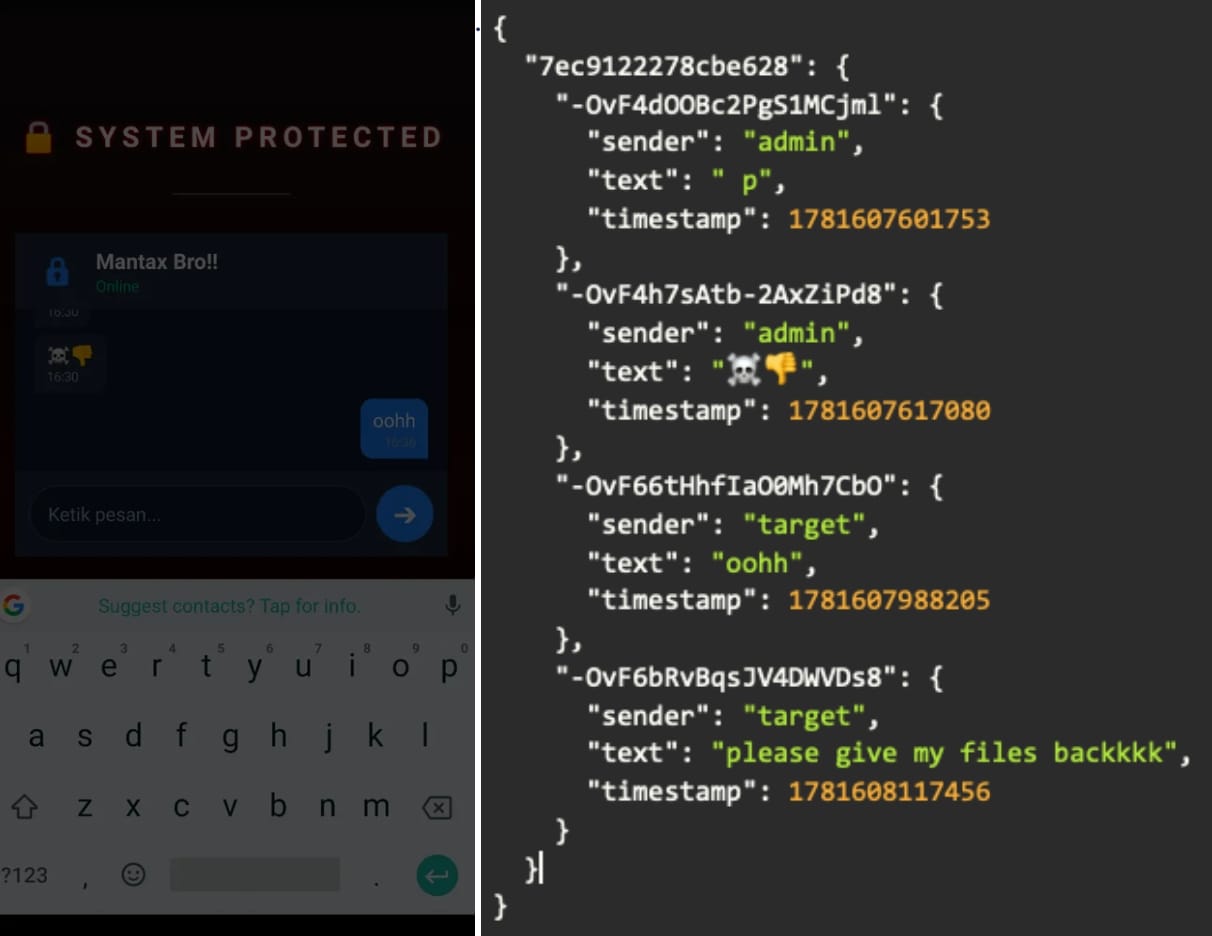
Mantax Otax también reemplaza las imágenes locales con avisos de rescate y abre un chat alojado en Firebase a pantalla completa para facilitar las negociaciones de pago del rescate.
Los investigadores de Zimperium pudieron explotar una configuración incorrecta en el servidor C2 de Firebase, que expuso los chats de los atacantes con las víctimas.
El módulo de ransomware de Mantax Otax solo se ejecuta en dispositivos Android que ejecutan la versión 9 o anterior, ya que la función de seguridad y privacidad 'Scoped Storage' en Android 10 y posteriores restringe significativamente la capacidad de cifrado al directorio de archivos externos.
Espionaje, spam y acoso
Además del ransomware, Mantax Otax incluye funciones de spyware, control remoto y acoso.
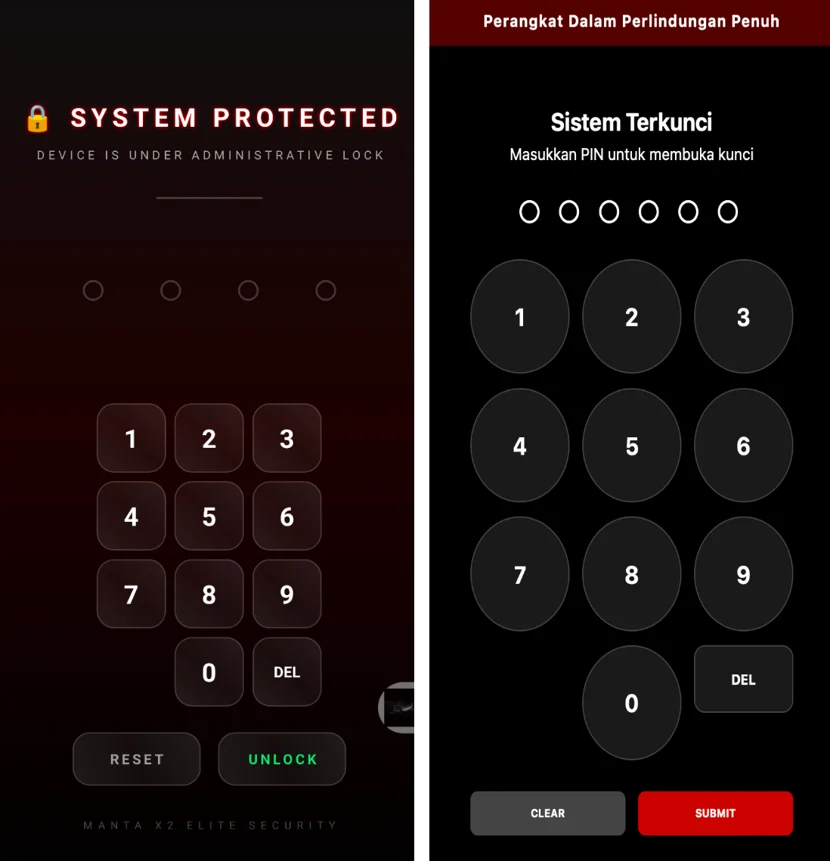
Los investigadores señalan que el malware puede robar PINs de bloqueo de pantalla para mantener acceso persistente, leer SMS y contraseñas de un solo uso, acceder a registros de llamadas, contactos, historial de navegación, listas de aplicaciones, información de cuentas de Google y ubicación.
También puede extraer perfiles y mensajes de WhatsApp, así como chats de Telegram, utilizando interacciones simuladas a través de los servicios de Accesibilidad.
Además, abusa de la API MediaProjection de Android para capturar pantallas, grabar videos MP4 y transmitir la pantalla de la víctima en tiempo casi real a través del servicio de alojamiento de archivos Catbox.
Mantax Otax también puede capturar fotografías utilizando las cámaras del dispositivo infectado y subirlas al operador.
La versión 2 del malware agregó funciones de acoso como cuadros de diálogo repetidos, videos a pantalla completa, superposiciones rápidas de imágenes de 'susto' y mensajes de texto a voz controlados remotamente reproducidos a través de los altavoces del dispositivo.
Estas características adicionales añaden un componente de intimidación a los ataques, que actúan como mecanismo de presión para que la víctima pague el rescate.
Debido a que Zimperium es un socio de seguridad de Google a través de la App Defense Alliance (ADA), Mantax Otax ya es detectado y bloqueado por dispositivos Android actualizados con el servicio Play Protect activo.
Generalmente se recomienda a los usuarios no instalar APKs desde fuera de Google Play, no otorgar permisos de Accesibilidad a aplicaciones cuestionables y confiar solo en editores de buena reputación.
Construya su plan de seguridad para ataques impulsados por IA
Únase a Mikko Hyppönen y líderes de seguridad de la NFL, CHANEL y Atlassian en una cumbre digital de dos horas sobre qué cambian los ataques a velocidad de IA, qué deberían dejar de hacer los defensores y cómo validar, decidir, corregir y revalidar a velocidad de máquina.
Artículos relacionados:
- Android 17 agrega soporte ECH para dificultar el rastreo de la navegación web
- El malware para Android ToxicPanda utiliza permisos de VPN para bloquear Google Play
- Nuevo malware Manic para Android puede exfiltrar datos a través de dispositivos cercanos
- Combo de malware para Android solicita préstamos y retransmite las tarjetas de crédito de las víctimas
- West Pharmaceutical dice que hackers robaron datos y cifraron sistemas
Etiquetas: Android, Encryption, Mantax Otax, Mobile, Ransomware
Bill Toulas
Artículo anterior
Publicar un comentario Reglas de la comunidad
Debe iniciar sesión para publicar un comentario. ¿Aún no es miembro? Regístrese ahora
También te puede gustar:















Deja una respuesta