


Microsoft ha añadido nuevas protecciones en Windows para combatir ataques de phishing que explotan archivos de conexión de Escritorio Remoto (.rdp). Estas medidas incluyen advertencias y la desactivación por defecto de recursos compartidos riesgosos. Los archivos RDP son comunes en entornos empresariales para conectar a sistemas remotos, permitiendo a los administradores configurar la redirección automática de recursos locales. Sin embargo, actores malintencionados han abusado de esta funcionalidad en campañas de phishing, como el grupo ruso APT29, que utilizó archivos RDP para robar datos y credenciales de forma remota.
Nuevas protecciones RDP
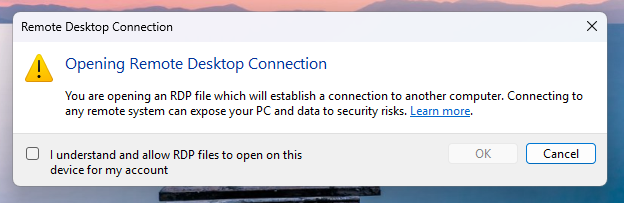
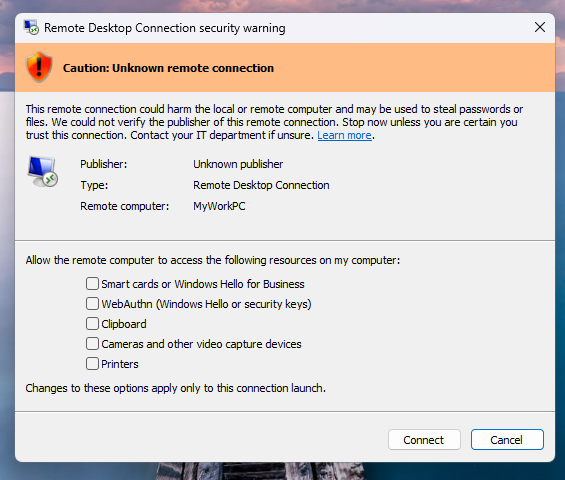
Como parte de las actualizaciones acumulativas de abril de 2026 para Windows 10 (KB5082200) y Windows 11 (KB5083769 y KB5082052), Microsoft ha lanzado nuevas protecciones. Al abrir un archivo RDP por primera vez, se muestra un mensaje educativo único que explica los riesgos. Luego, se solicita al usuario que acepte los riesgos presionando OK, evitando que la alerta se repita. En intentos posteriores, aparece un diálogo de seguridad que indica si el archivo está firmado por un editor verificado, la dirección del sistema remoto y las redirecciones de recursos locales, todas deshabilitadas por defecto. Si el archivo no está firmado digitalmente, Windows muestra una advertencia 'Precaución: conexión remota desconocida'. Si está firmado, se muestra el editor, pero se recomienda verificar su legitimidad. Estas protecciones solo aplican a conexiones iniciadas al abrir archivos RDP, no a las realizadas a través del cliente de Escritorio Remoto de Windows. Los administradores pueden deshabilitar temporalmente estas protecciones modificando el valor RedirectionWarningDialogVersion a 1 en la clave de registro HKLMSoftwarePoliciesMicrosoftWindows NTTerminal ServicesClient. Sin embargo, se recomienda mantenerlas activadas debido al historial de abusos.
Configuración adicional
Para suprimir el primer mensaje educativo, se puede establecer la clave HKCUSoftwareMicrosoftTerminal Server ClientRdpLaunchConsentAccepted a 1 (DWORD). Además, para firmar archivos RDP, se puede usar el comando rdpsign con el hash SHA256 de un certificado de firma de código emitido por una CA interna.
- Primer mensaje educativo: se muestra una sola vez al abrir un RDP.
- Diálogo de seguridad: muestra editor, dirección remota y recursos redirigidos (todos deshabilitados por defecto).
- Archivos no firmados: advertencia 'Conexión remota desconocida'.
- Archivos firmados: muestra editor pero sugiere verificar legitimidad.
- Desactivación temporal: clave de registro RedirectionWarningDialogVersion = 1.
















Deja una respuesta