


Un actor de amenazas previamente no documentado, respaldado por un estado y denominado GopherWhisper, utiliza un kit de herramientas personalizado basado en Go y servicios legítimos como Microsoft 365 Outlook, Slack y Discord en ataques contra entidades gubernamentales. Activo desde al menos 2023, los hackers han sido vinculados a China y se estima que han comprometido a docenas de víctimas.
En una campaña identificada por la empresa de ciberseguridad ESET, el actor de amenazas atacó a una entidad gubernamental en Mongolia y desplegó un conjunto de malware con múltiples backdoors que utilizaban Slack, Discord y la API de Microsoft Graph para la comunicación de comando y control (C2). GopherWhisper también utilizó una herramienta de exfiltración personalizada para comprimir datos robados y subirlos al servicio de intercambio de archivos File.io.
Herramientas del grupo
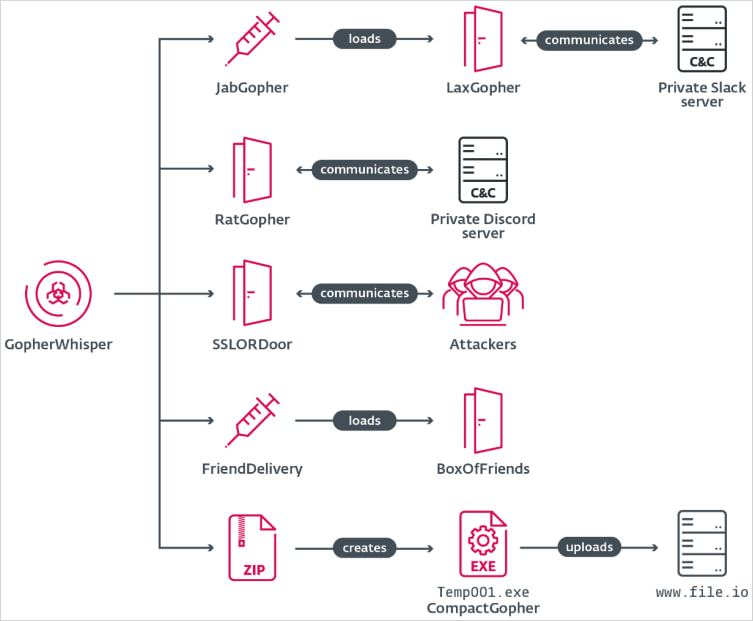
- LaxGopher: backdoor basado en Go que recupera comandos desde un servidor privado de Slack.
- RatGopher: backdoor basado en Go que utiliza un servidor privado de Discord para C2.
- BoxOfFriends: backdoor basado en Go que aprovecha Microsoft 365 Outlook (API Graph) para crear y modificar borradores de correos electrónicos para C2.
- SSLORDoor: backdoor en C++ que utiliza OpenSSL BIO sobre sockets sin procesar (puerto 443), capaz de ejecutar comandos y operaciones de archivos.
- JabGopher: inyector que lanza svchost.exe e inyecta el backdoor LaxGopher (disfrazado como whisper.dll) en su memoria.
- FriendDelivery: DLL maliciosa que actúa como cargador e inyector del backdoor BoxOfFriends.
- CompactGopher: herramienta de recolección de archivos basada en Go que comprime datos desde la línea de comandos y los exfiltra a file.io.
Usando credenciales hardcodeadas en los backdoors Go, los investigadores pudieron acceder a las cuentas del atacante en Slack, Discord y Microsoft Outlook, y recuperar comunicaciones C2 consistentes en comandos, archivos subidos y actividad experimental. ESET recuperó y analizó 6,044 mensajes de Slack desde agosto de 2024 y 3,005 mensajes de Discord desde noviembre de 2023.
El acceso, junto con metadatos del servidor C2, ayudó a los investigadores a vincular a los hackers con China. La inspección de marcas de tiempo mostró que los comandos se emitían entre las 12 a.m. y las 12 p.m. UTC, y al cambiar la zona horaria a UTC+8 (que coincide con la configuración regional zh-CN encontrada en los metadatos del servidor de Slack), se observó poca actividad fuera del intervalo laboral de 8 a.m. a 5 p.m., lo que aumentó la confianza en la atribución.
Los datos de telemetría de ESET indican que GopherWhisper comprometió 12 sistemas en una institución gubernamental de Mongolia, pero el análisis del tráfico C2 de Discord y Slack reveló que hay 'docenas de otras víctimas', aunque los investigadores carecen de visibilidad sobre su geografía y sectores de actividad. ESET ha publicado un conjunto de indicadores de compromiso (IoC) para ayudar a los defensores a identificar y bloquear ataques de este nuevo clúster de amenazas.
















Deja una respuesta