


Detalles de la vulnerabilidad
A principios de marzo, GitHub parcheó una vulnerabilidad crítica de ejecución remota de código (CVE-2026-3854) que podría haber permitido a atacantes acceder a millones de repositorios privados. La falla fue reportada el 4 de marzo de 2026 por investigadores de Wiz a través del programa de recompensas por errores de GitHub. Alexis Wales, directora de seguridad de la información de GitHub, afirmó que el equipo de seguridad reprodujo y confirmó la vulnerabilidad en 40 minutos y desplegó una solución en GitHub.com menos de dos horas después de recibir el informe.
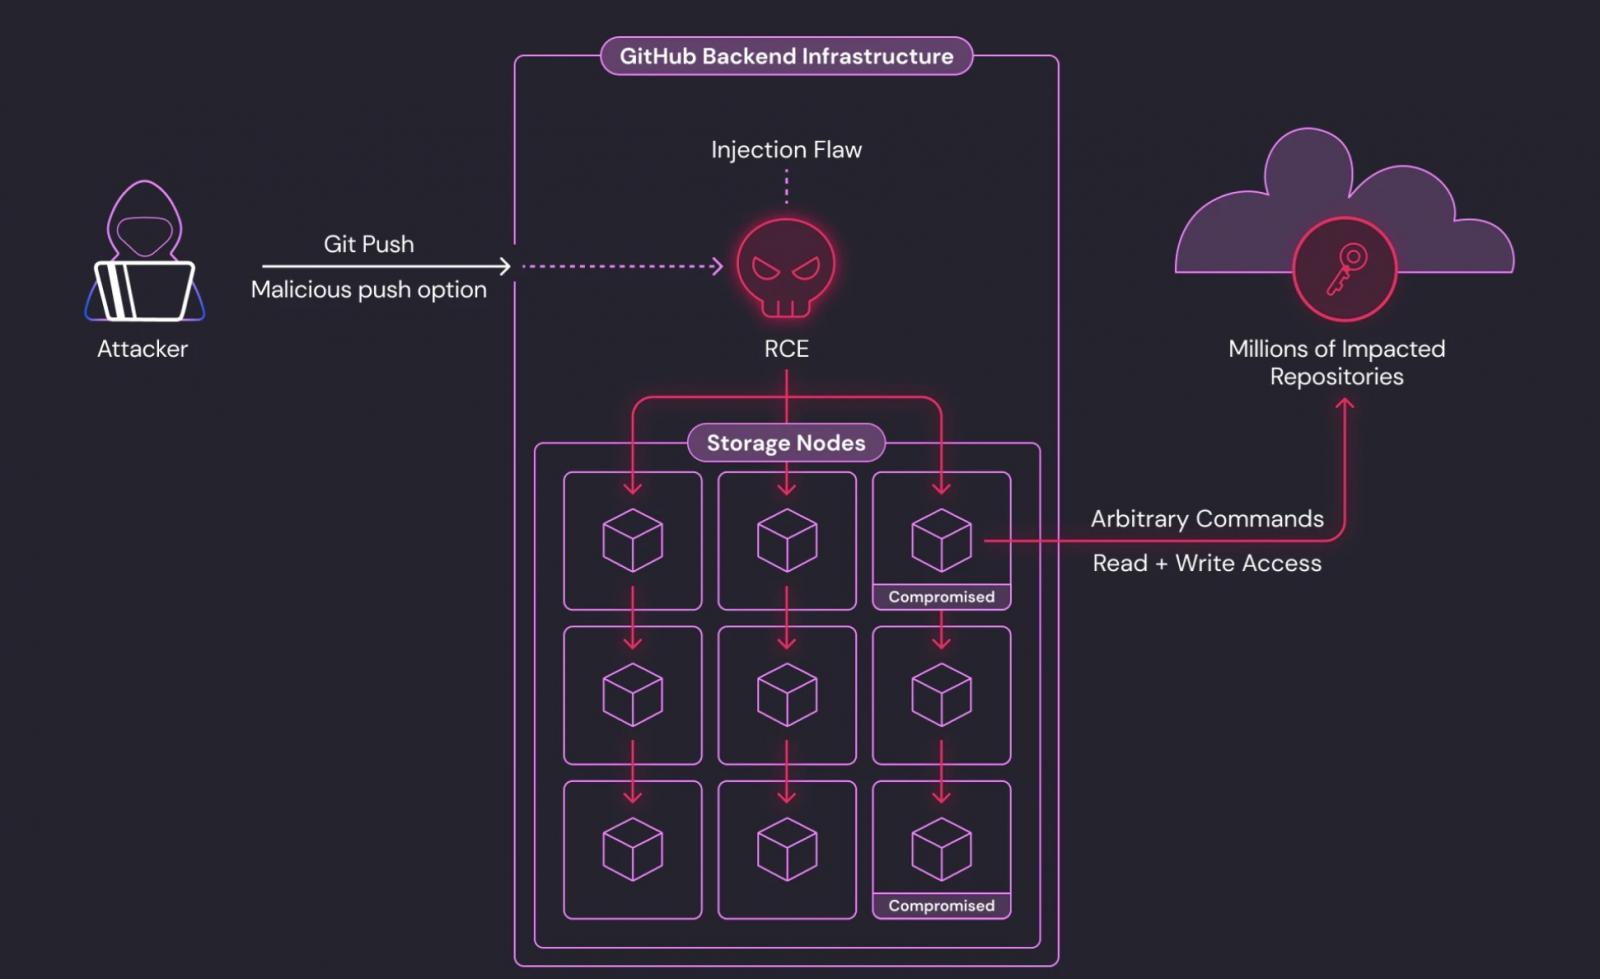
CVE-2026-3854 afecta a GitHub.com, GitHub Enterprise Cloud, GitHub Enterprise Cloud con Residencia de Datos, GitHub Enterprise Cloud con Usuarios Gestionados por la Empresa y GitHub Enterprise Server. La explotación exitosa requiere solo un comando 'git push' maliciosamente manipulado y puede otorgar acceso completo de lectura/escritura a repositorios privados en GitHub.com o servidores vulnerables de GitHub Enterprise a atacantes con permiso de push.
La vulnerabilidad reside en cómo GitHub maneja las opciones proporcionadas por el usuario durante las operaciones git push. Los valores pasados por los usuarios se incorporan en metadatos internos del servidor sin la suficiente sanitización, lo que permite a los atacantes inyectar campos adicionales confiados por el servicio descendente. Como explicó Wales, un atacante podría eludir las protecciones de sandbox y ejecutar código arbitrario en el servidor que maneja el push encadenando múltiples valores inyectados.
La explotación podría exponer los códigos fuente de casi todas las grandes empresas del mundo, convirtiendo esta en una de las vulnerabilidades SaaS más graves jamás encontradas.
En GitHub.com, esta vulnerabilidad permitía ejecución remota de código en nodos de almacenamiento compartidos. Los investigadores de Wiz confirmaron que millones de repositorios públicos y privados de otros usuarios y organizaciones eran accesibles en los nodos afectados. En GitHub Enterprise Server, la misma vulnerabilidad otorga compromiso total del servidor, incluyendo acceso a todos los repositorios alojados y secretos internos.
Aunque GitHub ha parcheado este grave problema de seguridad en GitHub.com en 6 horas, los administradores de GitHub Enterprise Server (GHES) deberían actualizar inmediatamente, ya que alrededor del 88% de las instancias GHES accesibles siguen siendo vulnerables. Sin embargo, no se encontró evidencia de explotación antes de la divulgación de Wiz, y los datos de telemetría confirmaron que cada instancia de la ruta de código anómala fue atribuible únicamente a las pruebas de los investigadores de Wiz.
Wales añadió que ningún otro usuario o cuenta activó la ruta de código utilizada para explotar esta vulnerabilidad, y que ningún dato de cliente fue accedido, modificado o exfiltrado como resultado de la explotación antes de los parches en GitHub.com. Para GitHub Enterprise Server, se prepararon parches en todas las versiones compatibles (3.14.25, 3.15.20, 3.16.16, 3.17.13, 3.18.8, 3.19.4, 3.20.0 o posteriores) y se publicó CVE-2026-3854. Se recomienda encarecidamente a todos los clientes de GHES que actualicen de inmediato.














Deja una respuesta