


El FBI ha emitido una advertencia sobre Kali365, una plataforma de phishing como servicio (PhaaS) diseñada para comprometer cuentas de Microsoft 365 mediante el abuso de la autenticación OAuth de código de dispositivo. Esta técnica permite a los atacantes robar tokens de sesión y evadir la autenticación multifactor (MFA).
Según el comunicado del FBI, Kali365 apareció por primera vez en abril de 2026 y se distribuye a través de canales de Telegram dirigidos a ciberdelincuentes que buscan una forma sencilla de acceder a cuentas de Microsoft 365 sin necesidad de robar contraseñas o interceptar códigos MFA.
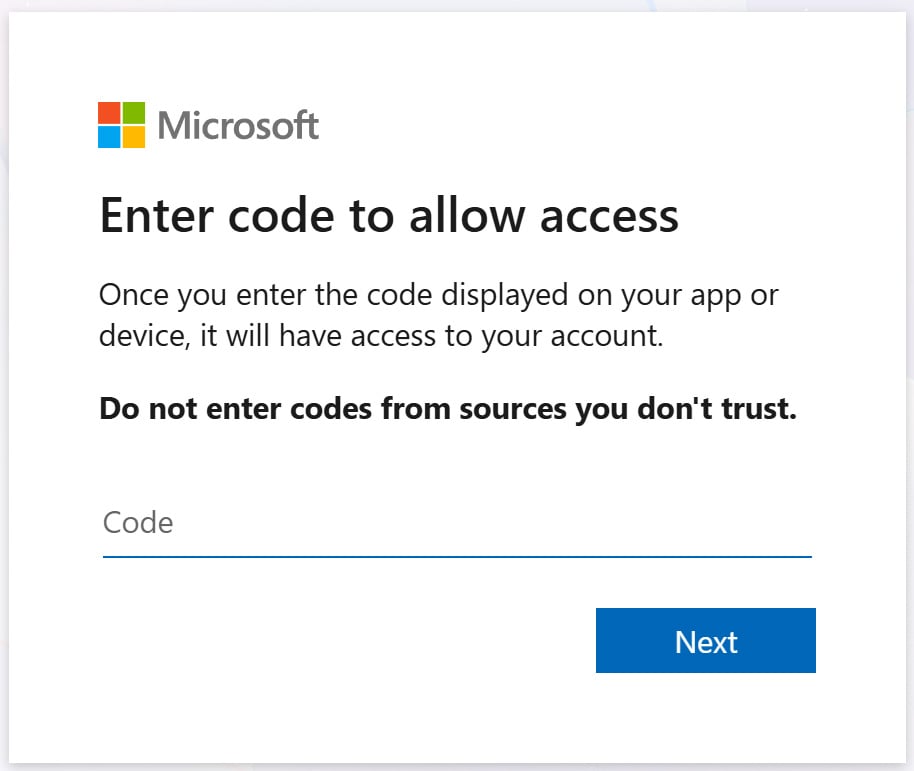
La plataforma emplea el phishing mediante código de dispositivo, un método cada vez más popular que explota el flujo legítimo de concesión de autorización de dispositivo OAuth 2.0 de Microsoft para obtener acceso a Microsoft Entra y Microsoft 365. Este mecanismo fue creado para permitir que dispositivos con capacidades de entrada limitadas, como televisores inteligentes, sistemas de salas de conferencia o dispositivos IoT, se autentiquen usando un código corto en el portal http://microsoft.com/devicelogin.
En febrero, BleepingComputer informó que grupos de extorsión, como ShinyHunters, ya estaban atacando cuentas de Microsoft Entra mediante phishing con código de dispositivo y vishing. En estos ataques, los actores de amenazas inician el proceso de autorización del dispositivo para generar un código y luego engañan a las víctimas para que lo ingresen en el portal de Microsoft mediante phishing e ingeniería social. Una vez que la víctima introduce el código y completa la MFA, Microsoft emite un token de acceso OAuth que otorga al atacante pleno acceso a la cuenta sin necesidad de superar desafíos MFA.
El FBI advierte que Kali365 proporciona a atacantes de baja habilidad capacidades avanzadas de phishing, incluyendo señuelos generados por inteligencia artificial, plantillas de campaña automatizadas, paneles de seguimiento de víctimas en tiempo real y funcionalidad de captura de tokens.
Investigadores de Arctic Wolf reportaron actividad de Kali365 en abril tras observar una campaña masiva dirigida a organizaciones de todo el mundo. Las campañas se centraban en entornos Microsoft 365 mediante correos electrónicos de phishing que redirigían a las víctimas al portal de código de dispositivo de Microsoft, donde autorizaban involuntariamente a los atacantes. Los investigadores señalaron que los ataques permitían a los hackers acceder a los buzones de correo, crear reglas maliciosas para ocultar su actividad y registrar nuevos dispositivos en el entorno de la víctima.
Arctic Wolf descubrió que Kali365 opera como un negocio, con administradores que gestionan el desarrollo del producto, revendedores que lo promocionan y afiliados que realizan los ataques. La plataforma ofrece dos modos de ataque: el primero es el phishing con código de dispositivo, y el segundo, llamado 'Cookie Link', es un modo adversario en el medio (AitM) que utiliza infraestructura controlada por los atacantes para capturar sesiones de navegador autenticadas, cookies y tokens después de que el objetivo inicie sesión y resuelva los desafíos MFA.
El FBI recomienda a las empresas restringir o bloquear por completo los flujos de autenticación de código de dispositivo mediante políticas de acceso condicional, auditar el uso existente de códigos de dispositivo y bloquear las políticas de transferencia de autenticación que permiten mover sesiones entre dispositivos. También instó a las organizaciones afectadas a reportar incidentes al Centro de Denuncias de Delitos por Internet y conservar correos de phishing, información de inicio de sesión sospechosa y registros de dispositivos no autorizados.
El phishing con código de dispositivo ha ganado gran adopción en 2026, con otros actores de amenazas y plataformas como EvilTokens PhaaS y Tycoon2FA utilizándolo para comprometer cuentas de Microsoft 365 y Entra.
















Deja una respuesta