

Las autoridades de Australia han detenido y procesado a dos jóvenes sospechosos de pertenecer al grupo de hackers TeamPCP, el cual se ha asociado con una serie de ataques de gran alcance a la cadena de suministro de software para desarrolladores.
TeamPCP es un grupo de hackers conocido por sus ataques generalizados a la cadena de suministro durante el último año, dirigidos a software de código abierto y plataformas de desarrollo para robar credenciales, secretos de autenticación y código fuente. Entre los ataques de alto perfil atribuidos a TeamPCP se incluyen los dirigidos a paquetes de Trivy, LiteLLM, Telnyx, SAP y TanStack, además de las brechas en la Comisión Europea, Mistral AI, OpenAI y GitHub.
Para llevar a cabo sus ataques, los actores de amenazas inyectaron código malicioso en software alojado en repositorios de código abierto, que los desarrolladores incorporaron sin saberlo en sus propias aplicaciones utilizadas por organizaciones gubernamentales, académicas y del sector privado. En lugar de un grupo cohesionado, se cree que la actividad maliciosa fue llevada a cabo por un colectivo informal de actores de amenazas que frecuentaban los mismos foros de hacking, servidores de Discord y canales de Telegram.
Según la Policía Federal de Australia (AFP), el FBI y la Policía de Australia Occidental, el código malicioso distribuido por TeamPCP ha comprometido potencialmente a más de mil organizaciones en todo el mundo, lo que ha permitido el robo de medio millón de credenciales y la exfiltración de al menos 300 GB de datos. "La supuesta compromisión de un pequeño número de componentes de software de confianza tuvo un impacto global significativo", dice el anuncio de la AFP. "Hasta la fecha, el impacto financiero incluye costos de remediación global estimados en cientos de millones de dólares".
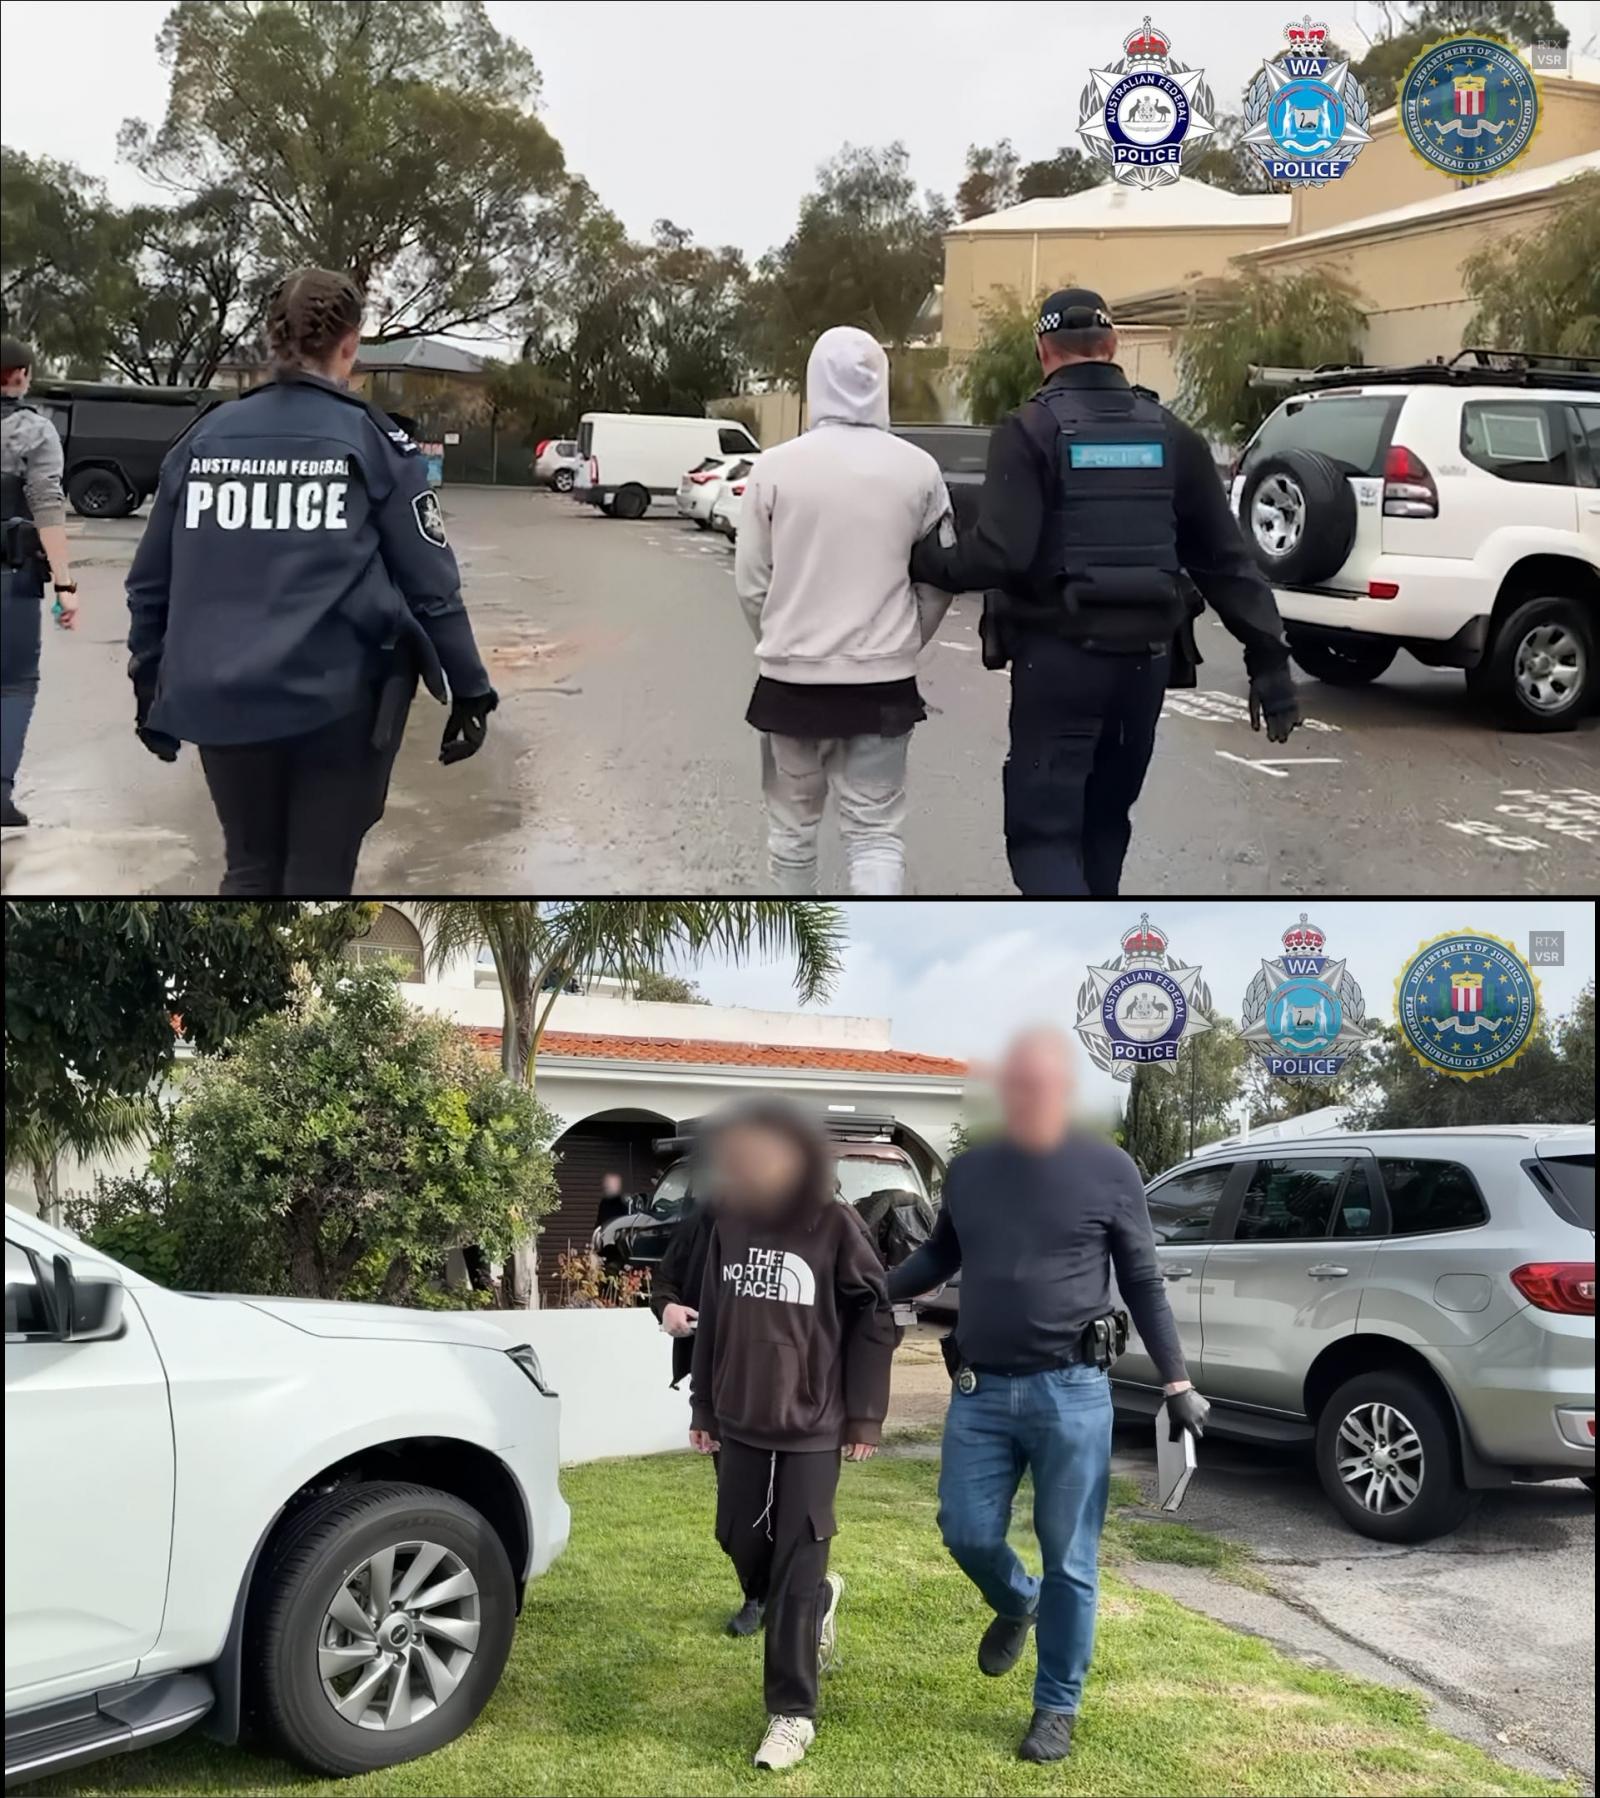
La investigación comenzó en abril de 2026, después de que la AFP y el FBI recibieran información clave de empresas de ciberseguridad. Los dos hombres, de 21 y 23 años, fueron arrestados en las ciudades de Cottesloe y Mandurah, en Australia Occidental, el 26 de agosto de 2026. Durante la acción policial, los investigadores también incautaron dispositivos electrónicos y otras pruebas para análisis forense. La policía alega que los dos hombres recibieron una cantidad no revelada de criptomonedas por su participación en las operaciones de TeamPCP.
Tras los arrestos, tanto Flare como Brian Krebs publicaron investigaciones detallando cómo la actividad en Telegram, alias reutilizados, cuentas y otros rastros en línea vinculaban a los presuntos miembros de TeamPCP con identidades reales. Los dos sospechosos ahora enfrentan un total de 14 cargos relacionados con poseer y suministrar datos para delitos informáticos y modificar datos para facilitar delitos graves. El menor de los dos también enfrenta cargos por presuntamente manejar al menos $100,000 en ganancias del delito y por no cumplir con una orden que requería acceso a datos electrónicos. Los cargos conllevan penas máximas de 3 a 20 años de prisión por cada cargo. La AFP no descartó más arrestos o cargos en esta etapa, mientras examina la evidencia incautada.
















Deja una respuesta