

Detalles de la vulnerabilidad
El investigador de seguridad Jack Taylor descubrió una vulnerabilidad de inyección SQL de segundo orden en el plugin All-in-One WP Migration and Backup, utilizado para respaldar, exportar, importar y migrar sitios web completos, incluyendo bases de datos, medios, temas y plugins. El fallo ha sido asignado como CVE-2026-19949 y tiene una severidad alta, según el informe de Wordfence.
La vulnerabilidad afecta a las versiones del plugin hasta la 7.109 y se origina por un incorrecto manejo de backslashes y comillas escapadas durante la reescritura del contenido de la base de datos al restaurar un archivo de respaldo. Esta falla permite a un atacante no autenticado plantar datos maliciosos mediante trackbacks de WordPress, que se ejecutarían cuando un administrador realiza una exportación o importación del sitio.
La inyección SQL puede exponer la clave secreta de importación del plugin (ai1wm_secret_key) a través de un comentario público, permitiendo al atacante obtenerla e importar un archivo '.wpress' malicioso que contiene código ejecutable. Wordfence señala que la ejecución de código en este nivel de privilegio podría llevar a un control total del sitio web afectado.
Explotación requiere acción del administrador
La carga maliciosa permanece inactiva hasta que un administrador restaura un archivo de respaldo, momento en el que se procesan los límites de las cadenas SQL y el dato almacenado se ejecuta como SQL. Aunque este requisito reduce el riesgo inmediato, Wordfence destaca que, dado el propósito del plugin (respaldar y restaurar), es previsible que los administradores realicen esta acción en algún momento.
'Dado que respaldar y restaurar es el propósito principal de este plugin, es una acción rutinaria, pero la inyección SQL no se ejecutará hasta que ocurra', explicaron los investigadores de Wordfence.
Estado de la corrección
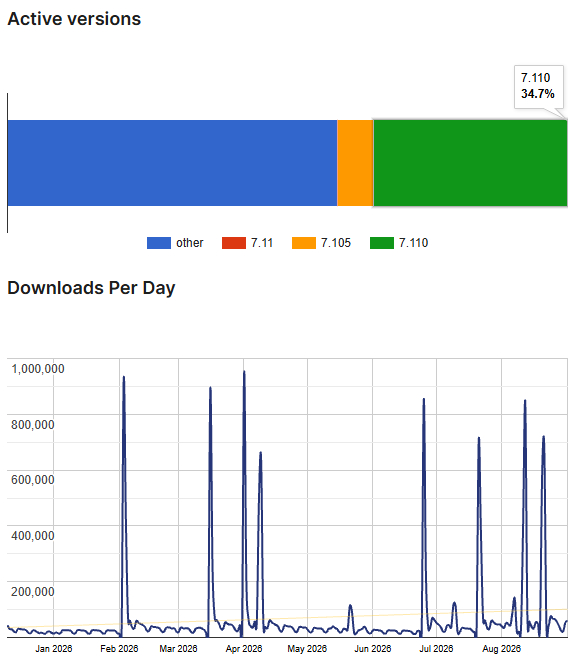
El equipo de Wordfence notificó el problema a ServMask, desarrollador del plugin, el 15 de agosto, después de validar el hallazgo. ServMask lanzó la versión corregida 7.110 el 20 de agosto. Sin embargo, según estadísticas de WordPress.org, solo aproximadamente el 35% de los usuarios han actualizado a la versión más reciente, dejando alrededor de 3.25 millones de sitios aún vulnerables.
Los investigadores también señalaron que una versión vulnerable desactivada del plugin representa un riesgo menor, pero aún puede ser explotada si se activa temporalmente.















Deja una respuesta