

Una operación cibercriminal masiva está aprovechando miles de sitios web de pequeñas empresas comprometidos para entregar payloads ClickFix almacenados en contratos inteligentes en BNB Smart Chain (BSC).
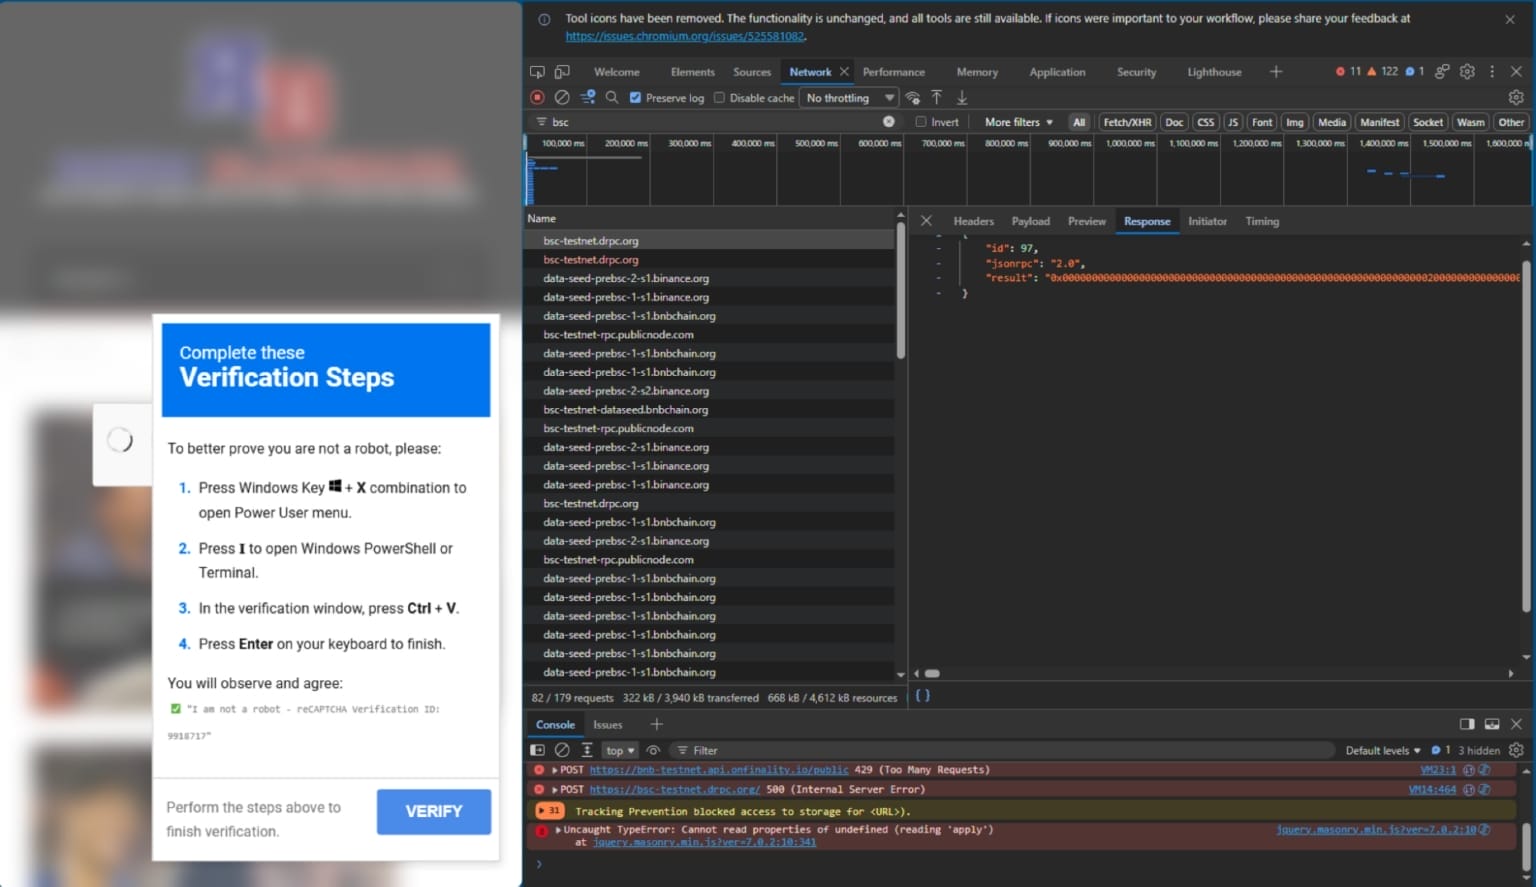
En los últimos meses, los investigadores identificaron más de 5.400 sitios web hackeados, la mayoría construidos sobre WordPress y PrestaShop. El método de compromiso inicial sigue siendo desconocido, pero cada sitio fue inyectado con un script que obtiene el payload de la siguiente etapa desde un contrato inteligente en el endpoint de BSC Testnet, una técnica conocida como EtherHiding.
Investigadores de la plataforma de seguridad en la nube Netskope explican que BSC Testnet está diseñado para desarrolladores y funciona de manera similar a la mainnet, la blockchain de producción, pero está disponible de forma gratuita. Los actores de amenazas utilizan la técnica EtherHiding para almacenar código malicioso o datos de configuración en contratos inteligentes de blockchain, proporcionando una infraestructura resiliente que es difícil de derribar.
En la cadena de entrega observada por Netskope, el script muestra un señuelo ClickFix que presenta un CAPTCHA falso e indica a los visitantes que abran el cuadro de diálogo Ejecutar de Windows y peguen un comando de PowerShell. Hacerlo descarga y ejecuta el payload final en la máquina. Debido a que el atacante almacena el payload en un contrato inteligente, pueden modificarlo en cualquier momento.
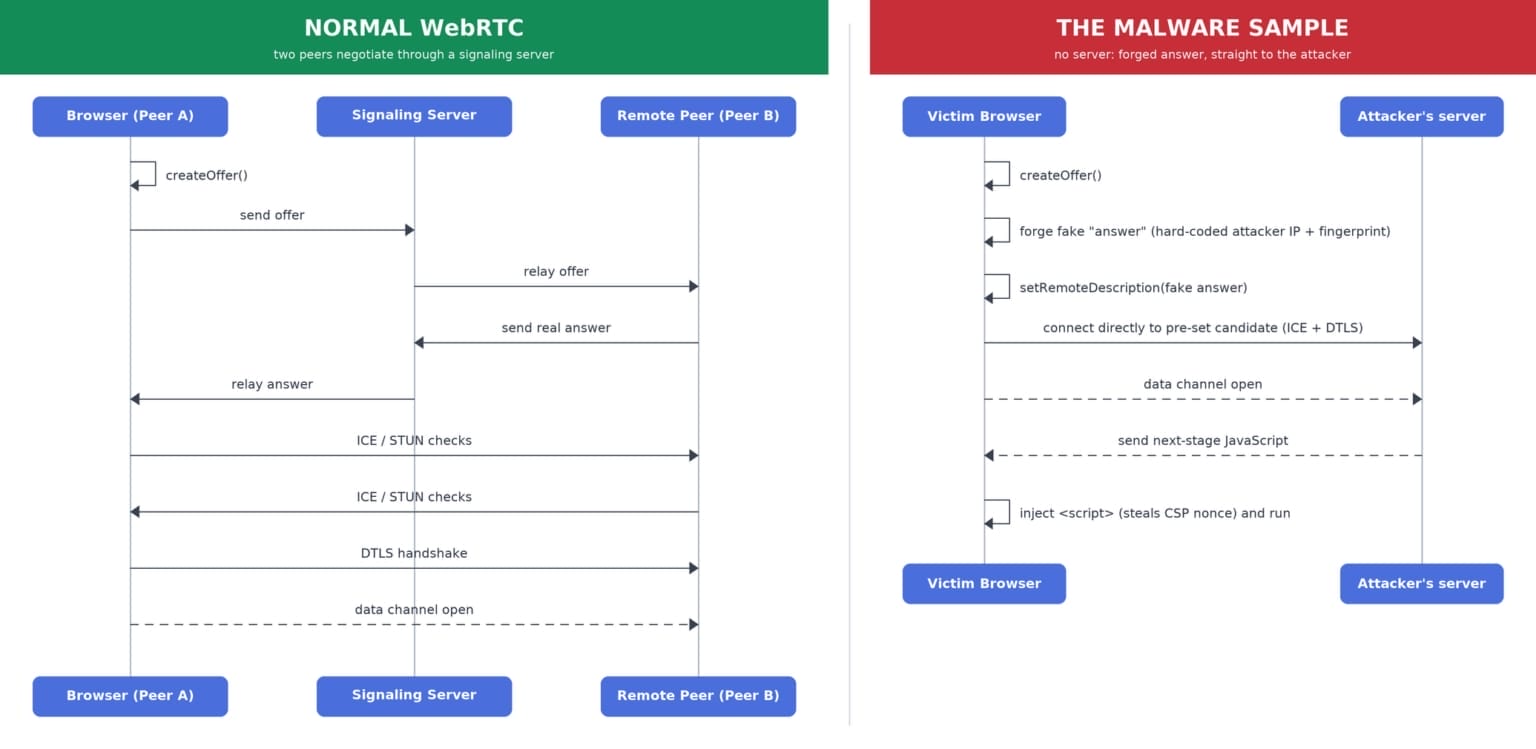
Los investigadores señalan que más adelante en la campaña, el actor de amenazas reemplazó el payload ClickFix en el contrato inteligente con un stager de canal de datos WebRTC. En la variante más nueva, el payload establece un canal cifrado encubierto hacia el atacante y ejecuta el código recibido.
Netskope advierte que la operación utiliza más de 300 sitios web infectados cada día. Desde la primavera, el número de sitios comprometidos que contactan los endpoints RPC de BSC Testnet ha crecido constantemente. Los datos de telemetría muestran que casi 400 sitios web llamaron al endpoint cada día en agosto, con un pico récord de 536.
Los investigadores de seguridad recomiendan que los defensores bloqueen todo el pool de endpoints RPC de BSC testnet y monitoreen el tráfico UDP no web asociado con WebRTC.
El script crea una conexión peer y un canal de datos, luego genera la oferta de descripción de sesión requerida como un handshake normal de WebRTC — explica Netskope —. Pero en lugar de enviar esa oferta a cualquier lugar y esperar una respuesta real, escribe la respuesta manualmente y la retroalimenta directamente en la conexión. De esta manera, no se produce handshake, pero se abre un canal de datos hacia el ciberatacante.
















Deja una respuesta