

Nueve años de datos de pasajeros y tripulación expuestos
Kinryū Labs descubrió el clúster de Elasticsearch el 3 de junio mientras monitoreaba bases de datos expuestas como parte de una investigación sobre actividades de ransomware. El clúster, llamado 'pax-info', contenía 29 índices y aproximadamente 107 GB de datos. Sus dos índices principales albergaban 210,318,069 registros de pasajeros y 10,465,631 registros de tripulación, sumando un total de 220,783,700 entradas. Según Kinryū Labs, el clúster estaba alojado en un espacio de direcciones IP asignado a Viettel en Hanói. BleepingComputer no pudo confirmar qué organización vietnamita operaba el sistema.
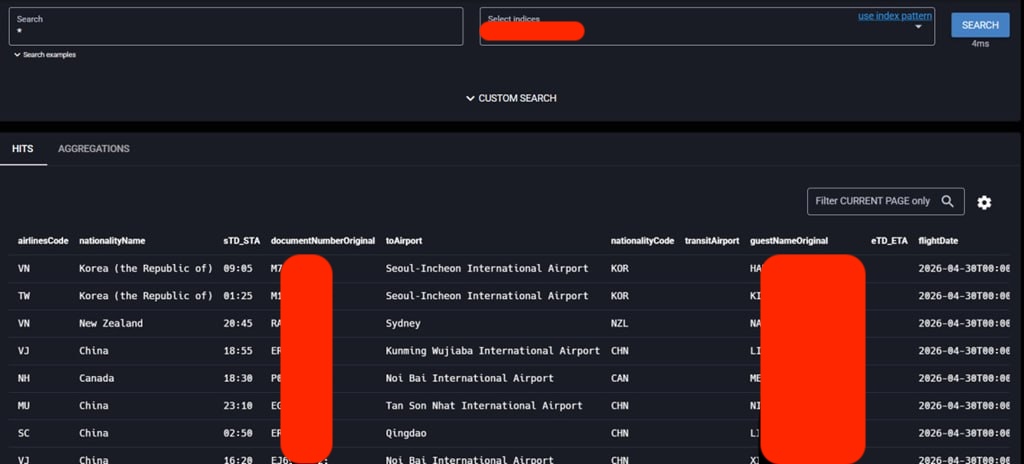
La información expuesta incluía nombres de pasajeros y miembros de la tripulación, fechas de nacimiento, sexo, nacionalidades, números de pasaporte o documento de viaje, fechas de vencimiento de los documentos y países emisores. Los datos de viaje asociados incluían números y fechas de vuelo, aerolíneas, aeropuertos de salida, destino y tránsito, asignación de asientos, referencias de equipaje y horarios de vuelo programados, estimados y reales, información típicamente manejada por APIS y sistemas relacionados de aerolíneas.
Las muestras de registros revisadas por BleepingComputer incluían viajeros de nacionalidad coreana, china, canadiense y neozelandesa, entre otras. Aunque los investigadores no pudieron proporcionar un desglose completo por nacionalidad, los datos cubrían numerosas aerolíneas internacionales en Asia-Pacífico, Europa y Oriente Medio. Como resultado, los registros expuestos podrían relacionarse con personas de prácticamente cualquier lugar que visitaron o transitaron por Vietnam durante el período de nueve años.
Kinryū Labs verificó que la información era legítima al comparar los registros de la base de datos con los viajes propios de los investigadores a Vietnam. Las cifras representan registros de viaje, no individuos únicos. Los pasajeros y miembros de la tripulación que volaron múltiples veces pueden aparecer repetidamente en la base de datos.
Acceso a la base de datos a través de configuraciones incorrectas encadenadas
Kinryū Labs informó a BleepingComputer que accedió a la base de datos encadenando dos configuraciones incorrectas. Desde la Internet abierta, el endpoint devolvía una respuesta HTTP 401 'No autorizado', impidiendo el acceso directo a la base de datos. Sin embargo, una ruta basada en la nube permitió a los investigadores llegar al clúster, que luego aceptó credenciales predeterminadas.
La plataforma de inteligencia de Internet FOFA registró por primera vez el host y el puerto en octubre de 2022 e identificó el servicio como una base de datos en julio de 2023. Sin embargo, Kinryū Labs no pudo determinar cuándo los datos de pasajeros se volvieron recuperables por primera vez a través de la segunda ruta de acceso. Como resultado, aunque los registros abarcan más de nueve años, la duración real de la exposición es desconocida.
Kinryū Labs dijo que reportó el problema a las autoridades vietnamitas, a las aerolíneas representadas en la base de datos y a los equipos nacionales de respuesta a emergencias informáticas a partir del 3 de junio. Según los investigadores, el acceso a la base de datos se remedió el 8 de junio.
Un correo electrónico autenticado revisado por BleepingComputer muestra que el equipo de seguridad de Singapore Airlines ayudó a coordinar la respuesta, informando a Kinryū Labs el 8 de junio que había 'contactado a las partes relevantes' y 'tomado medidas para contener el problema'. Singapore Airlines no proporcionó comentarios adicionales a BleepingComputer.
Los hallazgos compartidos con BleepingComputer identifican varias aerolíneas importantes cuyos registros de pasajeros aparecieron en la base de datos. Sin embargo, no hay indicios de que las aerolíneas operaran el sistema expuesto o de que sus propias redes se vieran comprometidas.
Changi Airport Group, que gestiona y opera el aeropuerto de Singapur, dijo a BleepingComputer que había investigado el asunto pero declinó hacer comentarios. BleepingComputer también contactó a las autoridades vietnamitas mucho antes de la publicación, pero no recibió respuesta.
Impacto y estado actual
Aún no está claro si la base de datos fue descargada, vendida, secuestrada o explotada de alguna otra manera por actores maliciosos antes de que se asegurara. Kinryū Labs dijo que no encontró notas de rescate ni índices desconocidos en el clúster y que no pudo identificar el conjunto de datos en oferta en línea. Sin embargo, sin acceso a los registros del servidor, los investigadores no pudieron determinar de manera concluyente si alguien había copiado los datos.
Kinryū Labs espera publicar hallazgos técnicos adicionales en su blog a finales de esta semana.















Deja una respuesta