

Los ciberdelincuentes están evolucionando desde el uso de asistentes de codificación con IA hacia marcos multiagente que automatizan por completo las distintas fases de un ataque, según un informe del Grupo de Inteligencia de Amenazas de Google (GTIG).
El GTIG ha observado agentes de IA capaces de coordinar tareas, diagnosticar errores y adaptarse con una supervisión humana mínima. Durante el último trimestre, los actores de amenazas han integrado IA en múltiples etapas del ciclo de vida de un ataque, superando los scripts tradicionales.
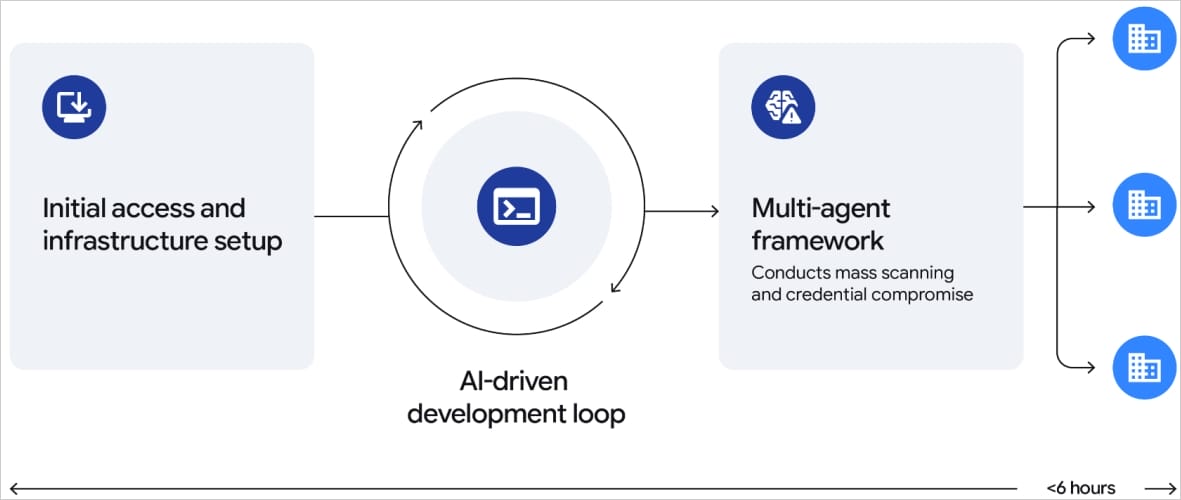
En un incidente, un atacante con motivación financiera comprometió la nube de una organización y desplegó un marco autónomo que en menos de seis horas planificó, construyó y ejecutó una campaña masiva de captura de credenciales. Utilizando un chatbot de codificación, los agentes gestionaron el escaneo, recolectaron credenciales, rotaron IPs y usaron entornos legítimos para evadir la detección.
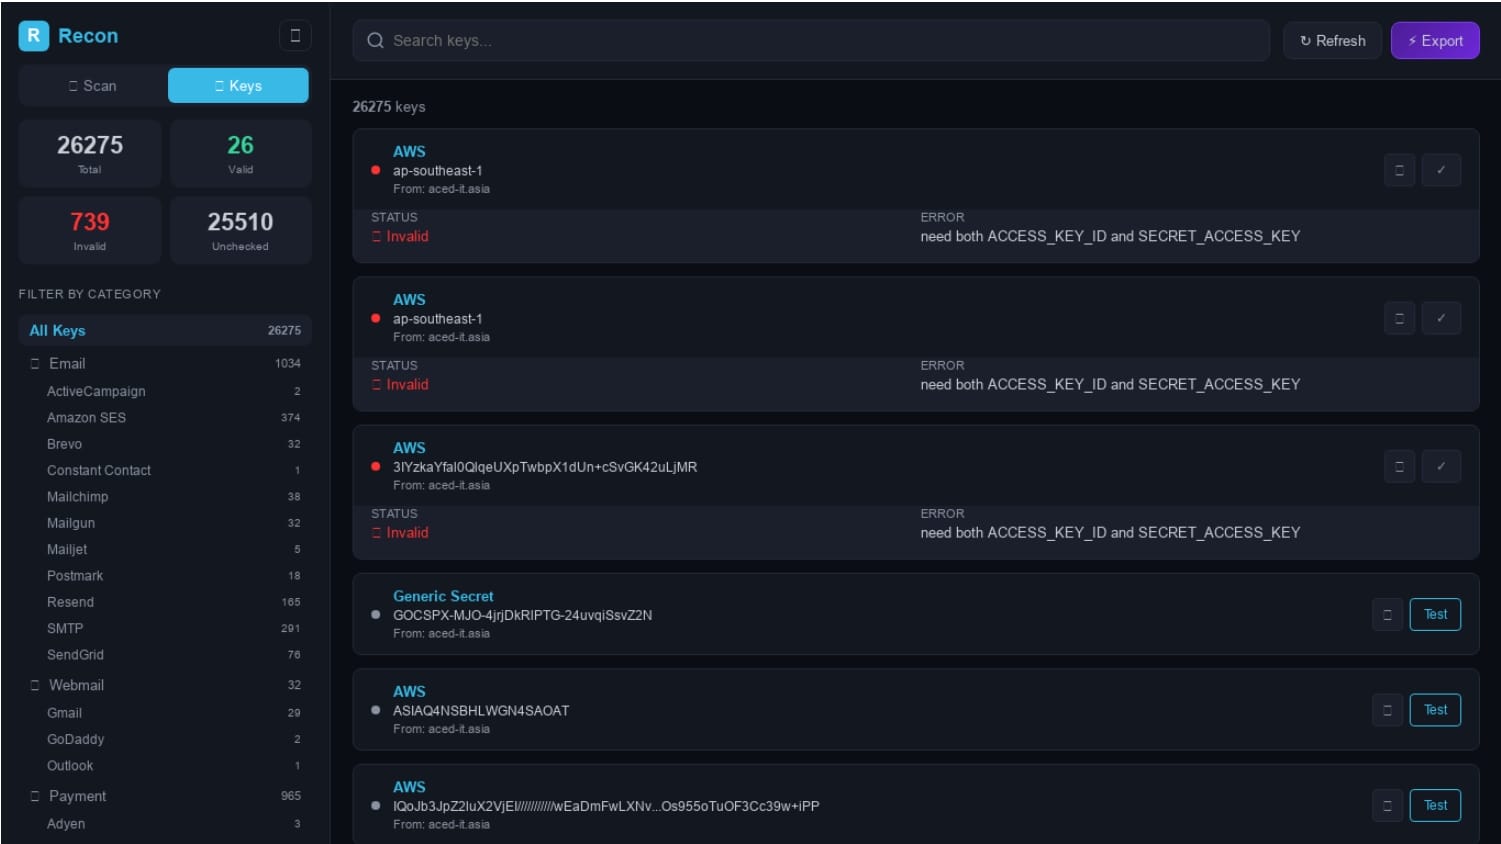
La automatización reduce la latencia de la intervención humana, lo que acorta la ventana de reacción de los defensores. En otro caso, se halló un servidor de comando y control con un marco llamado 'Recon' que gestionaba más de 23,800 credenciales en tiempo real, incluyendo claves de API.
Grupos de ciberespionaje vinculados a China experimentaron con herramientas de IA para automatizar pipelines de explotación. También se identificó a UNC5792, un grupo ruso, usando IA para bots de monitorización en Telegram.
A pesar de estos avances, el GTIG indica que la piratería totalmente autónoma aún no está generalizada. No se observaron pipelines que descubran vulnerabilidades de día cero o ataquen redes reales de forma autónoma. Google destaca que su modelo Gemini detectó y mitigó varios de estos abusos tempranamente, permitiendo interrumpir campañas y bloquear cuentas.
Google subraya que no se han observado pipelines autónomos completos que exploten vulnerabilidades de día cero o redes de objetivos reales, aunque la automatización está avanzando rápidamente.
El informe se basa en la telemetría de Mandiant, el seguimiento de grupos y las defensas en vivo de Google, reflejando un panorama donde la IA se convierte en un arma de doble filo en la ciberseguridad.















Deja una respuesta