

Una operación masiva identificada como 'DoppelCart' está utilizando más de 119,000 dominios para gestionar una red de tiendas en línea falsas diseñadas para robar datos de tarjetas de pago. La mayoría de estos dominios están alojados bajo el dominio de nivel superior .SHOP, lo que representa el 2.72% de todos los sitios en esa extensión. Este conglomerado fue descubierto por la startup alemana de ciberseguridad Nebty, que lo califica como el mayor grupo de tiendas falsas documentado públicamente en términos de número de dominios, superando ampliamente al segundo más grande, 'BogusBazaar', que operaba 75,000 sitios y registró alrededor de 850,000 transacciones fraudulentas. Según los escaneos más recientes de Nebty, más de 105,000 tiendas de DoppelCart permanecen activas en la actualidad.
El CEO de Nebty, Benedikt Scheungraber, declaró a BleepingComputer que el 96% de las tiendas confirmadas como parte de DoppelCart comparten archivos de construcción idénticos y se resuelven en 27 servidores backend comerciales.
Los sitios fraudulentos imitan a negocios legítimos copiando catálogos de productos, descripciones, marcas e imágenes, a veces cargando activos directamente desde los servidores de la empresa real. Scheungraber señala que las tiendas suplantan a 44,182 marcas diferentes, con una mediana de dos clones por cada una. Sin embargo, algunas marcas reciben una atención desproporcionada, como SodaStream, Velasca, CurrentBody, Daniel Wellington, Dreame, Horze, MOVA y SPARK PAWS, cada una con más de 30 tiendas falsas.
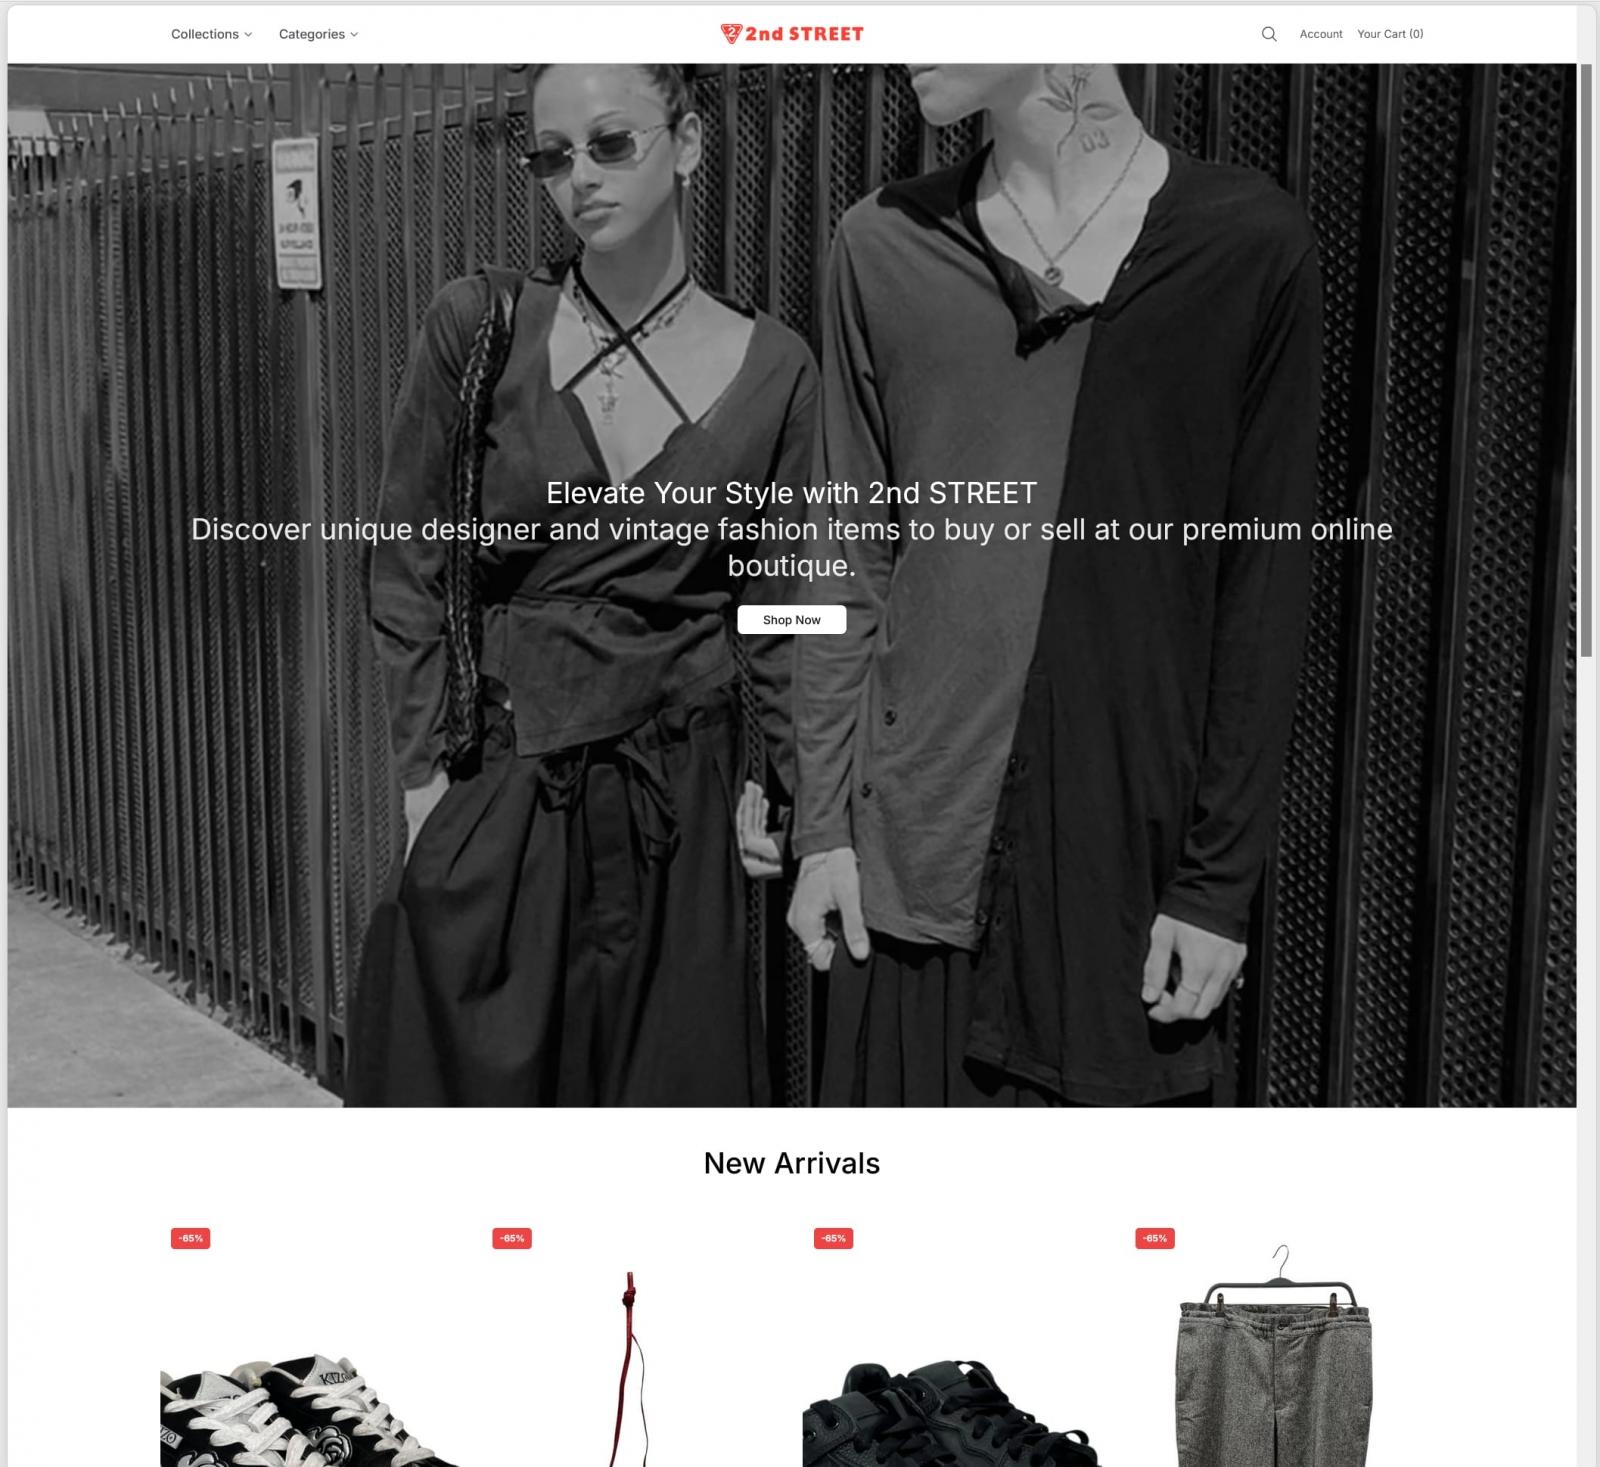
Para atraer a compradores en busca de ofertas, los sitios fraudulentos publicitan grandes descuentos, llegando hasta el 65% en muchos casos. Al probar varias páginas de pago del clúster DoppelCart, Nebty encontró código que recopilaba información sensible relacionada con tarjetas de pago y sus titulares: números de tarjeta, fechas de vencimiento, códigos de seguridad, nombres del titular, direcciones de correo electrónico, números de teléfono y direcciones físicas.
Cada campo de datos se transmite a través de WebSockets al servidor de comando y control (C2) en tiempo real, según un informe de Nebty compartido con BleepingComputer. El código de pago también puede retransmitir el código de confirmación de un solo uso emitido por el banco de la víctima, que los atacantes podrían usar para eludir las protecciones de seguridad. Además, algunas tiendas falsas muestran la dirección de soporte legítima de la marca suplantada, lo que lleva a las víctimas que no recibieron sus compras a contactar a la empresa real.
Scheungraber indicó que la compañía intentó contactar al principal proveedor de hosting de los sitios DoppelCart, pero no recibió respuesta. Por separado, Nebty creó una base de datos buscable para ayudar a las empresas a identificar la suplantación de DoppelCart y el abuso de marca, y así tomar las medidas adecuadas para protegerse.















Deja una respuesta