

Más de 36,000 servidores Plex Media expuestos en línea permanecen sin parchear contra múltiples vulnerabilidades de seguridad, siendo vulnerables a ataques. Plex instó a los usuarios hace una semana a asegurar sus servidores de medios inmediatamente contra problemas de seguridad que aún carecen de identificadores CVE para su fácil seguimiento.
Aunque la compañía no proporcionó detalles adicionales el martes cuando emitió la advertencia, se sabe que estas fallas de seguridad afectan a Plex Media Server v1.43.2 y versiones anteriores. Aquellos que ejecutan versiones afectadas deben actualizar sus instalaciones de Plex Media Server a la versión 1.43.3 (publicada el 19 de mayo) y sus clientes Plex Desktop a la 1.115.0 (publicada el 13 de agosto), disponibles desde la página de gestión del servidor o la página oficial de descargas.
"Recientemente lanzamos Plex Media Server 1.43.3 y Plex Desktop 1.115.0 para abordar varios problemas de seguridad. Recomendamos a todos los propietarios de servidores y usuarios de Desktop que actualicen a la última versión tan pronto como sea posible", dijo Plex. "Se han solicitado CVEs y responderemos a este hilo con más detalles una vez que se publiquen. Si ejecuta Plex Media Server en un dispositivo NAS, la versión actualizada puede no estar disponible en su gestor de paquetes aún, pero puede instalar el paquete manualmente".
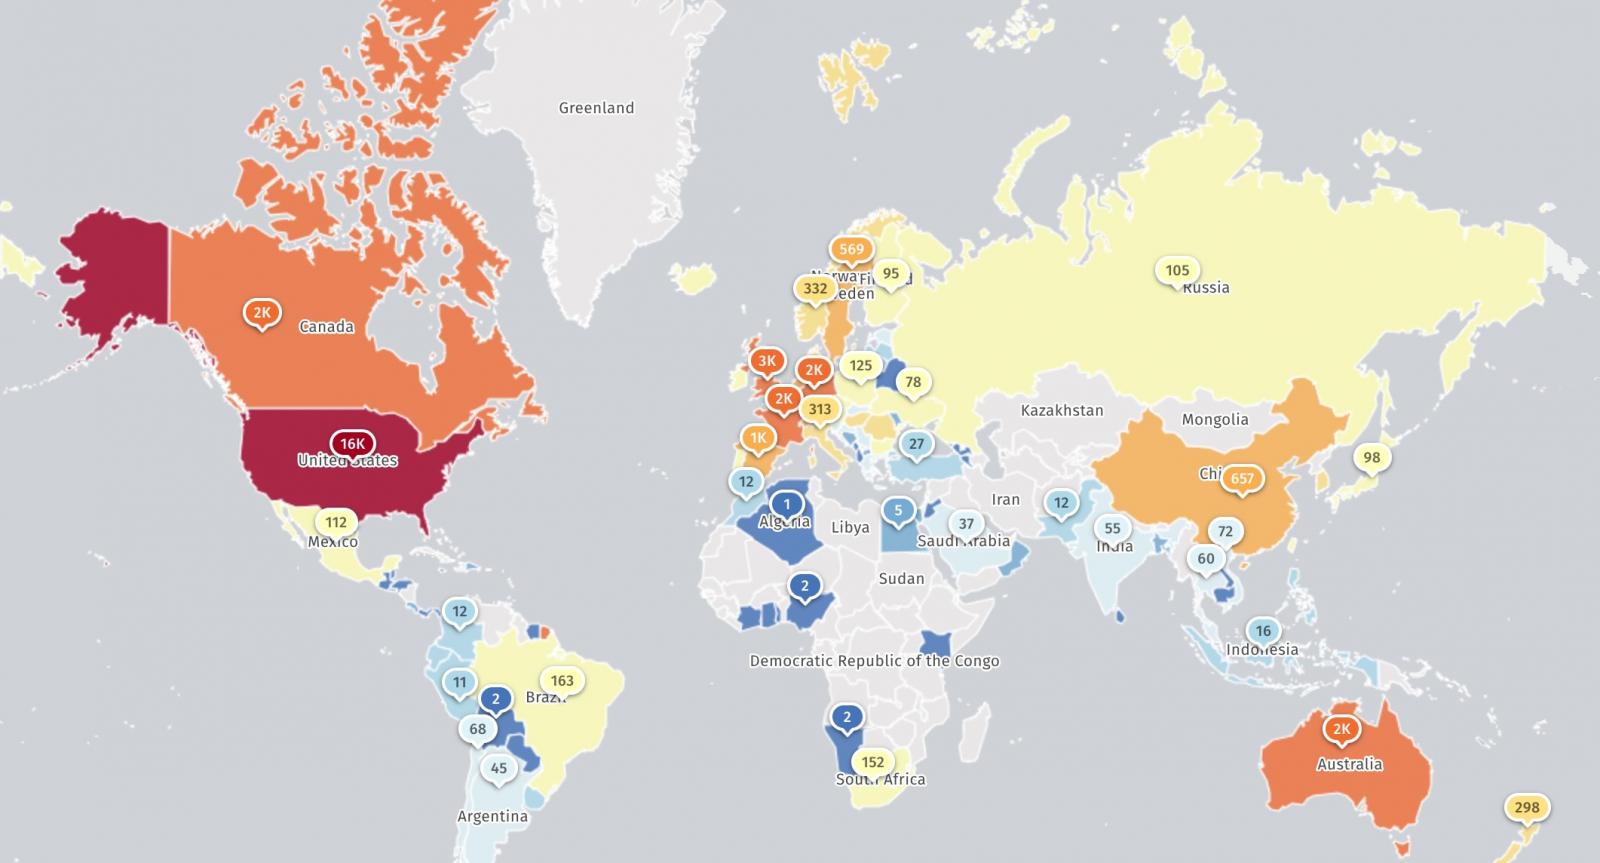
El viernes, la organización sin fines de lucro Shadowserver advirtió que más de 36,000 instancias de Plex Media Server expuestas en línea siguen sin parchear y son vulnerables a posibles ataques. "Desde el 4 de septiembre de 2026, estamos escaneando e informando diariamente sobre versiones sin parchear de Plex Media Server en respuesta a un aviso emitido por Plex para v1.43.2 y anteriores. Se encontraron más de 36,000 instancias aún sin parchear", dijo Shadowserver. "No se han emitido CVEs, lo que hace que las vulnerabilidades sean invisibles para la comunidad de seguridad, limitando una respuesta efectiva".
Aunque Plex no ha compartido detalles sobre estas fallas hasta ahora, los usuarios deben seguir la advertencia de la compañía y asegurar sus servidores antes de que los atacantes realicen ingeniería inversa de los parches y desarrollen un exploit, ya que este es uno de los pocos casos en los que también ha enviado correos electrónicos a los clientes para que parcheen sus sistemas lo antes posible.
En agosto de 2025, Plex advirtió a los usuarios sobre una vulnerabilidad de alta gravedad, ahora rastreada como CVE-2025-34158, que puede ser explotada para robar las credenciales del propietario del servidor. CISA también señaló una falla de ejecución remota de código en Plex Media Server (CVE-2020-5741) como explotada activamente dos años antes, que puede permitir a los atacantes hacer que el servidor ejecute código malicioso.
Aunque la agencia de ciberseguridad aún no ha compartido más información sobre los ataques que explotan CVE-2020-5741, probablemente se usó para hackear la computadora de un ingeniero sénior de DevOps de LastPass, lo que condujo a una masiva violación de datos en agosto de 2022 después de que los actores de amenazas robaran credenciales y comprometieran la bóveda corporativa de LastPass. Ese mismo mes, Plex notificó a los usuarios sobre una violación de datos, advirtiéndoles que restablecieran sus contraseñas después de que los atacantes accedieran a una base de datos que contenía correos electrónicos, nombres de usuario y credenciales cifradas.















Deja una respuesta