


Proveedores externos de MFA maliciosos permiten robar contraseñas durante el inicio de sesión
Lawrence Abrams publicó el 22 de septiembre de 2026 a las 17:45 horas un análisis sobre una nueva técnica de ataque que compromete la autenticación multifactor. Investigadores de seguridad han creado un método que permite a atacantes con privilegios elevados registrar un proveedor externo de MFA fraudulento capaz de capturar las contraseñas de los usuarios durante inicios de sesión legítimos.
La técnica, denominada TrustSink por Varonis Threat Labs, es aplicable a cualquier proveedor que utilice este modelo de autenticación externa, aunque los investigadores la demostraron empleando Microsoft Entra. Este servicio admite proveedores externos de MFA, lo que permite a las organizaciones usar servicios de autenticación de terceros para cumplir con los requisitos de autenticación multifactor.
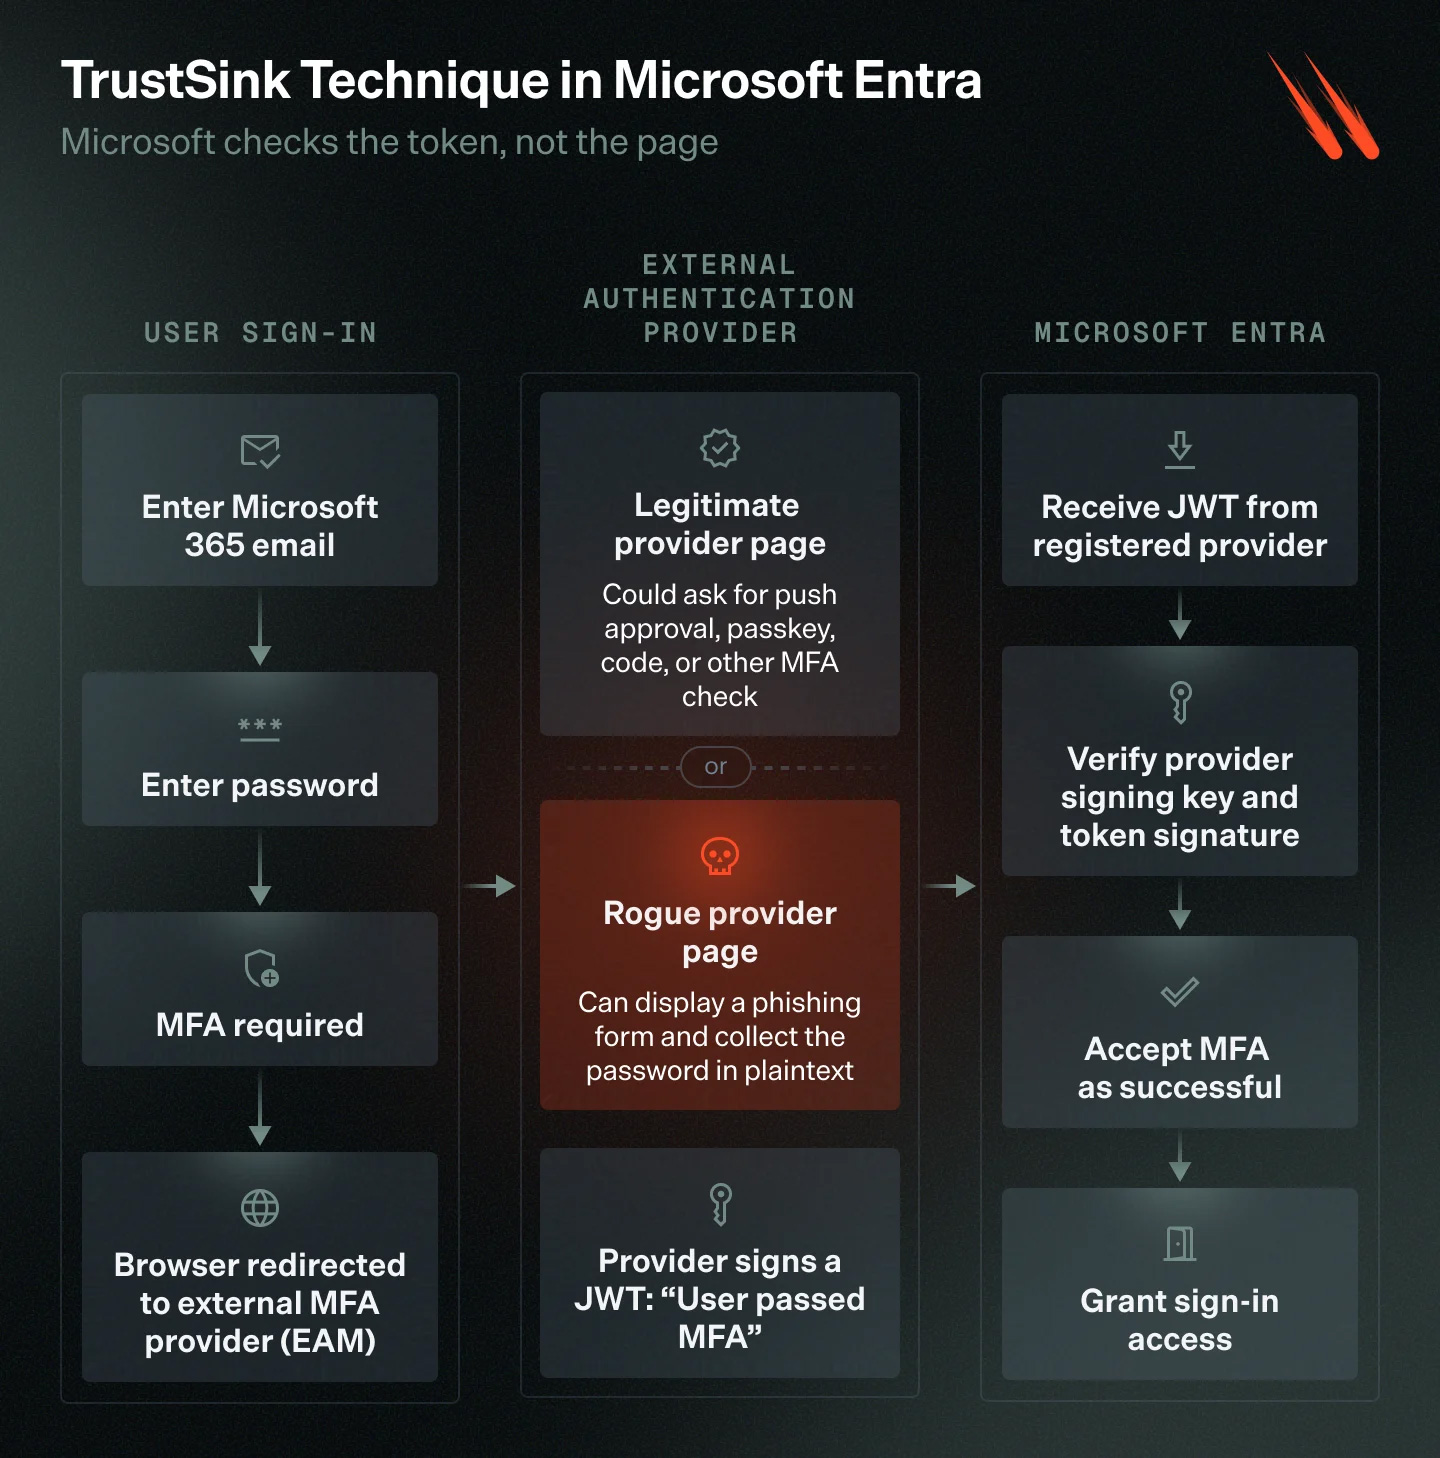
Según Microsoft, cuando un usuario inicia sesión con un primer factor, como una contraseña, Entra puede redirigirlo a un proveedor externo de MFA para completar el segundo factor requerido. Si el proveedor devuelve un token firmado válido que indica que se completó el segundo factor, Entra considera satisfecho el requisito de MFA.
Varonis descubrió que un atacante que ya haya comprometido una cuenta de Entra con privilegios elevados puede registrar un método de autenticación externa (EAM) fraudulento como uno de estos proveedores externos de MFA y utilizarlo para insertar una convincente solicitud de contraseña de Microsoft en el flujo de autenticación legítimo. La solicitud falsa captura la contraseña del usuario en texto plano antes de que el proveedor malicioso devuelva un token firmado válido a Entra, lo que hace que el inicio de sesión se complete sin mostrar error alguno.
En nuestro inquilino de prueba, cada inicio de sesión se completaba con normalidad mientras nuestro servidor recibía contraseñas con marcas de tiempo y direcciones IP de origen. Restablecer una contraseña capturada no eliminaba el proveedor fraudulento. Este permanecía en el flujo de autenticación y capturaba la nueva contraseña en el siguiente inicio de sesión del usuario.
Es importante señalar que TrustSink no es un ataque de acceso inicial y requiere que el atacante ya controle una cuenta de Entra con privilegios elevados.
Abuso de un proveedor externo de MFA
TrustSink abusa de la confianza que Microsoft deposita en un proveedor externo de MFA configurado. Varonis creó un proveedor malicioso que parecía ante Entra un proveedor externo de MFA legítimo, pero que mostraba al usuario una copia de la página de contraseña de Microsoft.
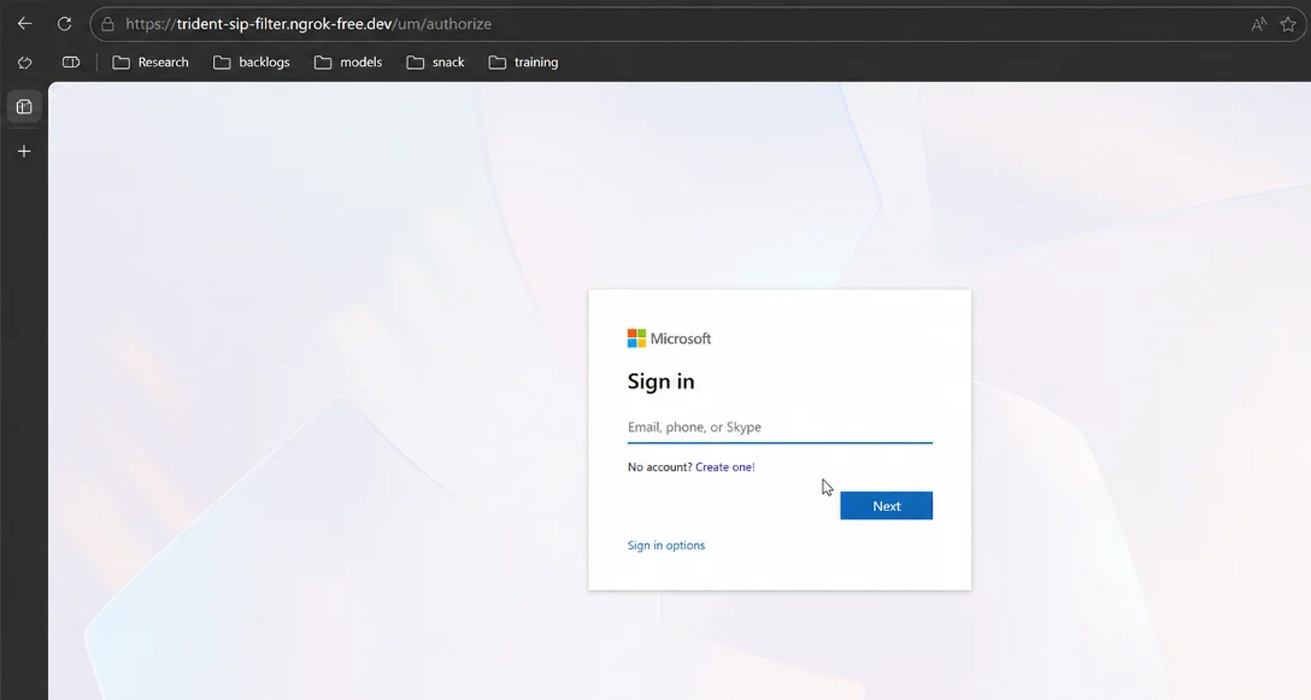
Durante el ataque de prueba de concepto, el inicio de sesión transcurre inicialmente con normalidad: el usuario introduce su dirección de correo y contraseña en el sitio legítimo login.microsoftonline.com de Microsoft. Cuando se activa la MFA, Entra redirige el navegador al proveedor externo malicioso para el segundo paso de autenticación. En lugar de presentar un desafío de segundo factor legítimo, el proveedor malicioso muestra una copia de la solicitud de contraseña de Microsoft. Si la víctima introduce su contraseña de nuevo, creyendo que Microsoft la solicita como parte del proceso de autenticación, la credencial se envía al servidor controlado por el atacante. El proveedor fraudulento genera entonces un token firmado que indica que se completó la solicitud de MFA y lo devuelve a Entra, permitiendo al usuario continuar hacia la aplicación a la que intentaba acceder. Desde la perspectiva de la víctima, el inicio de sesión parece haberse completado con normalidad.
Varonis señala que el ataque resulta convincente porque la solicitud falsa de contraseña aparece cuando el usuario ya espera otro paso de autenticación. Los investigadores indican que la página utiliza las mismas fuentes, diseño y botones que la página de inicio de sesión legítima de Microsoft, y aparece inmediatamente después de que la víctima introduce su contraseña real en el dominio de Microsoft.
Según Varonis, TrustSink se basa en investigaciones previas del experto en seguridad Dirk-Jan Mollema, presentadas en x33fcon 2025 en una charla titulada "Bringing Your Own Identity in Entra ID". Mollema demostró cómo un proveedor externo de MFA registrado de forma fraudulenta podía satisfacer un requisito de MFA devolviendo un JWT firmado que afirmaba que la autenticación había tenido éxito sin realizar realmente la comprobación esperada. TrustSink abusa del mismo ataque para el robo de credenciales.
Varonis explica que registrar el método externo malicioso requiere modificar la Política de Métodos de Autenticación y crear una aplicación, una entidad de servicio y una concesión de consentimiento. Estas acciones requieren una cuenta de Administrador Global o de Administrador de Políticas de Autenticación, lo que convierte a TrustSink en una técnica de post-compromiso. Una vez instalado, sin embargo, el proveedor fraudulento puede permanecer en la ruta de autenticación de los usuarios objetivo en inicios de sesión posteriores.
Dado que el proveedor de MFA fraudulento permanece registrado en la Política de Métodos de Autenticación del inquilino, aunque un usuario cambie su contraseña, esta será capturada de nuevo en el siguiente intento de inicio de sesión. Por ello, Varonis advierte a los administradores que eliminen el proveedor malicioso antes de rotar las credenciales afectadas.
Varonis recomienda eliminar los proveedores externos de MFA sospechosos y sus aplicaciones, claves y URI de redirección asociados antes de restablecer las contraseñas de los usuarios afectados. Las organizaciones también deberían monitorizar los cambios en la Política de Métodos de Autenticación, limitar los privilegios permanentes de Administrador Global y Administrador de Políticas de Autenticación, y utilizar métodos de autenticación resistentes al phishing como FIDO2 o Windows Hello for Business.
Construya su plano de seguridad para ataques impulsados por IA
Únase a Mikko Hyppönen y a líderes de seguridad de la NFL, CHANEL y Atlassian en una cumbre digital de dos horas sobre qué cambian los ataques a velocidad de IA, qué deberían dejar de hacer los defensores y cómo validar, decidir, corregir y revalidar a velocidad de máquina.
Artículos relacionados:
- 39 nuevos métodos que comprometen la autenticación con passkeys
- El eslabón más débil de la MFA: la recuperación de cuentas es la nueva ruta de ataque
- Cómo el phishing impulsado por IA acabó con las listas de bloqueo
- ¿Está su SSO protegido contra los ataques modernos a credenciales?
- Reducción de brechas de visibilidad de shadow IT con Wazuh
Etiquetas: robo de credenciales, ciberseguridad, MFA, Microsoft Entra, autenticación multifactor. Lawrence Abrams – Artículo anterior
Publicar un comentario – Normas de la comunidad
Debe iniciar sesión para publicar un comentario. ¿Aún no es miembro? Regístrese ahora.
También le puede interesar:















Deja una respuesta