

La compañía tecnológica estadounidense Kiteworks ha retirado el aviso preventivo en el que pedía a sus clientes apagar sus sistemas después de haber parcheado una vulnerabilidad crítica.
Conocida anteriormente como Accellion, la empresa opera una Private Content Network (PCN) que integra correo corporativo, intercambio de archivos, transferencia gestionada de archivos (MFT), API y formularios web en una única plataforma.
Kiteworks presta servicio a miles de corporaciones y agencias gubernamentales de todo el mundo, y su Private Data Network supera los 100 millones de usuarios finales.
El sábado, la compañía de software de intercambio seguro de archivos instó a sus clientes de todo el mundo a apagar temporalmente sus servidores tras recibir una advertencia de las autoridades federales de inteligencia sobre un posible ciberataque inminente.
El lunes, la empresa volvió a poner en línea todos los sistemas alojados de sus clientes después de no encontrar evidencias de compromiso ni actividad sospechosa.
La monitorización continua durante todo el periodo no mostró actividad anómala, y la compañía no tiene indicios de que ningún sistema de Kiteworks o de sus clientes haya sido comprometido
En una actualización del aviso original, la empresa añadió: "A partir del 27 de septiembre, la recomendación de apagado queda levantada para todos los clientes. Si aún no ha reiniciado, puede volver a poner en línea su sistema Kiteworks".
Kiteworks también ha parcheado una vulnerabilidad crítica en una función sin nombre utilizada por menos del 1 % de todos los clientes, y ha aconsejado a quienes tienen Kiteworks Advanced Forms autoalojado que contacten con soporte para recibir asistencia adicional.
La compañía señaló: "Kiteworks desarrolló y desplegó una corrección durante la ventana, aplicó una capa de protección adicional en todos los entornos y no tiene indicios de que la vulnerabilidad haya sido explotada. El resto de productos de Kiteworks no se vieron afectados".
La empresa aún no ha compartido detalles adicionales sobre la vulnerabilidad corregida ni ha asignado un identificador CVE que facilite su seguimiento.
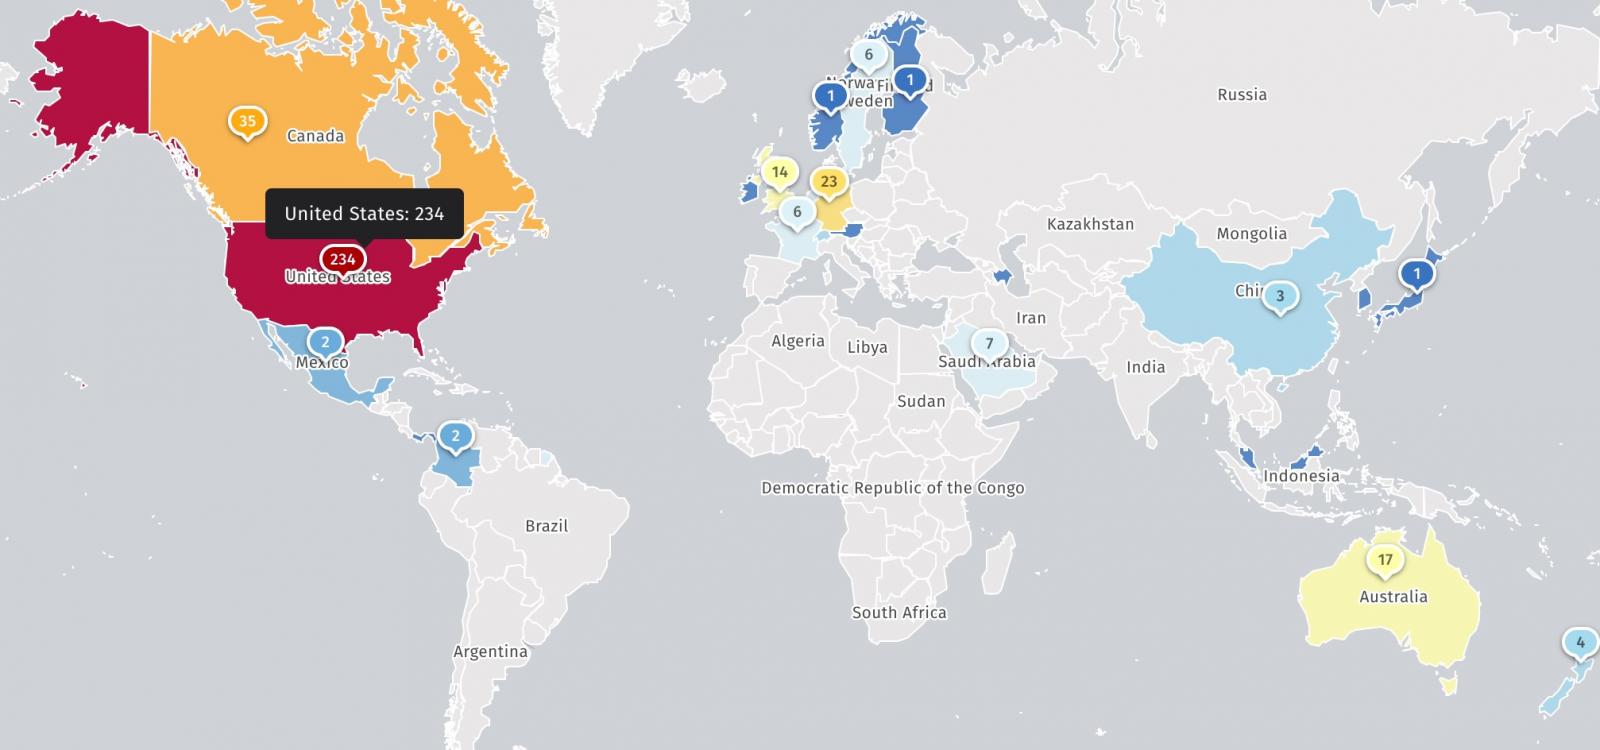
El organismo de vigilancia de amenazas Shadowserver ha detectado casi 400 instancias de Kiteworks accesibles desde Internet, la mayoría (234) en Estados Unidos, pero no ofrece información sobre cuántas son honeypots o ya han sido parcheadas.
Debido a que almacenan documentos sensibles, las bandas de ciberdelincuencia suelen atacar plataformas de intercambio de archivos vulnerables en ataques de extorsión con robo de datos.
Por ejemplo, la banda de extorsión Clop, con una larga trayectoria de explotación de vulnerabilidades en plataformas empresariales de intercambio de archivos, también atacó con ataques de día cero un software heredado Kiteworks File Transfer Appliance (FTA) cuando la empresa aún se llamaba Accellion.
Accellion dijo entonces que 300 clientes utilizaban el software FTA heredado, de 20 años de antigüedad, y que menos de 100 de ellos habían sido vulnerados, mientras que menos de dos docenas de víctimas parecían "haber sufrido un robo de datos significativo".
Esa campaña de hackeo de Clop provocó una oleada de brechas de datos que afectaron a muchas entidades de alto perfil que usaban el software Accellion FTA para transferir archivos sensibles, como la firma de ciberseguridad Qualys, la energética Shell, el Banco de la Reserva de Nueva Zelanda, el gigante de supermercados Kroger, Singtel, la Comisión Australiana de Valores e Inversiones (ASIC), la Oficina del Auditor del Estado de Washington y varias universidades.
Los miembros de Five Eyes también publicaron en febrero de 2021 un aviso de seguridad conjunto sobre estos ataques y los intentos de extorsión posteriores, en el que advertían a los clientes de Accellion que bloquearan el acceso a Internet a los servidores vulnerables y los actualizaran para bloquear los ataques.
Artículos relacionados
- Kiteworks insta a apagar servidores durante 6 horas por posibles ataques de día cero
- Cloudflare corrige una falla entre inquilinos en Containers que exponía datos de clientes
- ShinyHunters hackeó el sitio de filtraciones de Clop usando una vulnerabilidad de path traversal en Grav CMS
- Una falla en Elementor para WordPress permite a los atacantes crear cuentas de administrador
- CISA advierte de fallas en Sharepoint, WSO2 y Adobe Commerce explotadas en ataques






Deja una respuesta