

Un análisis realizado por la empresa de gestión de riesgos cibernéticos UpGuard reveló que más de 16.000 bases de datos de Supabase presentan configuraciones incorrectas que dejan al descubierto tablas accesibles con información personal identificable (PII), contraseñas y tokens de autenticación. Según los investigadores, un porcentaje muy reducido de los datos expuestos correspondería a información de tarjetas de crédito.
Supabase es una plataforma de desarrollo de código abierto basada en PostgreSQL que ofrece servicios de backend para acelerar la creación y el lanzamiento de aplicaciones y sitios web. Su popularidad ha crecido entre desarrolladores que utilizan herramientas de inteligencia artificial para construir proyectos, hasta el punto de que el desarrollo asistido por IA representa más del 60% de las bases de datos creadas recientemente.
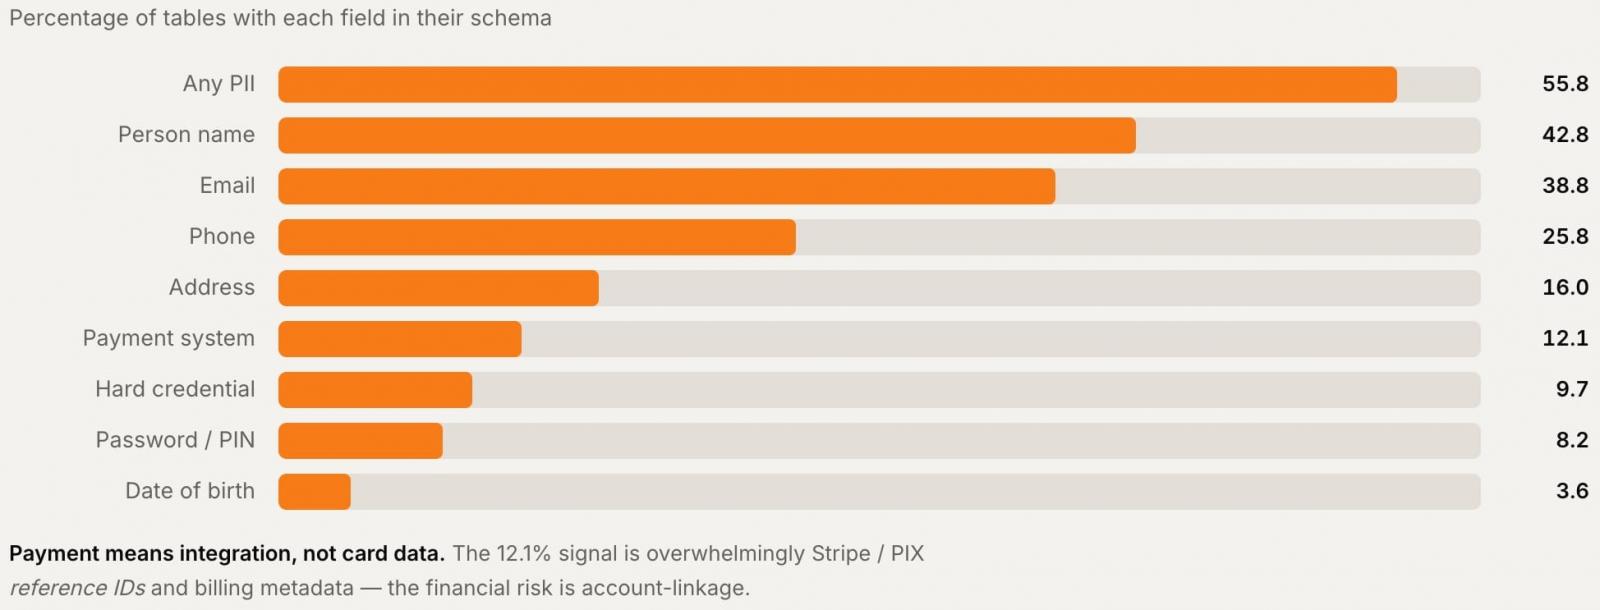
Los investigadores de UpGuard analizaron un conjunto de aproximadamente 300.000 dominios con indicios de usar Supabase y buscaron una tabla de 'usuarios'. Algunas consultas devolvieron una página de la base de datos, mientras que otras sugerían que la tabla 'users' no existía, pero que había otra tabla con un nombre distinto accesible. A partir de los esquemas de las tablas, infirieron los tipos de datos expuestos. En más de la mitad de las bases de datos expuestas encontraron PII, y en un subconjunto más pequeño detectaron contraseñas y tokens de autenticación.
Entre los hallazgos más relevantes, UpGuard mencionó un servicio de aparcacoches en Estados Unidos que expuso más de 100.000 registros de clientes, incluidos datos de contacto, matrículas e historial de visitas. En un servicio de inmigración canadiense encontraron casi 5.000 registros de usuarios, entre ellos 884 contraseñas en texto plano. También hallaron identidades sensibles, cuentas de pago y más de 100.000 mensajes privados en una plataforma india para creadores de contenido para adultos. Un servicio de OTP con sede en Filipinas dejó al descubierto datos de más de 2.000 usuarios y 100.000 mensajes SMS, algunos de ellos aparentemente comunicaciones personales sin relación con el servicio. Además, un consulado gubernamental africano expuso registros de 25.000 personas, incluidas direcciones y ubicaciones de vivienda de emergencia.
Los investigadores atribuyen la exposición a configuraciones deficientes de seguridad en las aplicaciones, como políticas de seguridad a nivel de fila ausentes o ineficaces y un uso incorrecto de las claves públicas. UpGuard señaló que el problema no se limita a un tipo concreto de negocio.
La configuración de seguridad es invariante al tipo de negocio porque las personas, que saben qué tipo de negocio anuncian, no entienden la configuración de su base de datos. El hilo conductor es que estos sitios son creados por agentes de codificación con IA y los humanos no son conscientes de la configuración.
A pesar de destacar el mayor riesgo de malas configuraciones asociado al desarrollo de aplicaciones asistido por IA, los investigadores subrayaron que sus escaneos no demuestran que todos los sitios afectados hayan sido creados con un agente de codificación con IA. UpGuard indicó que notificó a los propietarios de las aplicaciones cuando su análisis más profundo identificó una exposición significativa.
Se recomienda a los usuarios de Supabase revisar la documentación de seguridad de la plataforma, incluidos sus asesores y la guía de seguridad de API, para identificar riesgos de exposición y mitigarlos.
Artículos relacionados
- Cloudflare corrige una falla entre inquilinos en Containers que exponía datos de clientes
- CenterPoint Energy confirma el robo de datos de clientes en un ciberataque
- BigCommerce alerta a comerciantes sobre una brecha de datos vinculada a aplicaciones Ribon
- Una falla en el servidor de Gyazo fue explotada para robar 23,6 millones de registros de usuarios
- Florida confirma la brecha en la base de datos del DMV a través de una cuenta policial robada







Deja una respuesta