


Un actor de amenazas identificado como DriveSurge ha estado operando campañas de distribución de malware a gran escala mediante las técnicas ClickFix y FakeUpdates en sitios web comprometidos. Según investigadores de la empresa de ciberseguridad Silent Push, miles de sitios han sido vulnerados en estas campañas para redirigir a los visitantes hacia infraestructuras de distribución de malware.
ClickFix es una táctica de ingeniería social que engaña a las víctimas para que copien y ejecuten comandos maliciosos en sus sistemas, a menudo bajo el pretexto de resolver un problema técnico, lo que resulta en infecciones de malware. Por su parte, los ataques FakeUpdates utilizan avisos fraudulentos de actualización de software, generalmente simulando actualizaciones de navegadores, para engañar a los usuarios y hacer que descarguen e instalen cargas maliciosas.
Según los investigadores, DriveSurge actúa principalmente como un corredor de acceso inicial (IAB) bajo un modelo de pago por instalación (PPI), facilitando ataques posteriores. Los visitantes de los sitios comprometidos son redirigidos a través de un Sistema de Distribución de Tráfico (TDS) llamado zTDS, que los perfila y determina si es más adecuado presentar un engaño FakeUpdates o ClickFix.
zTDS es un TDS de código abierto que existe desde al menos 2015 y que DriveSurge utiliza desde al menos septiembre de 2025. "Con zTDS, DriveSurge secuestra miles de sitios web legítimos y de alta reputación y redirige silenciosamente a los visitantes hacia malware, sin que los propietarios de los sitios ni sus visitantes lo sepan", afirma Silent Push.
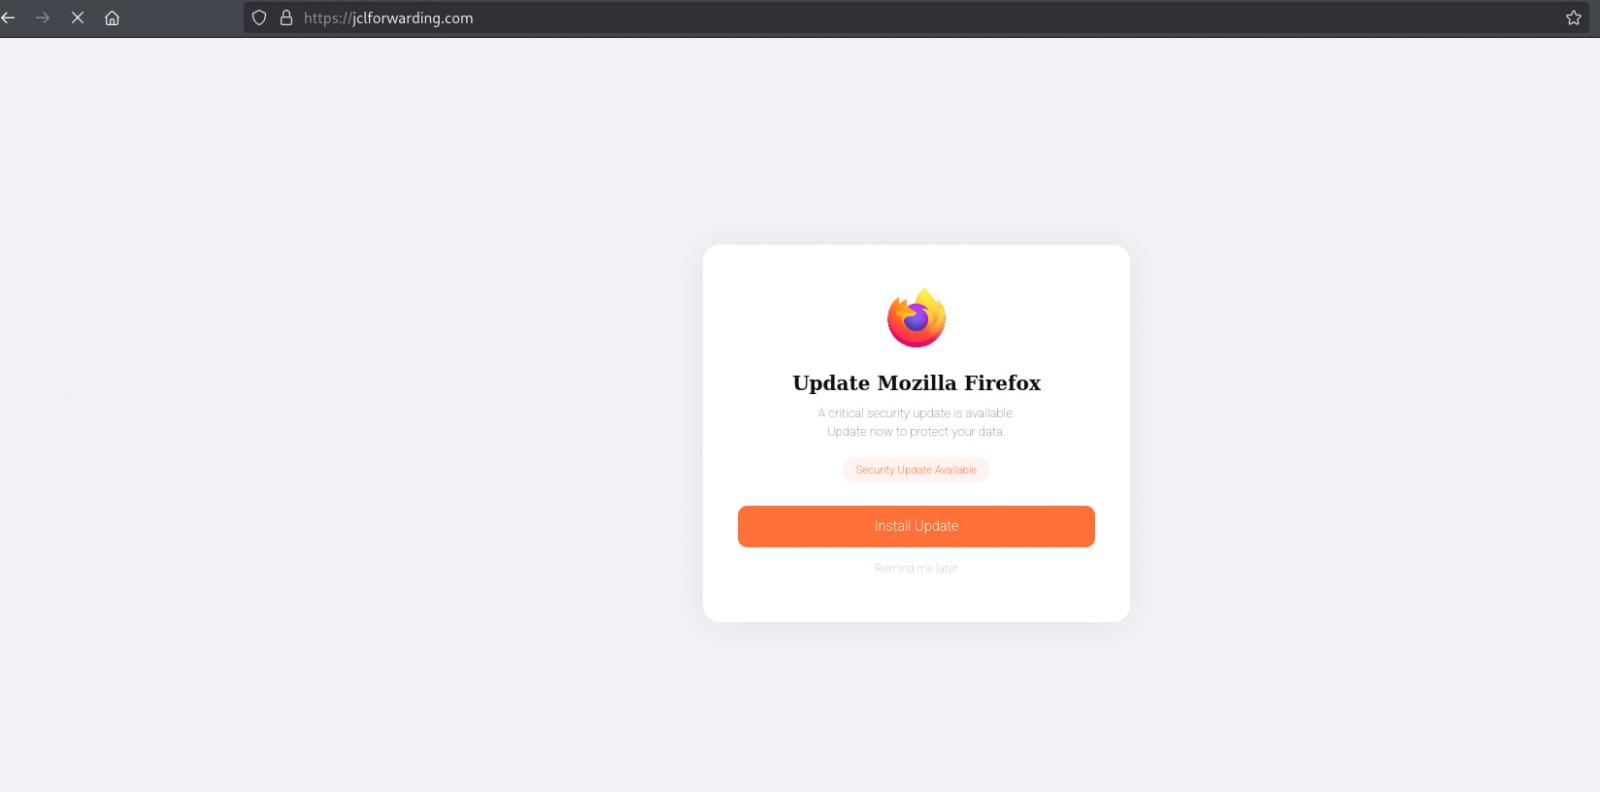
Los engaños FakeUpdates contienen avisos falsos de actualización para Chrome, Firefox, Edge, Safari, Opera, Brave, Yandex, Vivaldi, Samsung Internet y UC Browser, mientras que los ataques ClickFix involucran comandos de PowerShell. Un caso destacado en el informe de Silent Push involucra una falsa actualización de Firefox que descargaba un archivo ZIP con múltiples DLL y un ejecutable malicioso llamado 'Browser Update.exe'.
Los investigadores identificaron ocho huellas técnicas vinculadas a la campaña que ayudaron a detectar la infraestructura de DriveSurge y los sitios web comprometidos. Entre ellas se encuentra una inyección de JavaScript que sigue el patrón 't.js?site=<id>', donde <id> es un valor único asignado a cada sitio comprometido. Mediante análisis, Silent Push descubrió más de 80 dominios de inyección maliciosos y un conjunto de dominios prearmados que aún no se habían utilizado en ataques.
Además, los investigadores descubrieron una carga útil de JavaScript ofuscada diseñada específicamente para atacar sistemas macOS de escritorio, distribuida mediante ataques ClickFix con temática de verificación que secuestran el portapapeles, lo que indica que la campaña se extiende más allá de Windows. Se recomienda a los usuarios descargar actualizaciones de navegador solo desde el menú de configuración de la aplicación (Acerca de > Buscar actualizaciones) y evitar ejecutar comandos en el símbolo del sistema de Windows o Terminal que no comprendan completamente.


















Deja una respuesta