


Vulnerabilidades de día cero en PaperCut explotadas para robar datos
Dos vulnerabilidades de seguridad en el software de gestión de impresión PaperCut NG y MF, parcheadas la semana pasada tras ser explotadas como día cero, ahora se están aprovechando en ataques de robo de datos, según ha informado la empresa PaperCut Software. El software es utilizado por 100 millones de usuarios en más de 70,000 organizaciones, incluidas grandes empresas, agencias gubernamentales e instituciones educativas.
Las vulnerabilidades, identificadas como CVE-2026-81578 y CVE-2026-82078, pueden encadenarse para eludir la autenticación y lograr ejecución remota de código en servidores vulnerables de PaperCut NG y MF. PaperCut Software lanzó dos conjuntos de parches de emergencia el jueves y viernes, y publicó indicadores de compromiso para ayudar a los defensores a bloquear los ataques en curso. Sin embargo, la empresa aún no ha atribuido los ataques ni ha explicado qué hacen los actores de amenazas después de comprometer los servidores.
Durante el fin de semana, la empresa de inteligencia de amenazas Defused confirmó que los atacantes han comenzado a abusar de estas fallas para robar datos de los servidores de las víctimas. "Estamos observando actividad de explotación de CVE-2026-81578 / CVE-2026-82078 (PaperCut NG/MF) en nuestros honeypots desde finales de ayer UTC (29 de agosto)", dijo Defused. "Un actor está abusando del bypass de autenticación para secuestrar la búsqueda externa de usuarios de PaperCut. A diferencia del camino de ejecución remota de código en los escritos públicos, el actor se dirige al robo de datos, volcando tablas de bases de datos a través de Derby".
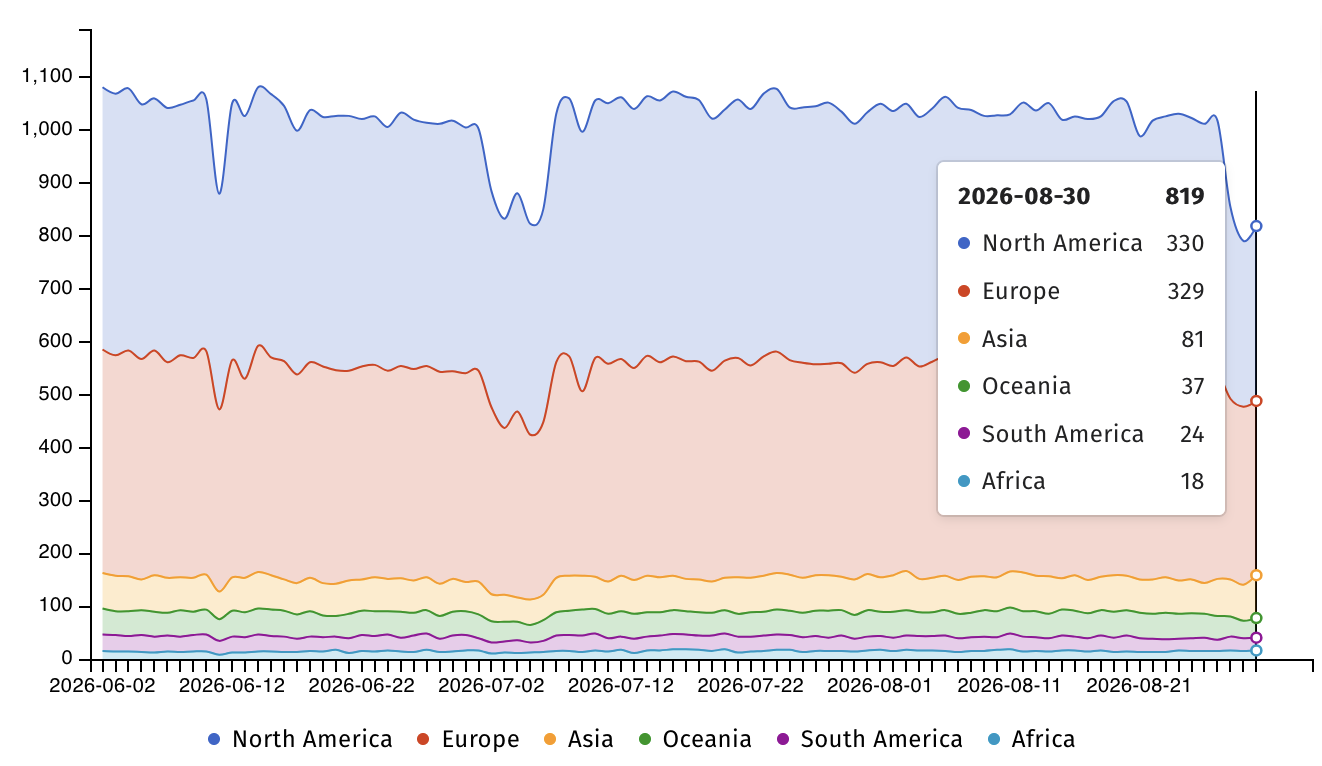
El watchdog de seguridad en Internet Shadowserver actualmente rastrea más de 800 servidores PaperCut MF y NG expuestos en línea, aunque no hay información sobre cuántos son honeypots o ya están protegidos contra estos ataques.
Grupos de hackers respaldados por estados y bandas de ransomware han atacado previamente vulnerabilidades de PaperCut en los últimos años. Una vulnerabilidad crítica de ejecución remota de código (CVE-2023-27350) y una falla de divulgación de información de alta gravedad (CVE-2023-27351) fueron encadenadas en ataques de abril de 2023 vinculados a las bandas de ransomware LockBit y Clop. Microsoft reveló dos semanas después que los grupos de hackers iraníes respaldados por el estado Muddywater y APT35 también se habían sumado a los ataques. Como explicó la compañía en ese momento, los grupos de amenazas abusaron de la función 'Archivado de impresión' diseñada para guardar todos los documentos enviados a través de los servidores de impresión de PaperCut.
Un mes después, en mayo de 2023, el FBI y CISA advirtieron que la banda de ransomware Bl00dy también había comenzado a explotar la falla CVE-2023-27350 para obtener acceso inicial a las redes de las víctimas. Además, la Agencia de Seguridad de Infraestructura y Ciberseguridad (CISA) señaló otra vulnerabilidad de ejecución remota de código (CVE-2023-2533) como explotada activamente en julio de 2025.














Deja una respuesta