

Un ataque a la cadena de suministro que afecta a las unidades de cabeza Android de los automóviles está aprovechando una aplicación legítima de actualización de dispositivos para distribuir malware. Este software malicioso convierte los vehículos comprometidos en nodos de una botnet proxy o los emplea para llevar a cabo fraude publicitario. Los especialistas de Kaspersky han identificado al grupo MoYu como responsable de esta operación, el mismo actor vinculado anteriormente a la botnet BadBox. Este caso marca un hito, ya que es la primera vez que se documenta una cadena de infección dirigida específicamente a estos sistemas de infoentretenimiento.
La operación de MoYu ataca los productos de DoFun, un proveedor chino de software y hardware automotriz perteneciente a Shenzhen Driving Control Technology Co., Ltd. DoFun comercializa unidades de cabeza genéricas basadas en Android, que funcionan como el centro de control del sistema de infoentretenimiento, navegación y configuración del vehículo.
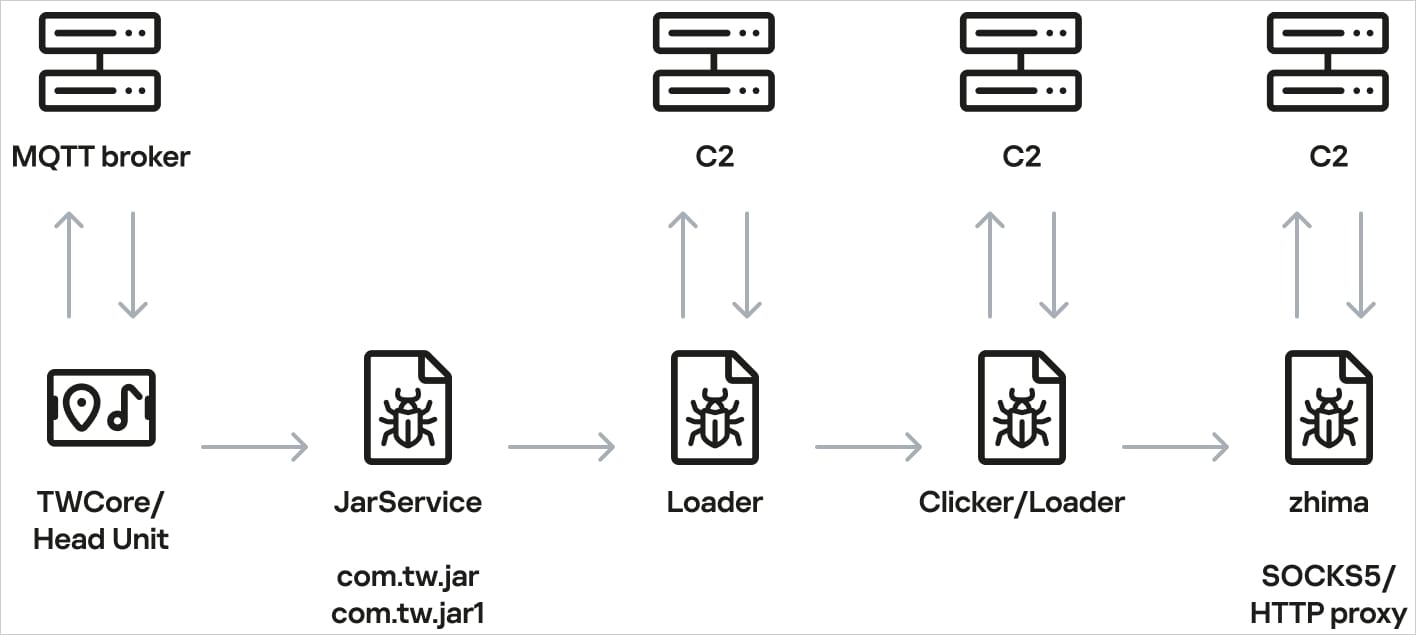
En junio, los investigadores de Kaspersky detectaron un APK malicioso que se descargaba desde una aplicación legítima de DoFun llamada TWCore. Esta aplicación recibe instrucciones a través de un servidor MQTT alojado en cardoor[.]cn. El APK desconocido, sin interfaz, corresponde a un malware denominado JarService. Al ejecutarse, descifra un cargador de segunda etapa que establece comunicación con un servidor de comando y control (C2) y obtiene otro payload cifrado.
El payload final envía periódicamente información del dispositivo, como modelo, resolución de pantalla, SSID de Wi-Fi y dirección MAC, y recibe comandos de los atacantes. El malware soporta nueve órdenes: 'return' (recupera un valor de SharedPreferences), 'copy' (copia contenido al portapapeles), 'http' (envía solicitudes HTTP), 'web' (abre una URL en WebView y ejecuta JavaScript), 'loadlib' y 'loadlib3' (no completamente implementados), 'loadlib2' (descarga y ejecuta código arbitrario), 'deeplink' (abre un recurso en el navegador) y 'traceroute' (verifica conectividad mediante ping).
Kaspersky aclara que el malware no interfiere con la conducción ni con los sistemas críticos del vehículo. Su propósito parece ser el fraude publicitario y la conversión de las unidades de cabeza conectadas a internet en nodos proxy residenciales para fines lucrativos. Los investigadores observaron que el operador cargaba principalmente un módulo proxy reverso llamado 'zhima', que transforma la unidad en un nodo de botnet proxy, y también realizaba solicitudes web para fraude de clics.
Kaspersky notificó a DoFun sobre sus hallazgos, y la empresa china respondió que ya ha resuelto el problema. BleepingComputer se ha puesto en contacto con ambas compañías para obtener más detalles sobre el vector de compromiso inicial, y actualizará la noticia cuando reciba respuesta.















Deja una respuesta