

El malware Android conocido como ToxicPanda ha actualizado sus capacidades, centrándose ahora en 349 aplicaciones y con soporte para 167 comandos remotos. Esta nueva versión, denominada ToxicPanda 2.0, solicita permisos de servicio VPN para crear una interfaz de red local, lo que le permite controlar el tráfico que pasa a través de ella. Esta característica posibilita que el malware bloquee la comunicación desde Google Play y Google Play Services.
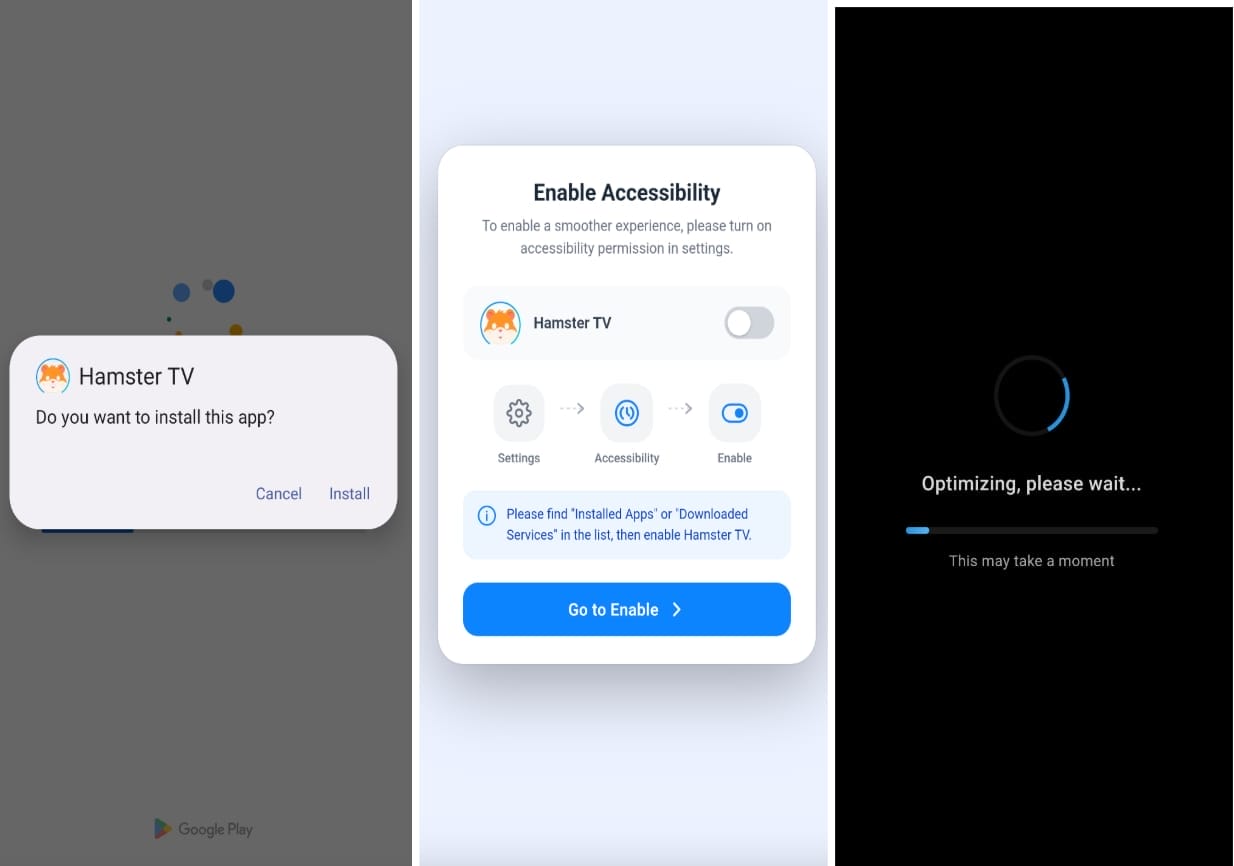
Al controlar el tráfico de red, ToxicPanda puede interferir con comprobaciones de seguridad y acciones como verificaciones de aplicaciones, actualizaciones y comunicaciones de Play Protect. Después de bloquear Google Play, el malware procede a extraer e instalar su carga útil, y posteriormente solicita permisos de Accesibilidad para comprometer aún más el dispositivo.
Según la firma de seguridad móvil Zimperium, ToxicPanda 2.0 se distribuye a través de buckets alojados en Amazon AWS. El malware ahora incluye funciones para automatizar el Puente de Depuración de Android (ADB) inalámbrico, otorgando acceso a nivel de shell en los dispositivos infectados. Esta versión admite 167 comandos y superposiciones de phishing para 349 aplicaciones bancarias, financieras, de criptomonedas y monederos electrónicos, dirigidas a usuarios en 16 países.
Abuso de ADB
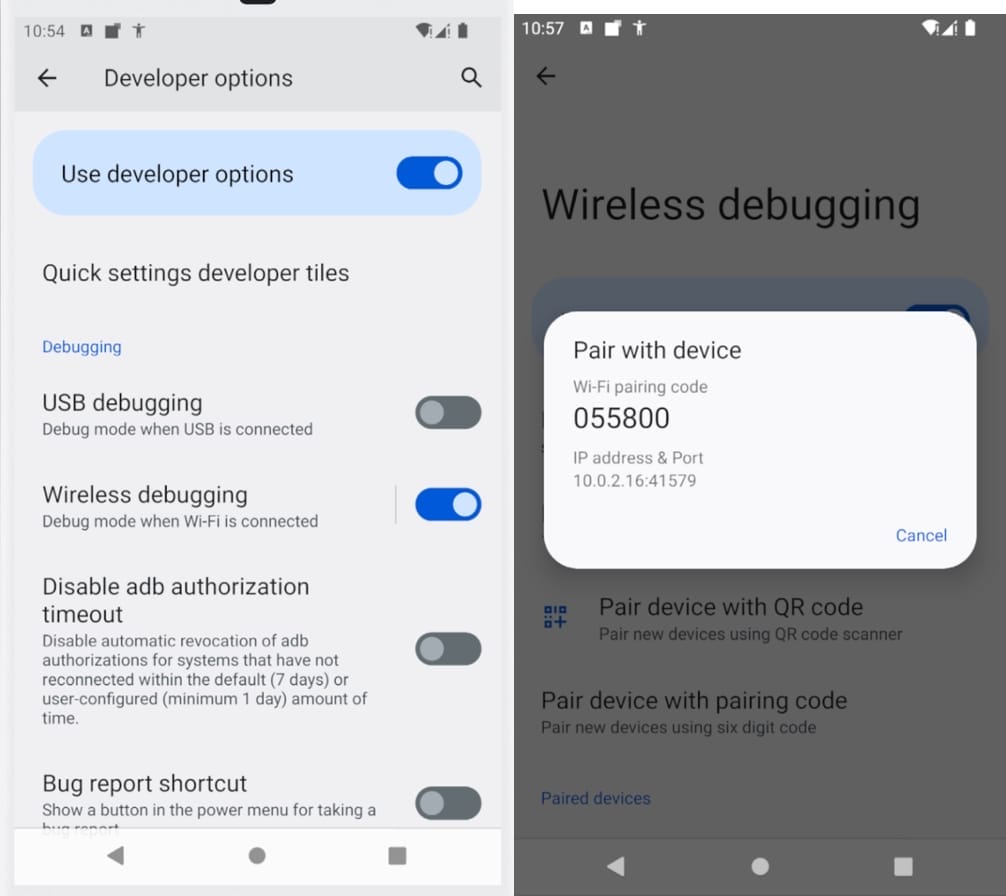
Una característica notable en las variantes recientes de ToxicPanda es el abuso automático del Puente de Depuración de Android para obtener acceso a shell. ADB es una herramienta de línea de comandos para ejecutar comandos shell en dispositivos Android. El ADB inalámbrico, introducido en Android 11, permite este acceso a través de Wi-Fi sin conexión USB. Utilizando los permisos de Accesibilidad, el malware habilita las Opciones de Desarrollador, activa la Depuración Inalámbrica, extrae el código de emparejamiento de seis dígitos y el puerto, y se conecta con el servicio ADB local del dispositivo.
Una vez que el malware obtiene permisos de usuario shell, comienza a ejecutar comandos de alto privilegio directamente a través del daemon ADB. El malware evita las indicaciones de consentimiento estándar del tiempo de ejecución de Android para otorgarse amplios permisos, neutralizar las restricciones de fondo del sistema operativo, habilitar silenciosamente componentes críticos y garantizar la persistencia, explica Zimperium.
El abuso del ADB inalámbrico es una tendencia creciente en el malware Android, con otras herramientas maliciosas implementando mecanismos similares. Por ejemplo, Group-IB informó recientemente que la última versión del malware RedHook también utiliza ADB inalámbrico para acceso a shell. Zimperium ha publicado una lista de indicadores de compromiso (IoCs) para la última versión de ToxicPanda en su repositorio de GitHub.
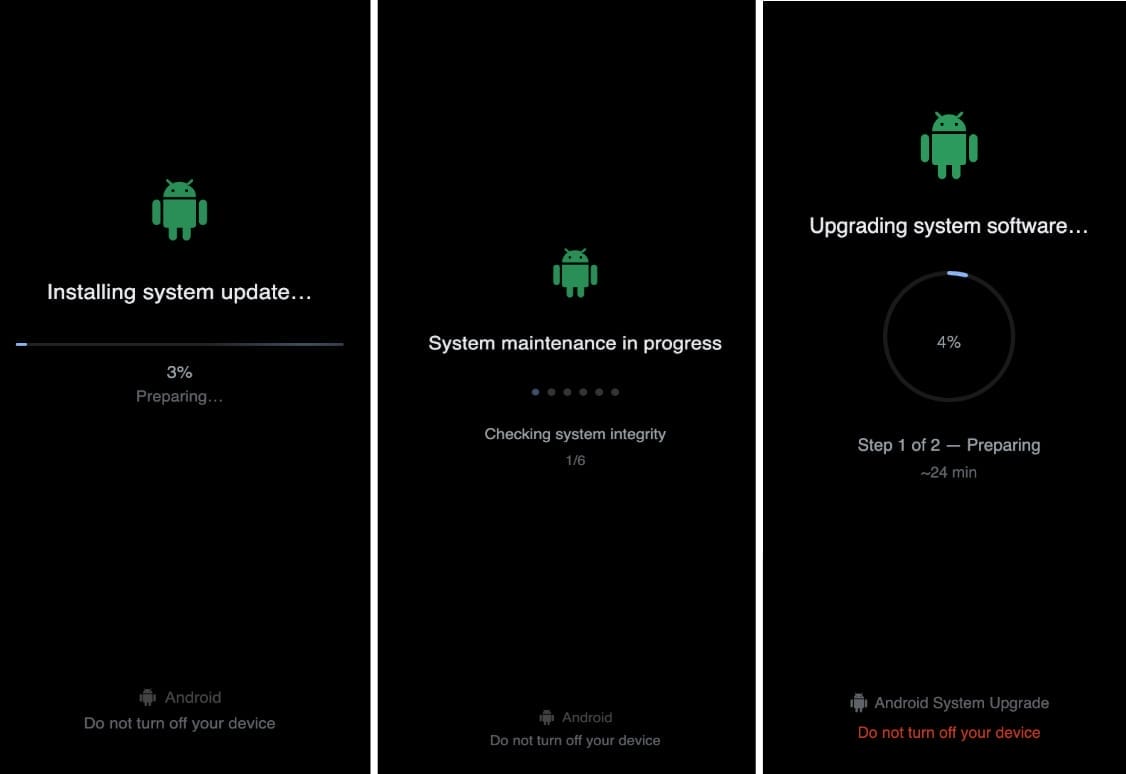
ToxicPanda también incluye un módulo independiente de captura de PIN dirigido a 140 aplicaciones financieras y de criptomonedas, y puede actualizar dinámicamente su lista de objetivos. El malware superpone pantallas invisibles sobre aplicaciones legítimas para capturar entradas táctiles, y suplanta la pantalla de bloqueo de Android para robar PINs, patrones y contraseñas del dispositivo. Algunas muestras también muestran pantallas falsas de actualización del sistema para ocultar actividades maliciosas mientras se ejecutan.
El comando 'autoBoot' identifica el fabricante del dispositivo y activa los ajustes de inicio automático o gestión de energía específicos del OEM para mantener la persistencia. Zimperium señala que esto evita las protecciones de consumo de batería que eliminan procesos en segundo plano en dispositivos Xiaomi, OPPO, Vivo, Samsung y Huawei.














Deja una respuesta