

La Agencia de Ciberseguridad y Seguridad de Infraestructuras de Estados Unidos (CISA) ha confirmado que bandas de ransomware también están explotando una vulnerabilidad crítica en los firewalls WatchGuard Firebox, la cual había sido señalada como explotada activamente en diciembre.
El fallo está identificado como CVE-2025-14733 y se origina en una escritura fuera de límites que permite a atacantes no autenticados ejecutar código malicioso de forma remota en ataques de baja complejidad.
Esta vulnerabilidad afecta a firewalls que ejecutan Fireware OS 11.x y posteriores (incluida la versión 11.12.4_Update1), 12.x o posterior (incluida la 12.11.5), y de la 2025.1 a la 2025.1.3.
Cuando publicó los parches de seguridad para CVE-2025-14733 en diciembre, WatchGuard indicó que los firewalls Firebox sin parchear son vulnerables a ataques solo si están configurados para usar VPN IKEv2, pero advirtió que aún podrían verse comprometidos incluso si se han eliminado las configuraciones vulnerables, siempre que siga configurada una VPN de sucursal hacia un par de puerta de enlace estática.
WatchGuard también confirmó que los atacantes estaban explotando la vulnerabilidad en el mundo real y compartió indicadores de compromiso para ayudar a los clientes a verificar si sus dispositivos Firebox habían sido hackeados.
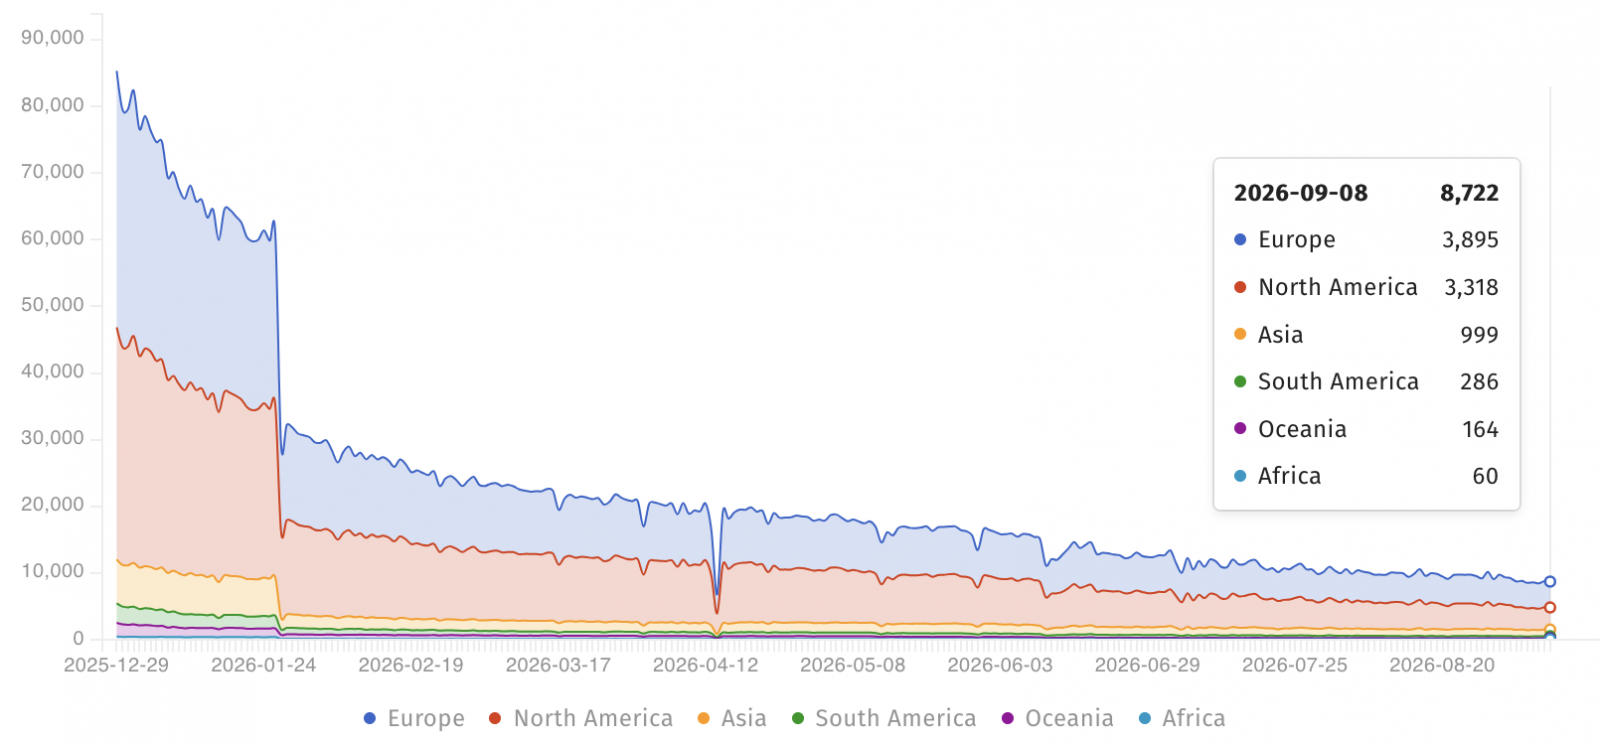
El grupo de vigilancia de seguridad en internet Shadowserver encontró más de 115.000 firewalls Firebox sin parchear expuestos en línea en diciembre, y casi 9.000 instancias permanecen sin asegurar después de nueve meses.
En una actualización del jueves a su catálogo de vulnerabilidades explotadas activamente, CISA informó que ahora se sabe que el fallo CVE-2025-14733 es utilizado por bandas de ransomware, pero no proporcionó más detalles sobre sus ataques.
CISA añadió por primera vez la vulnerabilidad a su catálogo de Vulnerabilidades Explotadas Conocidas (KEV) en diciembre, cuando ordenó a las agencias federales de EE. UU. asegurar sus sistemas en el plazo de una semana, según lo exigido por la Directiva Operativa Vinculante (BOD) 22-01.
Hace dos años, la agencia de ciberseguridad ordenó a las agencias gubernamentales parchear otra vulnerabilidad de WatchGuard explotada activamente (CVE-2022-23176) que afectaba a los firewalls Firebox y XTM.
Más recientemente, en septiembre de 2025, WatchGuard parcheó una vulnerabilidad de ejecución remota de código (CVE-2025-9242) que afectaba a los firewalls Firebox y era casi idéntica a CVE-2025-14733. Un mes después, CISA etiquetó la falla como explotada activamente, y Shadowserver encontró más de 75.000 firewalls Firebox vulnerables a ataques.
WatchGuard presta servicios a más de 250.000 pequeñas y medianas empresas a través de una red de más de 17.000 distribuidores de seguridad y proveedores de servicios en todo el mundo.
Una vez que los atacantes tienen credenciales válidas, solo se bloquea el 37% de sus acciones
Las puntuaciones generales de prevención pueden ocultar lo que sucede después del acceso inicial. Una vez que los atacantes utilizan credenciales válidas, la prevención cae drásticamente.
El Informe Azul 2026 mide las defensas técnica por técnica en 338 millones de simulaciones ejecutadas en entornos de producción de clientes.
Artículos relacionados:
- CISA: fallo de Microsoft SharePoint ahora explotado en ataques de ransomware
- CISA ordena a las agencias federales parchear el fallo RCE de Citrix NetScaler antes del sábado
- CISA ordena el parcheo urgente de un fallo de Zimbra explotado activamente
- Fallo crítico RCE en la extensión IKE de Windows ahora explotado activamente
- CISA advierte de hackers que explotan fallos en Langflow, N-central y Apache Tomcat
- Explotado activamente
- CISA
- Firebox
- Ransomware
- RCE
- Ejecución remota de código
- WatchGuard
Sergiu Gatlan – Artículo anterior













Deja una respuesta