


Desde mediados de 2025, una operación de malware bancario ha estado utilizando un conjunto de herramientas llamado KREMLIN para instalar extensiones maliciosas en los navegadores Chrome y Edge. Estas extensiones roban credenciales, tokens de sesión y datos sensibles.
Investigadores de Elastic Security Labs descubrieron que las extensiones maliciosas evaden los mecanismos de integridad de Chromium y se cargan en los navegadores como si hubieran sido aprobadas por el usuario.
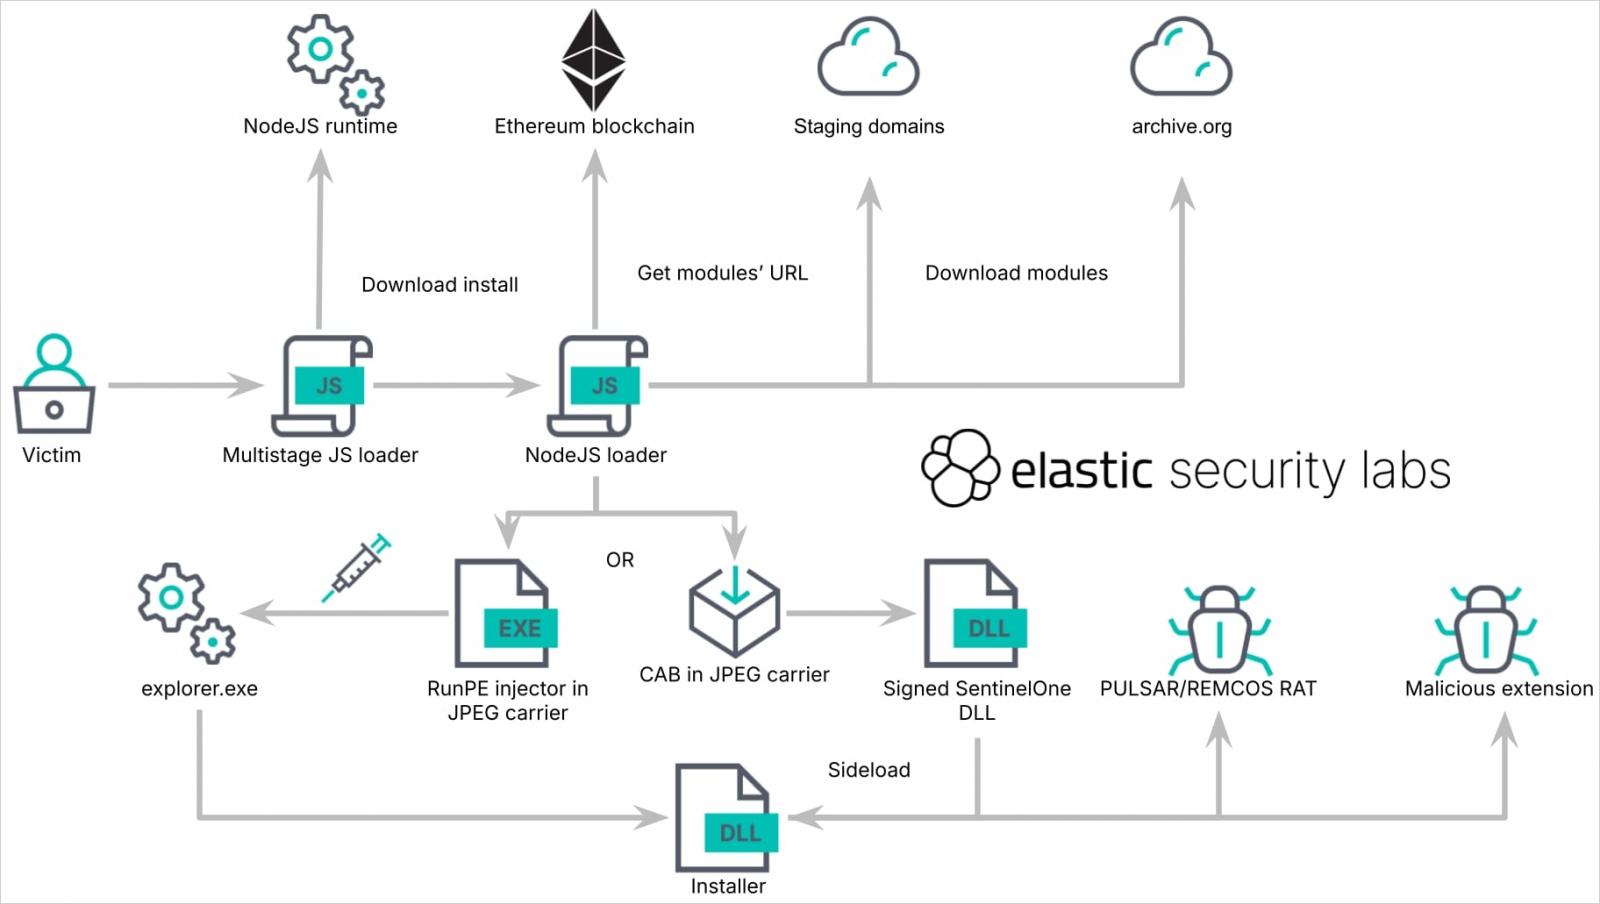
La cadena de infección comienza cuando la víctima abre un archivo JavaScript disfrazado de recibo bancario, factura, registro de pago o documento comercial. Tras superar comprobaciones anti-sandbox, el archivo provoca un error falso mientras descarga Node.js, establece persistencia mediante una tarea programada y obtiene la ubicación del payload adicional desde un contrato inteligente de Ethereum.
A pesar de su nombre, KREMLIN está vinculado a una operación brasileña responsable de al menos siete campañas desde mayo de 2025 que utilizan señuelos que suplantan a 12 bancos.
Instalación de complementos en Chrome y Edge
Una característica destacada de KREMLIN es su capacidad para instalar extensiones en los navegadores Chrome y Edge sin solicitar la aprobación del usuario. Espera a que el navegador se cierre o lo termina cuando detecta inactividad, y luego copia la extensión en los directorios de perfil de la aplicación. A continuación, habilita el modo desarrollador y añade la extensión a las Preferencias Seguras de Chromium.
Para ocultar su actividad, el malware utiliza las claves de cifrado que el navegador emplea para proteger datos sensibles y luego recrea las comprobaciones de integridad que Chrome usa para detectar cambios en las preferencias del navegador. Esto hace que la extensión maliciosa parezca válida para el navegador a pesar de nunca haber sido aprobada por el usuario, una técnica documentada pero rara vez utilizada según los investigadores.
KREMLIN utiliza una técnica documentada pero rara vez observada en malware: copia manualmente la extensión en los directorios de perfil del navegador y la registra en el archivo de Preferencias Seguras. Debido a que Chromium protege estas entradas con comprobaciones de integridad criptográficas, el malware debe recuperar las claves necesarias y regenerar los HMAC asociados y los hashes cifrados.
Una vez instalada, la extensión se hace pasar por AVSync y realiza las siguientes acciones:
- Roba cookies, almacenamiento local y almacenamiento de sesión
- Registra las pulsaciones de teclas introducidas en formularios, incluidas contraseñas
- Captura pantallas y el código fuente de las páginas
- Enumera las pestañas abiertas y el historial de navegación
- Intercepta cuerpos y cabeceras de solicitudes HTTP
- Inyecta HTML controlado por el atacante en sitios web
- Redirige clics a destinos seleccionados por el atacante
- Recibe comandos a través de una conexión WebSocket
Además de la extensión maliciosa, el toolkit KREMLIN también actúa como un info-stealer que puede archivar y exfiltrar bases de datos del navegador, cookies, extensiones instaladas y las claves criptográficas vinculadas a la aplicación necesarias para descifrar datos protegidos.
Interrupción de la operación
Los investigadores de Elastic Security Labs descubrieron que las campañas de malware KREMLIN utilizan contratos inteligentes de Ethereum como resolvedores de dead-drop y también abusan del servicio Internet Archive para alojar payloads ocultos dentro de imágenes JPEG.
En campañas más recientes, el actor de amenazas desplegó la herramienta de acceso remoto REMCOS, pero operaciones pasadas utilizaron el Pulsar RAT. Según los investigadores, el cambio probablemente se debió a que REMCOS tiene más funcionalidades.
Al conectar los puntos mediante análisis de infraestructura y artefactos de código, los investigadores encontraron la cartera de Ethereum que desplegó y actualizó los contratos inteligentes. Según los investigadores, la cartera gestionó aproximadamente 20.800 USDT (Tether) y 19.000 USDT en transferencias entrantes y salientes, respectivamente. Elastic ha confirmado 1.515 sistemas infectados, casi todos ubicados en Brasil.
La firma de seguridad interrumpió la campaña actual de KREMLIN al registrar un dominio que el malware utilizaba como canario anti-sandbox, lo que provocó que el cargador se detuviera debido a falsos indicadores en sistemas que de otro modo calificarían para la infección. Los investigadores de Elastic Security Labs compartieron las tácticas y técnicas utilizadas en los ataques de KREMLIN, así como un conjunto de indicadores de compromiso.
Construya su plano de seguridad para ataques impulsados por IA
Únase a Mikko Hyppönen y líderes de seguridad de la NFL, CHANEL y Atlassian en una cumbre digital de dos horas sobre qué cambian los ataques a velocidad de IA, qué deben dejar de hacer los defensores y cómo validar, decidir, corregir y revalidar a velocidad de máquina.
Artículos relacionados
- Extensiones de Chrome Web Store sorprendidas robando criptomonedas y datos del navegador
- Extensión de Twitch con 30.000 instalaciones expone tokens OAuth de usuarios
- El malware VoidStealer roba la clave maestra de Chrome mediante un truco de depuración
- Cientos de extensiones VPN falsas de Chrome enrutan el tráfico a través de un proxy
- Google Chrome podría bloquear pronto las extensiones secuestradoras de Nueva Pestaña por defecto
- Banca
- Troyano bancario
- Brasil
- Extensión de navegador
- Google Chrome
- Ladrón de información
- Malware Kremlin
- Microsoft Edge














Deja una respuesta