

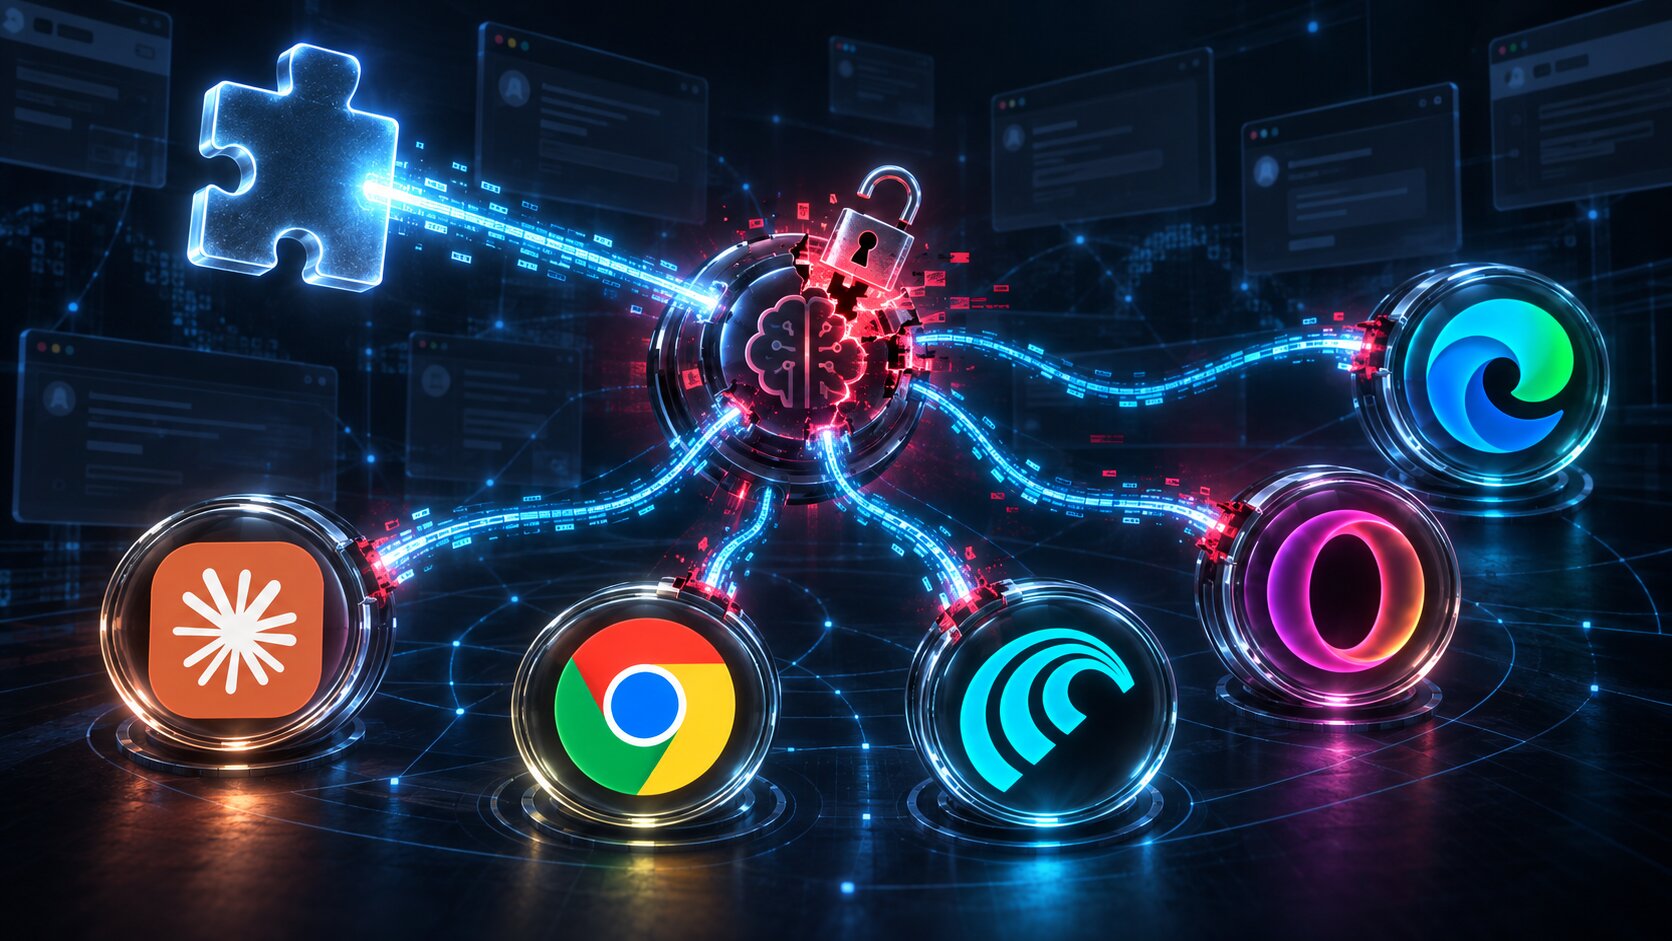
El investigador de seguridad Gal Weizman, de Forever Security, ha dado a conocer una nueva técnica de ataque capaz de secuestrar los asistentes de IA incorporados en navegadores populares mediante una única extensión maliciosa. La técnica, bautizada como BragJack, se demostró como prueba de concepto contra cinco navegadores o asistentes basados en Chromium: Gemini Live de Google Chrome, Perplexity Comet, Microsoft Edge, Opera Neon y Claude in Chrome de Anthropic.
La investigación obtuvo más de 20.000 dólares en recompensas por errores de los cinco proveedores, con pagos que oscilaron entre 600 y 7.000 dólares, y dio lugar a dos CVE. El ataque requiere que la extensión maliciosa ya esté instalada en el navegador de la víctima. Una vez presente, el investigador demuestra que el abuso puede ejecutarse sin interacción del usuario, permitiendo que una extensión controle un agente de IA del navegador y aproveche sus privilegios existentes para acceder a información sensible o actuar en nombre de la víctima. Tanto Google como Microsoft ya han corregido las vulnerabilidades que se les asignaron.
Abuso de componentes de confianza del navegador
Los ataques explotan la forma en que los asistentes de IA se integran cada vez más en los navegadores y reciben capacidades propias de estos. En su análisis, Weizman describe estos sistemas como dotados de un "cerebro" y un "cuerpo". El modelo de IA procesa las instrucciones y decide lo que debe ocurrir; después, un componente privilegiado del navegador ejecuta las acciones, como acceder a pestañas, leer contenido, tomar capturas de pantalla o interactuar con sitios web.
El problema, según el investigador, es que las extensiones del navegador pueden manipular el tráfico web y las páginas en las que confían esos componentes privilegiados. La misma extensión se utilizó contra los cinco objetivos y se apoyó en la funcionalidad declarativeNetRequest (DNR) de Chromium, que permite a las extensiones modificar cómo se gestionan las solicitudes de red, incluidos los encabezados de respuesta y la redirección de recursos.
En el ataque contra Chrome, Weizman descubrió que, aunque las extensiones tenían bloqueado el acceso directo al componente privilegiado chrome://glic y la inyección de scripts en el sitio de Gemini de Google, las reglas DNR todavía podían interceptar las solicitudes realizadas por la aplicación web de Gemini integrada. Al debilitar los encabezados de seguridad y redirigir un recurso JavaScript, ejecutó código dentro del contexto de Gemini, comunicándose directamente con el componente de IA privilegiado de Chrome en lugar de pasar por el flujo normal de solicitudes de Gemini. Según Weizman, el acceso resultante permitía leer archivos locales, alcanzar contenido web, tomar capturas de pantalla y potencialmente llegar a la cámara y el micrófono del navegador. Chrome asignó a este hallazgo el CVE-2026-0628 y pagó una recompensa de 7.000 dólares.
De leer datos a controlar agentes de IA
Los ataques contra navegadores agénticos como Perplexity Comet y Opera Neon van más allá, porque sus agentes pueden actuar en sitios web en lugar de limitarse a leerlos. En el caso de Comet, Weizman encontró que la extensión integrada del navegador confiaba en varios dominios de Perplexity, incluido un dominio de pruebas que no recibía las mismas protecciones que el sitio principal perplexity.ai. Al eliminar una redirección a ese dominio mediante DNR, lo cargó e inyectó un script de contenido capaz de comunicarse con el agente integrado.
El acceso resultante incluía historial de navegación, capturas de pantalla, archivos locales y la capacidad de enviar instrucciones al agente. Weizman demostró que podía obligar al agente a visitar Perplexity, resumir los correos electrónicos de la víctima y enviar los resultados a otra dirección. Microsoft Edge planteó un desafío distinto: la compañía había dividido su agente en modos "Think" y "Do" para impedir que aceptara instrucciones y ejecutara acciones arbitrarias al mismo tiempo. Weizman encontró una condición de carrera que desactiva brevemente la restricción mientras fuerza un prompt y vuelve a habilitar la capacidad de acción antes de que el agente compruebe su estado. Microsoft asignó a esa condición de carrera el CVE-2026-55945.
También se demostraron fallos similares contra Opera Neon y Claude in Chrome, aunque este último es en sí mismo una extensión de navegador y no un navegador. A principios de este año, en mi trabajo en Manifold Security, informé de una debilidad relacionada en Claude for Chrome: la extensión ejecutaba sus flujos de trabajo de IA integrados mediante clics sintéticos sin verificar que procedieran de un usuario real, y el código señalado seguía siendo reproducible ocho versiones después. Eso sucedía después de ClaudeBleed, un fallo anterior en la misma extensión que LayerX reveló en abril, en el que Claude for Chrome confiaba en el origen claude.ai en lugar de comprobar qué script lo estaba controlando realmente.
Prompt Forcing
Weizman denomina Prompt Forcing a la técnica utilizada para apoderarse de estos agentes. A diferencia de la inyección de prompts convencional, en la que un atacante intenta colar instrucciones maliciosas en el contenido que una IA ya está leyendo, Prompt Forcing permite al atacante entregar al agente un prompt completo y las instrucciones de seguimiento. El agente traduce entonces esas instrucciones en acciones legítimas del navegador utilizando sus privilegios existentes.
Según el investigador, esto es relevante para las defensas de los endpoints porque la acción final no la ejecuta código malicioso convencional: se le está indicando a software legítimo que realice el ataque. BragJack apunta a un desafío creciente a medida que los navegadores y otras aplicaciones de endpoint incorporan agentes de IA más capaces. Una extensión comprometida que tradicionalmente solo vería contenido web puede, en algunos diseños, convertirse en una vía hacia software que lee archivos, datos de navegación y actúa en sitios web en nombre del usuario.
Los usuarios deberían mantener los navegadores totalmente actualizados, eliminar las extensiones que no reconozcan o que ya no utilicen y tratar con cautela las solicitudes de permisos amplios del tipo "leer y cambiar todos tus datos en todos los sitios web". Además de su análisis, Weizman ha publicado un desglose técnico completo que abarca los cinco ataques.
Crea tu plan de seguridad para ataques impulsados por IA
Únete a Mikko Hyppönen y a líderes de seguridad de la NFL, CHANEL y Atlassian en una cumbre digital de dos horas sobre qué cambian los ataques a la velocidad de la IA, qué deberían dejar de hacer los defensores y cómo validar, decidir, corregir y volver a validar a velocidad de máquina.
Artículos relacionados
- Cientos de extensiones VPN falsas de Chrome enrutan el tráfico a través de un proxy
- Microsoft Teams permitirá a los administradores bloquear extensiones de archivo personalizadas
- Una extensión de Twitch con 30.000 instalaciones expone los tokens OAuth de los usuarios
- OpenAI admite que no divulgó un incidente de secuestro de una wiki de IA no autorizada
- Google advierte de una nueva vulnerabilidad zero-day de Chrome explotada en ataques
Temas: Navegador, Secuestrador de navegador, Extensiones, Secuestro








Deja una respuesta