

Check Point Research, la división de Inteligencia de Amenazas de Check Point, ha identificado una campaña de phishing a gran escala que utiliza Google Classroom, una herramienta de confianza para millones de estudiantes y educadores en todo el mundo.
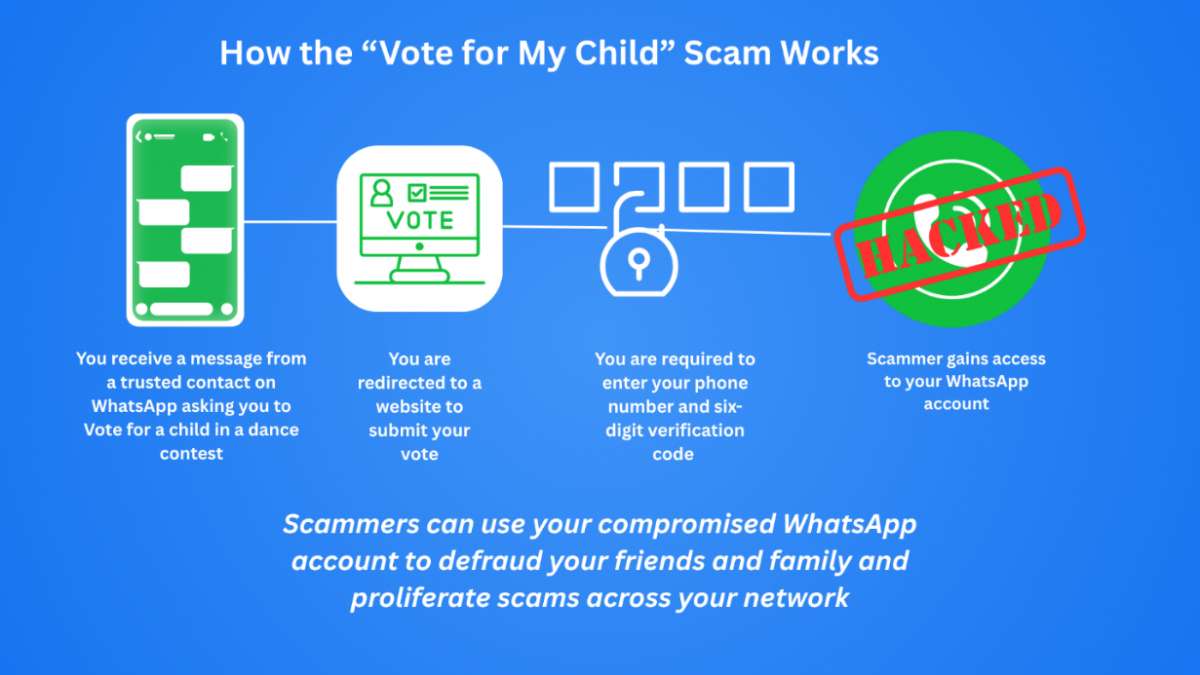
Google Classroom está diseñado para conectar a docentes y alumnos mediante invitaciones a unirse a aulas virtuales. Los atacantes aprovecharon esta confianza enviando invitaciones falsas que incluían ofertas comerciales no relacionadas con la educación (desde reventa de productos hasta servicios de SEO), redirigiendo a las víctimas a comunicarse a través de un número de WhatsApp, una táctica habitual en estrategias de fraude.
El engaño resulta efectivo porque muchos sistemas de seguridad tienden a confiar en mensajes que provienen de servicios legítimos de Google. Al aprovechar la infraestructura de Classroom, los atacantes lograron evadir capas tradicionales de seguridad para intentar llegar a buzones corporativos antes de que se activaran las defensas.
Ante estas situaciones, desde Check Point Software recomiendan a las empresas adoptar una estrategia de ciberseguridad proactiva y en capas que pase por educar a los usuarios, formando a empleados para desconfiar de invitaciones inesperadas, incluso de plataformas conocidas; adoptar una estrategia de prevención avanzada mediante soluciones basadas en IA que analicen el contexto y la intención, no solo la reputación del remitente; monitorizar aplicaciones en la nube extendiendo la protección contra phishing más allá del correo electrónico, hacia apps de colaboración, mensajería y SaaS, y fortalecer las medidas contra la ingeniería social tomando conciencia de que los atacantes empujan a las víctimas hacia canales externos como WhatsApp para eludir controles empresariales.
Check Point Research, la división de Inteligencia de Amenazas de Check Point, ha identificado una campaña de phishing a gran escala que utiliza Google Classroom, una herramienta de confianza para millones de estudiantes y educadores en todo el mundo.
En tan solo una semana, los ciberdelincuentes lanzaron cinco oleadas coordinadas, en las que distribuyeron más de 115.000 correos electrónicos fraudulentos dirigidos a 13.500 empresas de múltiples sectores en Europa, Norteamérica, Oriente Medio y Asia.
Google Classroom está diseñado para conectar a docentes y alumnos mediante invitaciones a unirse a aulas virtuales. Los atacantes aprovecharon esta confianza enviando invitaciones falsas que incluían ofertas comerciales no relacionadas con la educación (desde reventa de productos hasta servicios de SEO), redirigiendo a las víctimas a comunicarse a través de un número de WhatsApp, una táctica habitual en estrategias de fraude.
El engaño resulta efectivo porque muchos sistemas de seguridad tienden a confiar en mensajes que provienen de servicios legítimos de Google. Al aprovechar la infraestructura de Classroom, los atacantes lograron evadir capas tradicionales de seguridad para intentar llegar a buzones corporativos antes de que se activaran las defensas.





Deja una respuesta