

Los permisos OAuth se acumulan más rápido de lo que puedes revisarlos: así puedes mantener el ritmo
Nudge Security, 8 de octubre de 2026, 10:00 AM. Cada vez que un empleado hace clic en "Permitir" en una pantalla de consentimiento OAuth, crea una relación de confianza permanente entre dos aplicaciones. Un asistente de notas con IA obtiene acceso a su calendario. Una herramienta de gestión de tareas accede a Slack. Una nueva herramienta para desarrolladores obtiene acceso a repositorios de código. Cada una de esas decisiones toma segundos, pero revisarlas adecuadamente lleva mucho más tiempo.
Para los equipos de TI y seguridad, la pregunta no es si los empleados conectarán aplicaciones a datos corporativos. Ya lo han hecho miles de veces. El desafío ahora es mantener el ritmo: saber qué permisos existen, cuáles conllevan un riesgo real y cuáles deben revocarse, sin dedicar toda la semana a revisiones manuales. Eso es exactamente lo que hace Nudge Security.
Por qué los permisos OAuth son tan difíciles de gobernar
Los permisos OAuth no se comportan como el resto de tus accesos. Un error común es asumir que heredan los controles construidos en torno a la identidad del usuario. No lo hacen. OAuth es un protocolo completamente separado de la autenticación. El SSO gobierna cómo un usuario demuestra quién es. El MFA añade fricción a esa prueba. Un permiso OAuth no es ninguna de esas cosas.
Además, sobreviven a las credenciales de las personas que los crean. Deshabilitar a un usuario en Google Workspace o Microsoft 365 solo suspende los permisos originados en esa plataforma, pero los permisos emitidos desde aplicaciones de terceros siguen funcionando sin interrupción.
Muchos permisos permanecen inactivos durante meses sin generar una sola entrada de registro, pero siguen siendo totalmente válidos y pueden ejercerse en cualquier momento.
Los atacantes lo saben. En la reciente brecha de Vercel, la causa raíz fue un token OAuth comprometido de Context.ai, una herramienta de IA de terceros que un empleado había conectado a su cuenta empresarial de Google Workspace meses antes. Un único punto de consentimiento fue suficiente para entrar.
Las cifras muestran por qué esto sigue ocurriendo:
- 88 permisos OAuth en promedio creados por empleado, de los cuales 31 conllevan permisos a nivel de datos (Nudge Security)
- 40 aplicaciones en promedio por organización con acceso programático a datos corporativos sensibles (Nudge Security)
- 50% de las brechas en SaaS se originarán en tokens OAuth con privilegios excesivos para 2027 (Gartner)
En una empresa de 1.000 personas, eso son 88.000 rutas de acceso, y 31.000 de ellas tienen una línea directa a datos sensibles.
El problema del ciclo de vida de los permisos OAuth que nadie gestiona
Los permisos OAuth sobreviven a las credenciales de tus empleados, operan fuera del SSO y mueven tus datos por vías que tus controles de red no pueden ver. Descubre por qué necesitan su propio ciclo de vida y proceso de revisión de accesos, y por dónde empezar.
Los cálculos de las revisiones manuales
Una revisión exhaustiva de un solo permiso OAuth se parece a esto:
- Extraer el perfil de la aplicación. ¿Tu equipo de seguridad ya la evaluó? ¿El proveedor tiene un programa real de seguridad y cumplimiento? ¿Ha divulgado una brecha en los últimos 12 meses?
- Verificar el rol del otorgante para ver si se delegaron derechos de administrador a la aplicación.
- Comparar los alcances solicitados con lo típico para ese tipo de integración y con tu propia política de intercambio de datos.
- Contactar al otorgante para entender la necesidad de negocio y verificar su estado de MFA.
Completar este proceso en un solo permiso puede llevar fácilmente 45 minutos hasta llegar a un veredicto. Cuarenta y cinco minutos es un tiempo razonable para un permiso. Es un tiempo imposible para decenas de miles. Ninguna cantidad de experiencia acelera ese trabajo manual, y ningún equipo de seguridad tiene el personal para mantener el ritmo. Por eso las capacidades agénticas no son un lujo para gestionar el riesgo de los permisos OAuth. Son la única forma de cubrir la superficie de ataque que realmente tienes.
Encuentra cada permiso OAuth con Nudge Security
No puedes evaluar un permiso que no sabes que existe. Nudge Security te ofrece visibilidad completa de los permisos OAuth y las integraciones entre aplicaciones en todo tu ecosistema SaaS desde el principio, incluidos los permisos creados mucho antes de implementar Nudge.
El descubrimiento no depende de registros de actividad, por lo que los permisos inactivos y los de solo identidad ("Iniciar sesión con Google") aparecen junto a los activos. Nudge también revela claves API, cuentas de servicio y conexiones remotas a servidores MCP que impulsan herramientas y agentes de IA, brindándote una imagen completa del acceso programático a tus datos.
Para cada permiso, puedes ver:
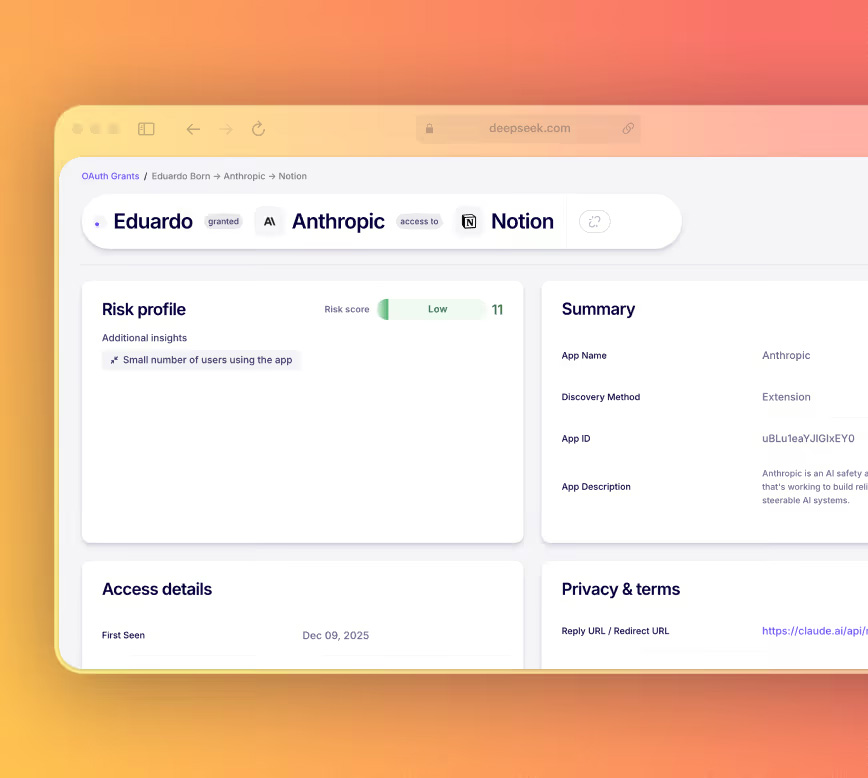
- La aplicación y el proveedor que reciben acceso
- El empleado que creó el permiso
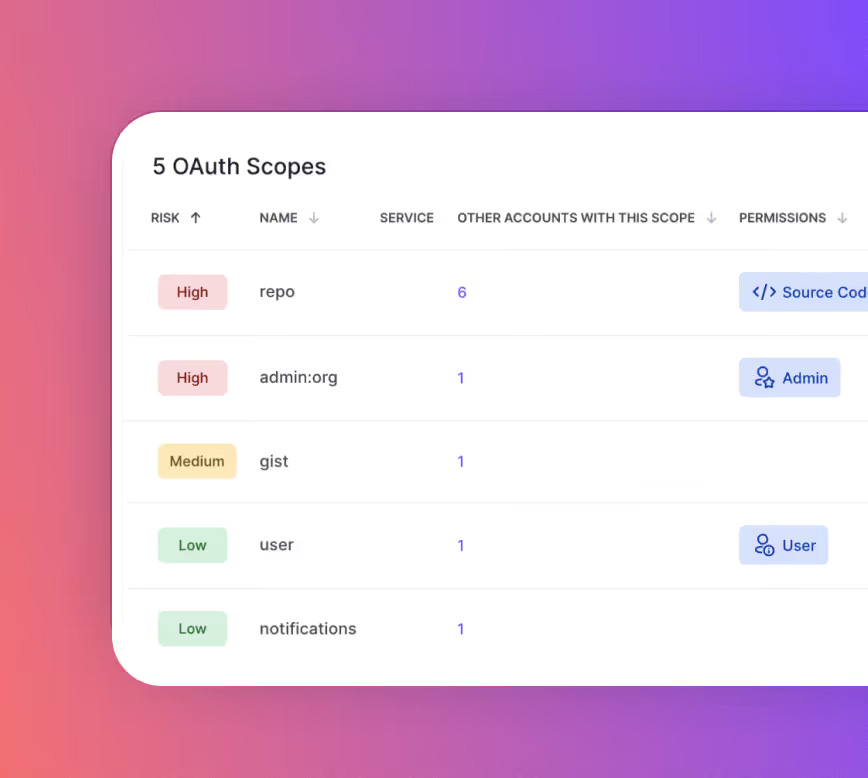
- Los permisos y alcances exactos otorgados
- A qué aplicaciones y datos corporativos puede llegar el permiso
Evaluar: saca a la luz las señales de riesgo que importan
Una lista de permisos solo es útil si sabes cuáles te deben preocupar. Nudge Security clasifica y puntúa automáticamente el riesgo de cada integración según el alcance de los permisos, el proveedor, el otorgante, el uso en la organización y la sensibilidad de los datos a los que se accede.
Las perspectivas de riesgo señalan cosas como:
- Permisos excesivos o con privilegios elevados
- Dominios sospechosos
- Aplicaciones comúnmente usadas por actores de amenazas para exfiltración de datos
- "Autopistas de datos", o conexiones con acceso inusualmente amplio y persistente a datos sensibles como correo, archivos y repositorios de código
- Servidores MCP que actúan como intermediarios entre herramientas de IA y tus datos corporativos
Nudge también muestra señales positivas, como aplicaciones populares y editores verificados, para que puedas separar rápidamente lo rutinario de lo inusual.
Analizar: obtén un veredicto claro sobre cada permiso en segundos
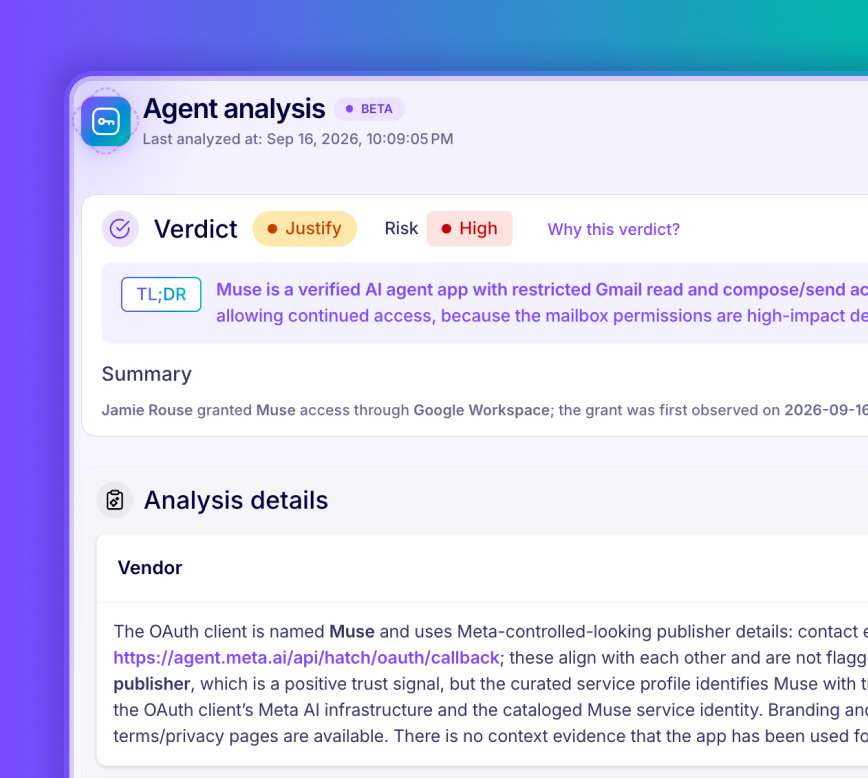
Las puntuaciones de riesgo te dicen dónde mirar. El agente OAuth Grant Risk Analyst hace el análisis real.
El agente revisa los nuevos permisos OAuth a medida que aparecen, basándose en el contexto de descubrimiento de Nudge Security en el navegador, la bandeja de entrada, el proveedor de identidad y las aplicaciones conectadas, además de inteligencia de riesgo de más de 240.000 perfiles de seguridad de proveedores.
Evalúa los mismos factores que un analista experimentado:
- El otorgante: quién creó el permiso, su rol y sus metadatos de usuario
- El proveedor: postura de seguridad, programa de cumplimiento e historial de brechas recientes
- Los permisos: qué alcances se otorgaron y cómo se comparan con lo típico
- El alcance: a qué puede acceder realmente la aplicación y cómo se usa en tu organización
Debido a que el agente analiza quién creó un permiso, no solo lo que el permiso puede hacer, detecta lo que una simple puntuación de riesgo pasa por alto, como un empleado recién contratado que creó un permiso de desarrollador de alto riesgo.
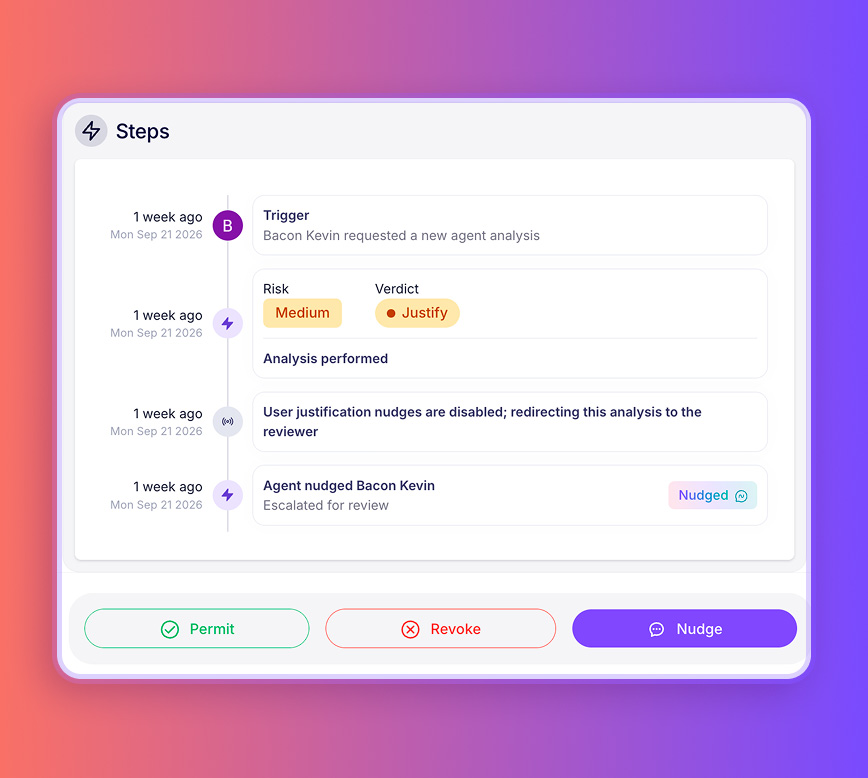
Cada análisis devuelve una evaluación de riesgo en lenguaje sencillo, un resumen TL;DR, razonamiento detallado, lagunas de evidencia y uno de tres veredictos:
- Permitir: el permiso es de bajo riesgo y puede permanecer.
- Justificar: el permiso necesita más investigación. Revísalo con la persona que lo creó para confirmar la necesidad de negocio.
- Revocar: el riesgo supera el valor de negocio y el permiso debe eliminarse.
¿Esa revisión de 45 minutos? El agente llegó al mismo veredicto en 15 segundos.
Gobernar: tu equipo toma la decisión
La velocidad solo es valiosa si puedes confiar en el resultado. Por eso el OAuth Grant Risk Analyst mantiene a tu equipo de seguridad informado antes de que cambie algo.
El agente recomienda el siguiente paso, y tu equipo revisa el veredicto y la evidencia que lo respalda. Cuando autorizas una acción, el agente la orquesta, ya sea revocar el permiso o instar al otorgante a justificar el acceso. Cada acción es totalmente auditable, para que siempre sepas qué se hizo, cuándo y por qué.
Más allá del agente, Nudge Security te ofrece los controles para mantener el riesgo OAuth a raya con el tiempo:
- Insta directamente a los otorgantes a través de Slack, Teams, correo electrónico o la extensión del navegador para solicitar justificación. Sus respuestas se capturan automáticamente.
- Recibe alertas sobre nueva actividad OAuth a medida que ocurre.
- Revoca permisos OAuth automáticamente cuando sean riesgosos o no se usen, incluso como parte de la baja de empleados.
El resultado es un flujo de trabajo gobernado que convierte una revisión manual de 45 minutos en una decisión que tu equipo puede tomar en segundos, sin ceder el control.
Conclusión
Tus empleados seguirán conectando aplicaciones para hacer su trabajo. Eso no va a desaparecer, y no debería. Tu trabajo es asegurarte de que cada una de esas conexiones sea visible, comprendida y revocada si el riesgo supera el valor.
Nudge Security incluye la gestión del riesgo OAuth como parte de una solución integral para la gobernanza de seguridad SaaS y de IA. Nudge te ofrece un inventario completo de permisos OAuth, el contexto de riesgo para entenderlos y un agente de IA que entrega veredictos claros a escala, mientras tu equipo mantiene el control de cada decisión.
¿Listo para controlar los permisos OAuth riesgosos? Comienza una prueba gratuita de 14 días.
Patrocinado y escrito por Nudge Security. Ciberseguridad, Nudge Security, OAuth, Permisos OAuth, Tokens OAuth. Los comentarios han sido deshabilitados para este artículo.





Deja una respuesta