Saltar al contenido
  • jueves, 1 octubre 2026
  • 8:02 am
  • Síguenos
Panama Security
  • Home
  • Entrevistas
  • Malware
  • Cibercrimen
  • Estafas y fraude
  • Politicas y regulacion
  • Avisos de seguridad
  • Inicio
  • Escudo Digital ya alertó de la brecha que ahora expone a los espías de Marruecos
Avisos de seguridad
Escudo Digital ya alertó de la brecha que ahora expone a los espías de Marruecos
admin Sep 14, 2026 0

El grupo de hackers JabaROOT DZ ha elevado un nuevo escalón su ofensiva contra Marruecos con la publicación de datos…

Más información

Avisos de seguridad
El grupo de ransomware Qilin afirma haber accedido a datos de la revista ‘Semana’
admin Sep 14, 2026 0

El grupo de hackers Qilin afirma haber accedido a la revista Semana, y se responsabiliza de la extracción de 473.6…

Más información
Avisos de seguridad
LockBit 5.0 pone en el punto de mira a U.S. Bank, uno de los grandes bancos de Estados Unidos
admin Sep 14, 2026 0

El grupo de ransomware LockBit 5.0 asegura haber comprometido U.S. Bank, una de las principales entidades financieras de Estados Unidos,…

Más información
Forense digital (DFIR)
Red Heron explota vulnerabilidad RCE en Gitea y compromete a 13 organizaciones en seis países
admin Sep 14, 2026 0

Un presunto actor de amenazas chino conocido como Red Heron ha sido vinculado a la explotación rápida de una vulnerabilidad…

Más información
Forense digital (DFIR)
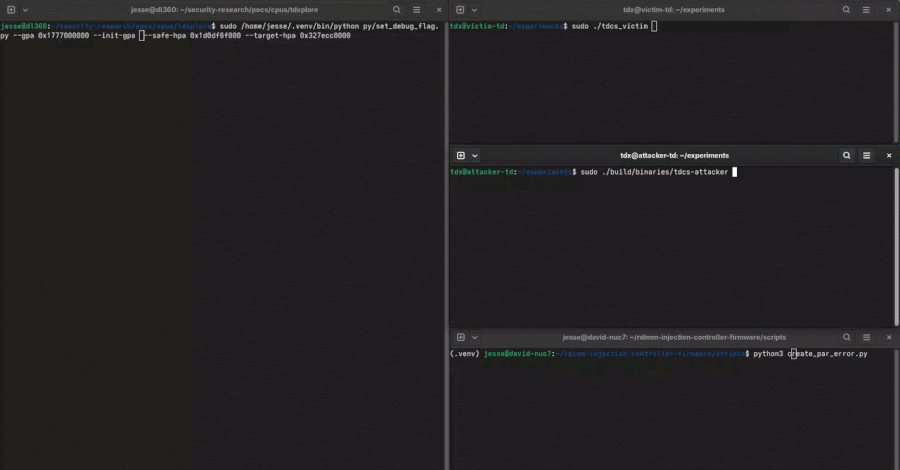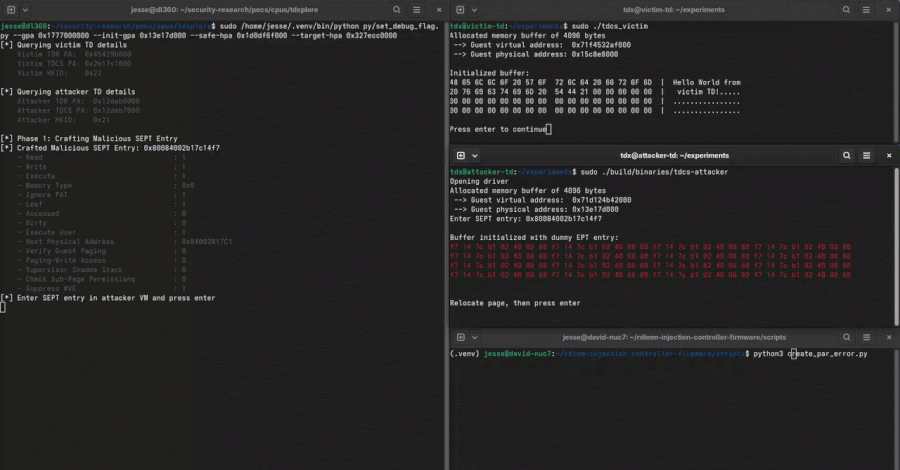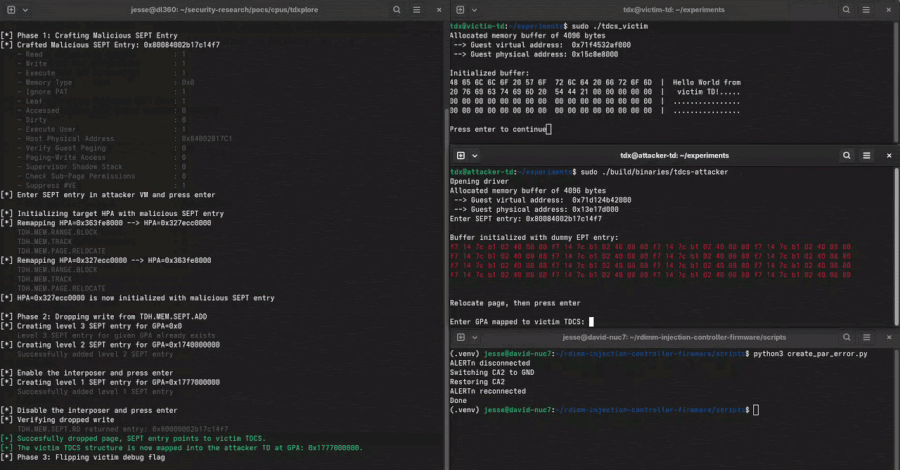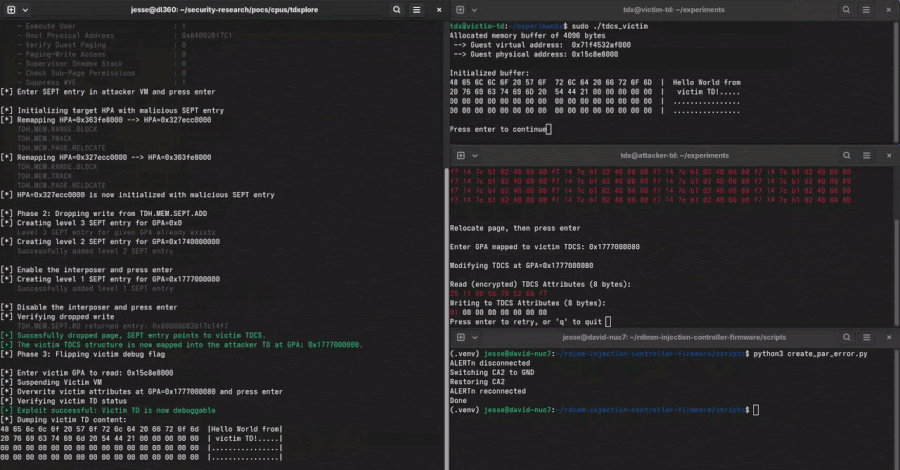
DDRop: un ataque de hardware burla la computación confidencial de Intel TDX y AMD SEV-SNP
admin Sep 14, 2026 0

Investigadores han presentado DDRop, un ataque de hardware que anula la protección de memoria en la computación confidencial de Intel…

Más información
Malware
3BB Attacker Used MeshCentral Backdoor for Root Access, Targeted Subscriber Credentials
admin Sep 14, 2026 0

An attacker was operating inside the network of 3BB, one of Thailand's largest broadband providers, and maintained remote control of…

Más información
Forense digital (DFIR)
WordPress implementa revisión automática de plugins para bloquear actualizaciones de alto riesgo antes de su distribución
admin Sep 14, 2026 0

WordPress ha lanzado un sistema de revisión de seguridad automatizada para cada versión de un plugin antes de que se…

Más información
Forense digital (DFIR)
⚡ Weekly Recap: Rogue AI Agents, WeChat Worm, PaperCut Attacks, AI Espionage, and Rootkits
admin Sep 14, 2026 0

{ "@context": "https://schema.org", "@type": "BreadcrumbList", "itemListElement": [ { "@type": "ListItem", "position": 1, "item": { "@id": "https://thehackernews.com/", "name": "Home" } },…

Más información
Forense digital (DFIR)
La IA transforma el panorama de exposición y exige una validación más inteligente
admin Sep 14, 2026 0

El aumento exponencial de vulnerabilidades y la velocidad de explotación obligan a replantear la validación de exposiciones. La puntuación CVSS…

Más información
Entrevistas
La automatización de parches necesita frenos, no solo un acelerador
admin Sep 14, 2026 0

La gestión de parches enfrenta un problema de velocidad: el software cambia más rápido de lo que los equipos de…

Más información

Paginación de entradas

1 … 24 25 26 … 200

Recent Posts

  • Bitget confirma que un fallo de día cero en productos de terceros causó el robo de 387,5 millones de dólares en criptomonedas
  • Apple CoreGraphics: PoC pública y WhatsApp como posible vector de entrega
  • Payload de post-explotación en Citrix NetScaler crea superusuario y asigna web shell a URL similares a CSS
  • Cómo conectarse a una VPN en PC y móvil: Guía paso a paso
  • Las apps móviles de Android pueden rastrear a los usuarios a través de WiFi y Bluetooth

Recent Comments

No hay comentarios que mostrar.
About Author

Maria Shriver

Maria Shriver

Hi guys, I’m Maria a full-time Blogger & Writer. It is a long-established fact that a reader will be distracted by the content.

Trending News
Bitget confirma que un fallo de día cero en productos de terceros causó el robo de 387,5 millones de dólares en criptomonedas
Oct 1, 2026
Apple CoreGraphics: PoC pública y WhatsApp como posible vector de entrega
Oct 1, 2026
Payload de post-explotación en Citrix NetScaler crea superusuario y asigna web shell a URL similares a CSS
Oct 1, 2026
Cómo conectarse a una VPN en PC y móvil: Guía paso a paso
Sep 30, 2026
Las apps móviles de Android pueden rastrear a los usuarios a través de WiFi y Bluetooth
Sep 30, 2026
Recent Posts
  • Bitget confirma que un fallo de día cero en productos de terceros causó el robo de 387,5 millones de dólares en criptomonedas
  • Apple CoreGraphics: PoC pública y WhatsApp como posible vector de entrega
  • Payload de post-explotación en Citrix NetScaler crea superusuario y asigna web shell a URL similares a CSS
  • Cómo conectarse a una VPN en PC y móvil: Guía paso a paso
  • Las apps móviles de Android pueden rastrear a los usuarios a través de WiFi y Bluetooth
PUEDES HABERTE PERDIDO
REvil y el ataque a Kaseya: ransomware a escala de cadena de suministro
Cibercrimen Ransomware
REvil y el ataque a Kaseya: ransomware a escala de cadena de suministro
admin Jun 28, 2026
Sistema de control industrial OT/ICS en una planta de tratamiento de agua
Seguridad IoT / OT / ICS
Actores iranies CyberAv3ngers comprometen PLCs Unitronics en sistemas de agua de EE.UU.
admin Ene 1, 2026
El ataque de ransomware a Colonial Pipeline que paralizo el combustible en EE.UU.
Ransomware
El ataque de ransomware a Colonial Pipeline que paralizo el combustible en EE.UU.
admin Ene 1, 2026
Passkeys: el camino hacia el fin de las contrasenas
Identidad y gestion de accesos (IAM)
Passkeys: el camino hacia el fin de las contrasenas
admin Ene 1, 2026

Panama Security es un medio digital independiente de noticias, análisis y divulgación sobre ciberseguridad.

Cubrimos ciberataques, malware, ransomware, vulnerabilidades, cibercrimen y tendencias del sector para ayudarte a entender y reducir los riesgos.

Ciudad de Panamá, República de Panamá
contacto@panamasecurity.space
panamasecurity.space
Latest News
CIBER-TEC Desvela su Ecosistema de Dominio Integrado: La Sinergia Letal entre Drones, OSINT y Ciberguerra
Jun 28, 2026
MITRE ATT&CK: el mapa que organiza las tacticas y tecnicas de los atacantes
Ene 1, 2026
APT29 (Cozy Bear): el aparato de ciberespionaje ruso contra gobiernos occidentales
Ene 1, 2026
Categories
  • Amenazas persistentes avanzadas (APT)
  • Analisis y opinion
  • Avisos de seguridad
  • Ciberataques
  • Cibercrimen
  • Ciberguerra / Amenazas estatales
  • Concienciacion y formacion
  • Criptografia y cifrado
  • Cumplimiento normativo
  • Entrevistas
  • Estafas y fraude
  • Eventos y conferencias
  • Exploits y Zero-Day
  • Filtraciones y fugas de datos
  • Forense digital (DFIR)
  • Gestion de riesgos
  • Guias y tutoriales
  • Hacktivismo
  • Herramientas de seguridad
  • Identidad y gestion de accesos (IAM)
  • Inteligencia de amenazas
  • Malware
  • Operaciones de seguridad (SOC)
  • Parches y actualizaciones
  • Perspectivas de expertos
  • Phishing e ingenieria social
  • Ransomware
  • Respuesta a incidentes
  • Seguridad de aplicaciones
  • Seguridad de la IA
  • Seguridad de redes
  • Seguridad en la nube
  • Seguridad IoT / OT / ICS
  • Seguridad movil
  • Threat Hunting
  • Vulnerabilidades
  • Webinars
Sign Up For Our Newsletter

Subscribe to our newsletter to get our newest articles instantly!

Copyright © 2026 | Funciona con WordPress | Frankfurt News por ThemeArile

  • Home
  • Blog
  • Acerca de
  • Contacto
  • Politica de Privacidad
  • Politica de Cookies
  • Terminos y Condiciones
  • Aviso Legal
