Saltar al contenido
  • martes, 29 septiembre 2026
  • 12:42 pm
  • Síguenos
Panama Security
  • Home
  • Entrevistas
  • Malware
  • Cibercrimen
  • Estafas y fraude
  • Politicas y regulacion
  • Avisos de seguridad
  • Inicio
  • Direcciones de correo expuestas de GitLab permiten a atacantes insertar código
Entrevistas
Direcciones de correo expuestas de GitLab permiten a atacantes insertar código
admin Sep 24, 2026 0

Investigadores de Aikido descubrieron que direcciones de correo privadas de GitLab, usadas para crear incidencias y merge requests, están expuestas…

Más información

Entrevistas
Carbonato: el nuevo malware que usa agentes de IA para secuestrar servidores Docker expuestos
admin Sep 24, 2026 0

Un nuevo malware botnet llamado Carbonato ataca servidores con daemons Docker inseguros para instalar el framework de IA Hermes Agent…

Más información
Entrevistas
El malware MacSync utiliza calendarios públicos de iCloud para distribuir nuevos payloads
admin Sep 24, 2026 0

Una nueva variante del malware MacSync, dirigido a sistemas macOS, emplea eventos de calendarios públicos de iCloud para entregar payloads…

Más información
Malware
MikroTrick: cadena de vulnerabilidades SSH permite tomar routers MikroTik sin contraseña ni clave
admin Sep 23, 2026 0

Dos fallos SSH en MikroTik RouterOS, encadenados, permiten a los atacantes obtener control administrativo total de routers expuestos a Internet…

Más información
Forense digital (DFIR)
545 hackers lo probaron primero: ahora XRanges for AI califica la seguridad de tu agente
admin Sep 23, 2026 0

XRanges for AI, desarrollado por CTF.ae, es una plataforma que evalúa agentes autónomos de seguridad mediante la implementación de aplicaciones…

Más información
Forense digital (DFIR)
Nueva vulnerabilidad en cPanel permite ejecutar código como root y tomar el control total del servidor
admin Sep 23, 2026 0

Un fallo en el servicio CalDAV y CardDAV de cPanel permite a cualquier usuario con una cuenta de hosting ejecutar…

Más información
Forense digital (DFIR)
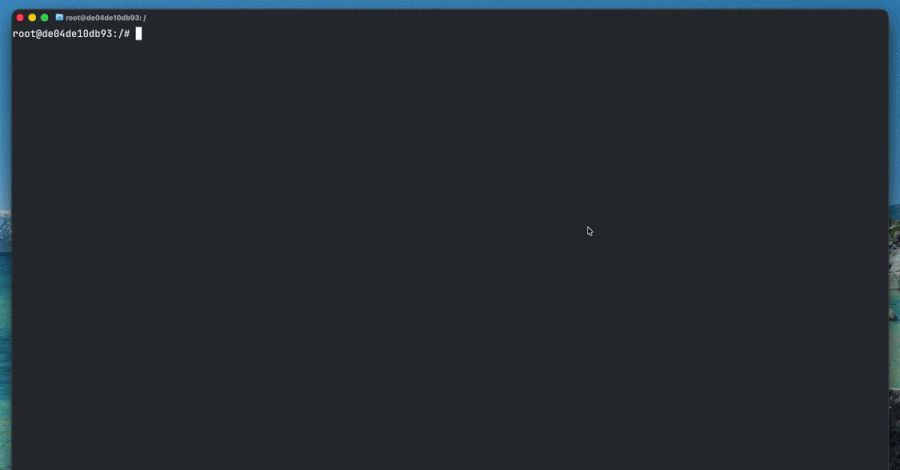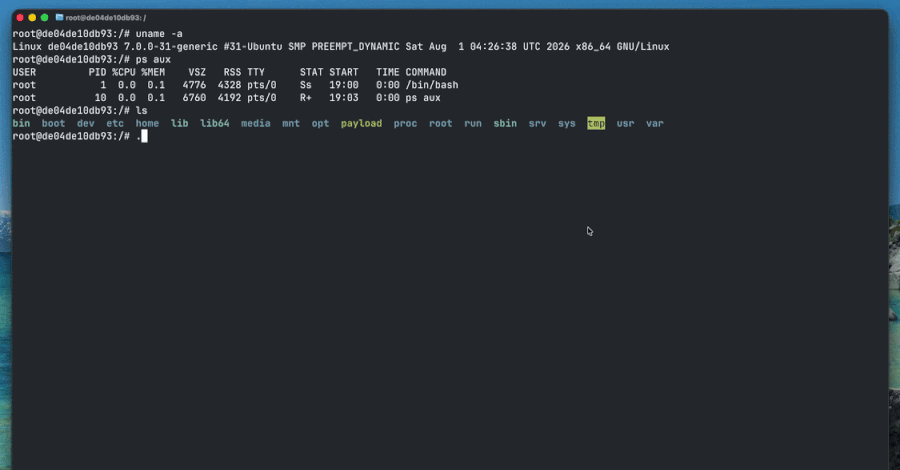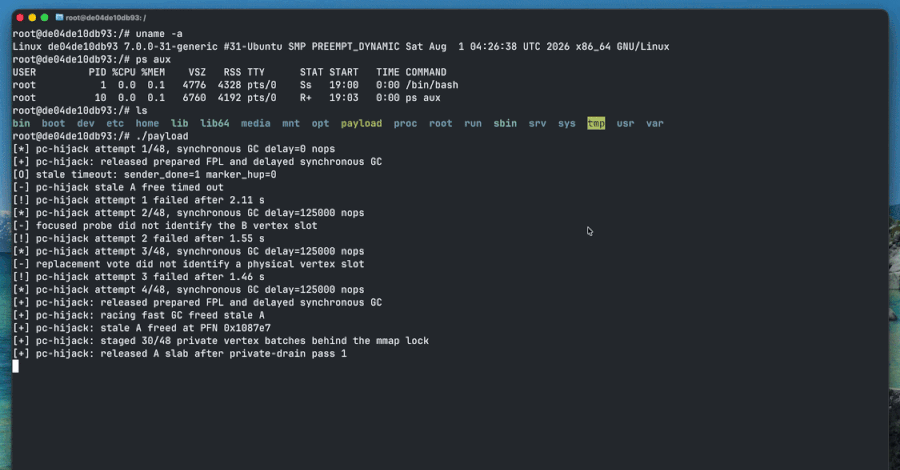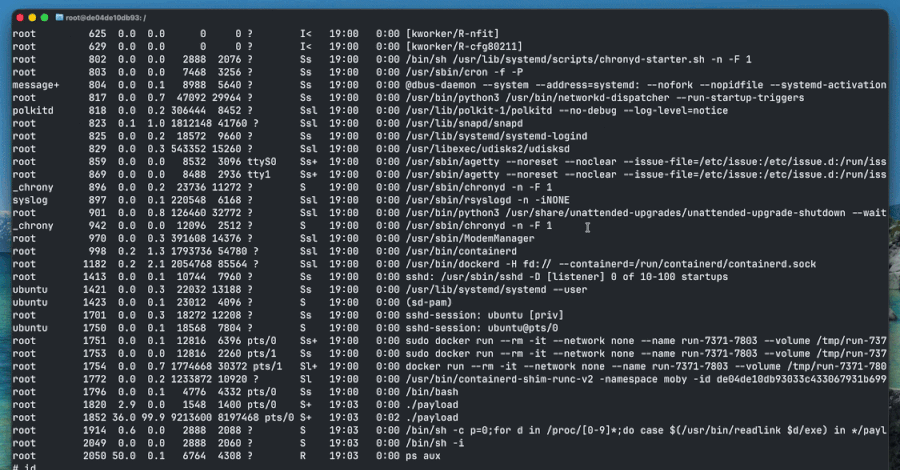
Exploit público para vulnerabilidad no parcheada en Ubuntu Linux permite escapar de contenedores y obtener root en el host
admin Sep 23, 2026 0

Una vulnerabilidad de tipo use-after-free en el subsistema de sockets AF_UNIX del kernel Linux permite escapar de un contenedor y…

Más información
Forense digital (DFIR)
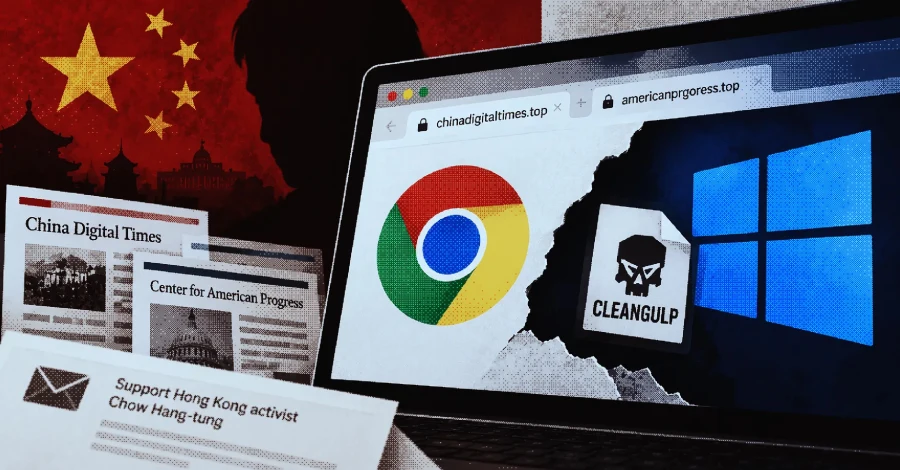
Ciberespionaje chino explota cadena de día cero en Chrome y Windows para desplegar malware CLEANGULP
admin Sep 23, 2026 0

El actor de amenazas UTA0565, vinculado a China, utilizó sitios web falsos para explotar una cadena de vulnerabilidades de día…

Más información
Forense digital (DFIR)
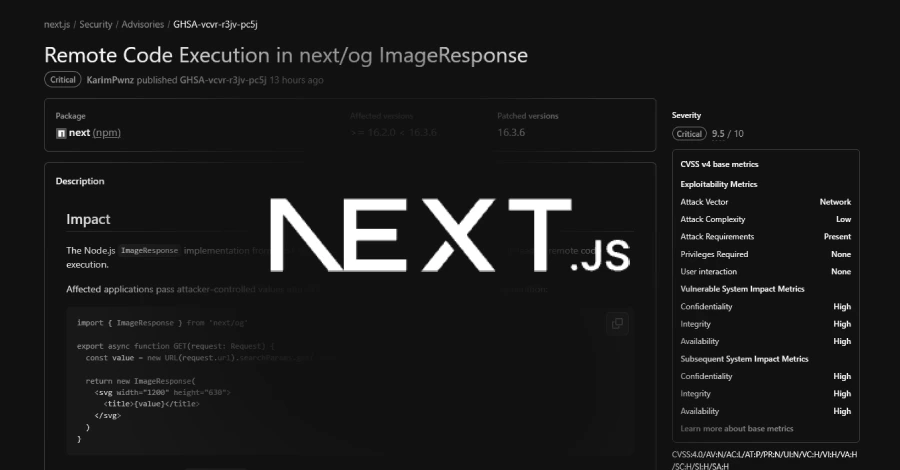
Falla crítica en Next.js ImageResponse permite ejecución de código en el servidor mediante SVG malicioso
admin Sep 23, 2026 0

Una vulnerabilidad crítica en Next.js, identificada como CVE-2026-94545, permite a atacantes ejecutar código en el servidor a través de ImageResponse…

Más información
Forense digital (DFIR)
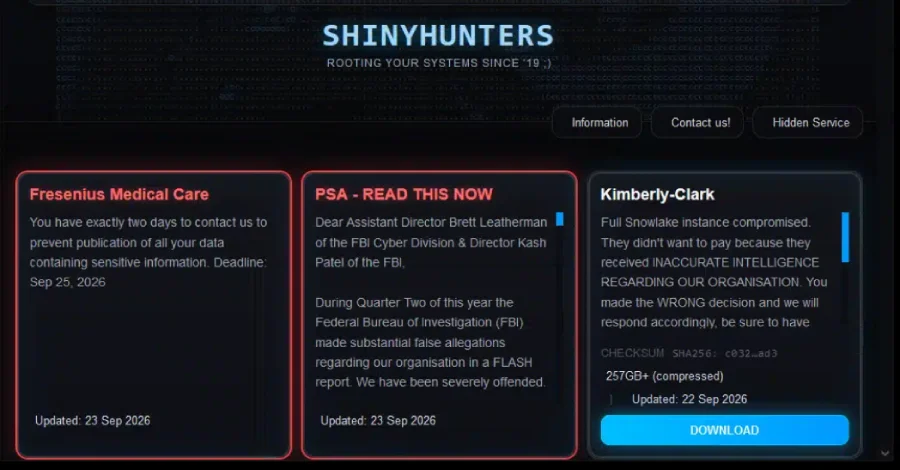
ShinyHunters afirma haber hackeado el FBI y robado datos de agentes y solicitantes de empleo
admin Sep 23, 2026 0

El grupo de extorsión cibernética ShinyHunters asegura haber vulnerado los sistemas del FBI y sustraído información confidencial de agentes y…

Más información

Paginación de entradas

1 … 6 7 8 … 196

Recent Posts

  • Detenido en Ámsterdam un joven de 24 años vinculado al grupo ShinyHunters
  • Vulnerabilidad en el SDK oficial de Python de MCP permitía el robo de credenciales OAuth
  • Apple parchea una vulnerabilidad zero-day en CoreGraphics explotada en ataques dirigidos
  • Kiteworks parchea una vulnerabilidad crítica y reactiva los sistemas de sus clientes
  • Ciudadano vietnamita acusado de blanqueo en estafa cripto de 16 millones de dólares

Recent Comments

No hay comentarios que mostrar.
About Author

Maria Shriver

Maria Shriver

Hi guys, I’m Maria a full-time Blogger & Writer. It is a long-established fact that a reader will be distracted by the content.

Trending News
Detenido en Ámsterdam un joven de 24 años vinculado al grupo ShinyHunters
Sep 29, 2026
Vulnerabilidad en el SDK oficial de Python de MCP permitía el robo de credenciales OAuth
Sep 29, 2026
Apple parchea una vulnerabilidad zero-day en CoreGraphics explotada en ataques dirigidos
Sep 29, 2026
Kiteworks parchea una vulnerabilidad crítica y reactiva los sistemas de sus clientes
Sep 29, 2026
Ciudadano vietnamita acusado de blanqueo en estafa cripto de 16 millones de dólares
Sep 29, 2026
Recent Posts
  • Detenido en Ámsterdam un joven de 24 años vinculado al grupo ShinyHunters
  • Vulnerabilidad en el SDK oficial de Python de MCP permitía el robo de credenciales OAuth
  • Apple parchea una vulnerabilidad zero-day en CoreGraphics explotada en ataques dirigidos
  • Kiteworks parchea una vulnerabilidad crítica y reactiva los sistemas de sus clientes
  • Ciudadano vietnamita acusado de blanqueo en estafa cripto de 16 millones de dólares
PUEDES HABERTE PERDIDO
REvil y el ataque a Kaseya: ransomware a escala de cadena de suministro
Cibercrimen Ransomware
REvil y el ataque a Kaseya: ransomware a escala de cadena de suministro
admin Jun 28, 2026
Sistema de control industrial OT/ICS en una planta de tratamiento de agua
Seguridad IoT / OT / ICS
Actores iranies CyberAv3ngers comprometen PLCs Unitronics en sistemas de agua de EE.UU.
admin Ene 1, 2026
El ataque de ransomware a Colonial Pipeline que paralizo el combustible en EE.UU.
Ransomware
El ataque de ransomware a Colonial Pipeline que paralizo el combustible en EE.UU.
admin Ene 1, 2026
Passkeys: el camino hacia el fin de las contrasenas
Identidad y gestion de accesos (IAM)
Passkeys: el camino hacia el fin de las contrasenas
admin Ene 1, 2026

Panama Security es un medio digital independiente de noticias, análisis y divulgación sobre ciberseguridad.

Cubrimos ciberataques, malware, ransomware, vulnerabilidades, cibercrimen y tendencias del sector para ayudarte a entender y reducir los riesgos.

Ciudad de Panamá, República de Panamá
contacto@panamasecurity.space
panamasecurity.space
Latest News
CIBER-TEC Desvela su Ecosistema de Dominio Integrado: La Sinergia Letal entre Drones, OSINT y Ciberguerra
Jun 28, 2026
MITRE ATT&CK: el mapa que organiza las tacticas y tecnicas de los atacantes
Ene 1, 2026
APT29 (Cozy Bear): el aparato de ciberespionaje ruso contra gobiernos occidentales
Ene 1, 2026
Categories
  • Amenazas persistentes avanzadas (APT)
  • Analisis y opinion
  • Avisos de seguridad
  • Ciberataques
  • Cibercrimen
  • Ciberguerra / Amenazas estatales
  • Concienciacion y formacion
  • Criptografia y cifrado
  • Cumplimiento normativo
  • Entrevistas
  • Estafas y fraude
  • Eventos y conferencias
  • Exploits y Zero-Day
  • Filtraciones y fugas de datos
  • Forense digital (DFIR)
  • Gestion de riesgos
  • Guias y tutoriales
  • Hacktivismo
  • Herramientas de seguridad
  • Identidad y gestion de accesos (IAM)
  • Inteligencia de amenazas
  • Malware
  • Operaciones de seguridad (SOC)
  • Parches y actualizaciones
  • Perspectivas de expertos
  • Phishing e ingenieria social
  • Ransomware
  • Respuesta a incidentes
  • Seguridad de aplicaciones
  • Seguridad de la IA
  • Seguridad de redes
  • Seguridad en la nube
  • Seguridad IoT / OT / ICS
  • Seguridad movil
  • Threat Hunting
  • Vulnerabilidades
  • Webinars
Sign Up For Our Newsletter

Subscribe to our newsletter to get our newest articles instantly!

Copyright © 2026 | Funciona con WordPress | Frankfurt News por ThemeArile

  • Home
  • Blog
  • Acerca de
  • Contacto
  • Politica de Privacidad
  • Politica de Cookies
  • Terminos y Condiciones
  • Aviso Legal
