


Detalles del incidente
Foxconn, el mayor fabricante de productos electrónicos del mundo, confirmó que algunas de sus fábricas en Norteamérica están trabajando para retomar operaciones normales tras un ciberataque. La compañía, que emplea a más de 900 000 personas en más de 240 campus en 24 países y reportó ingresos superiores a 260 000 millones de dólares en 2025, ocupa el puesto 28 en Fortune Global 500 y fabrica una amplia gama de productos electrónicos para grandes empresas tecnológicas como Apple, Nvidia, Intel y Google.
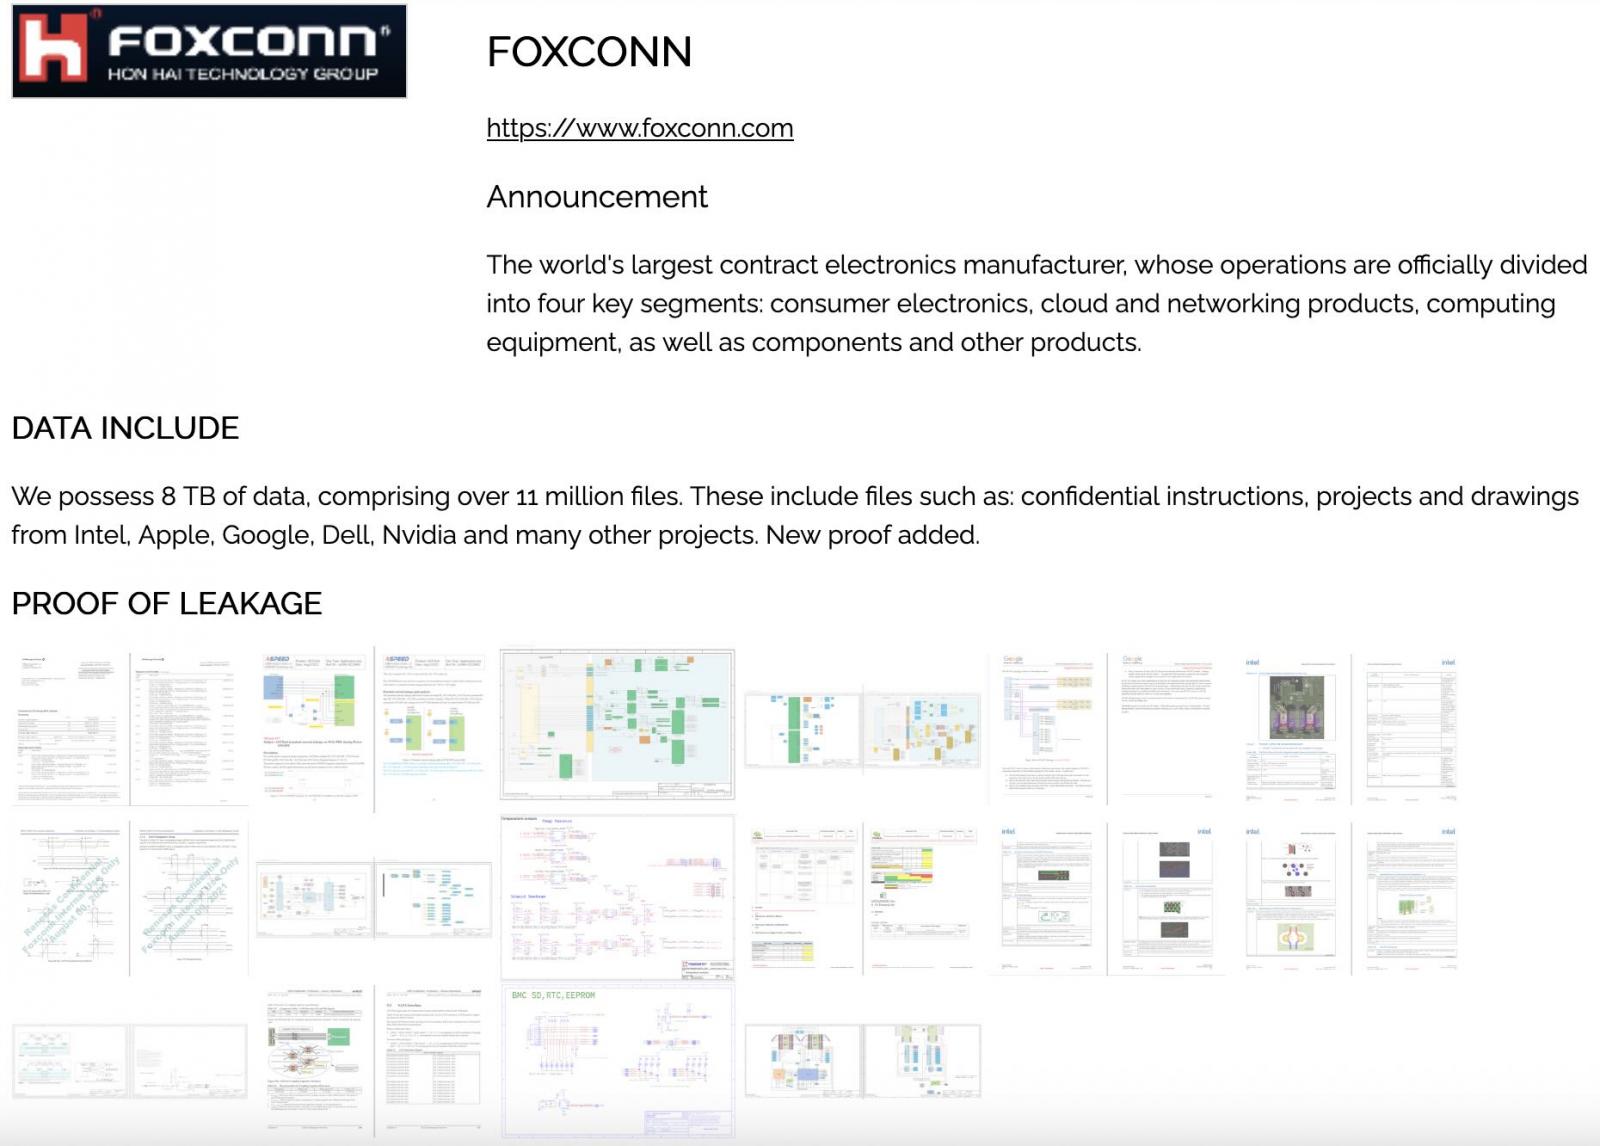
El incidente fue confirmado por un portavoz de Foxconn cuando BleepingComputer solicitó a la empresa que se pronunciara sobre las afirmaciones de la operación de ransomware Nitrogen, que esta semana aseguró haber robado 8 TB de datos y más de 11 millones de documentos.
"Algunas de las fábricas de Foxconn en Norteamérica sufrieron un ciberataque", declaró el portavoz en un comunicado enviado por correo electrónico a BleepingComputer. "El equipo de ciberseguridad activó de inmediato el mecanismo de respuesta e implementó múltiples medidas operativas para garantizar la continuidad de la producción y la entrega. Las fábricas afectadas están reanudando actualmente la producción normal".
Nitrogen también afirma en su sitio de filtración en la dark web que los archivos robados contienen "instrucciones confidenciales, proyectos y planos" de Apple, Intel, Google, Nvidia, AMD y otros clientes de Foxconn.
Antecedentes del ransomware Nitrogen
Los actores de amenazas detrás de la operación de ransomware Nitrogen surgieron en 2023 con un cargador de malware que utilizaba el mismo nombre y que implementaba cargas útiles de ransomware BlackCat/ALPHV. Posteriormente, el grupo desarrolló su propia cepa de ransomware utilizando código filtrado del builder de Conti 2. Sin embargo, según investigadores de seguridad de Coveware, "un error de codificación en el malware para ESXi hace que cifre todos los archivos con la clave pública incorrecta, corrompiéndolos irreversiblemente".
Aunque Nitrogen no es la operación de ransomware más activa, desde 2024 ha ido agregando docenas de víctimas a su sitio de filtraciones. Esta no es la primera vez que Foxconn sufre un ataque de ransomware: la banda LockBit afirmó haber atacado a la filial Foxsemicon en enero de 2024 y a una planta de producción en Tijuana, México, a finales de mayo de 2022. En diciembre de 2020, la operación DoppelPaymer también reivindicó un ataque contra la instalación CTBG MX de Foxconn en Ciudad Juárez y exigió un rescate de 34 millones de dólares tras supuestamente robar 100 GB de datos, cifrar hasta 1400 servidores y destruir entre 20 y 30 TB de copias de seguridad.
















Deja una respuesta