

N-able ha publicado una actualización de emergencia para corregir una vulnerabilidad crítica de ejecución remota de código (RCE) que afecta a su plataforma de monitoreo y gestión remota (RMM) N-central. Esta solución se da a conocer en un contexto de ataques en curso contra sistemas que aún no han sido parcheados.
La plataforma N-central es utilizada por departamentos de TI y proveedores de servicios gestionados (MSP) para supervisar, gestionar y mantener redes y dispositivos de clientes desde una consola centralizada basada en web.
Identificada como CVE-2026-86218, esta vulnerabilidad de RCE permite a actores de amenazas sin privilegios ejecutar código malicioso en instancias de N-central sin parchear que estén expuestas en línea, mediante ataques de baja complejidad.
N-able abordó esta falla el sábado con el lanzamiento del hotfix 4 de N-central 2026.3, instando a los clientes a aplicarlo lo antes posible. Aunque la compañía afirma que no tiene confirmación de explotación en entornos de producción, advierte que los sistemas sin parchear continúan en riesgo y recomienda actualizar de inmediato.
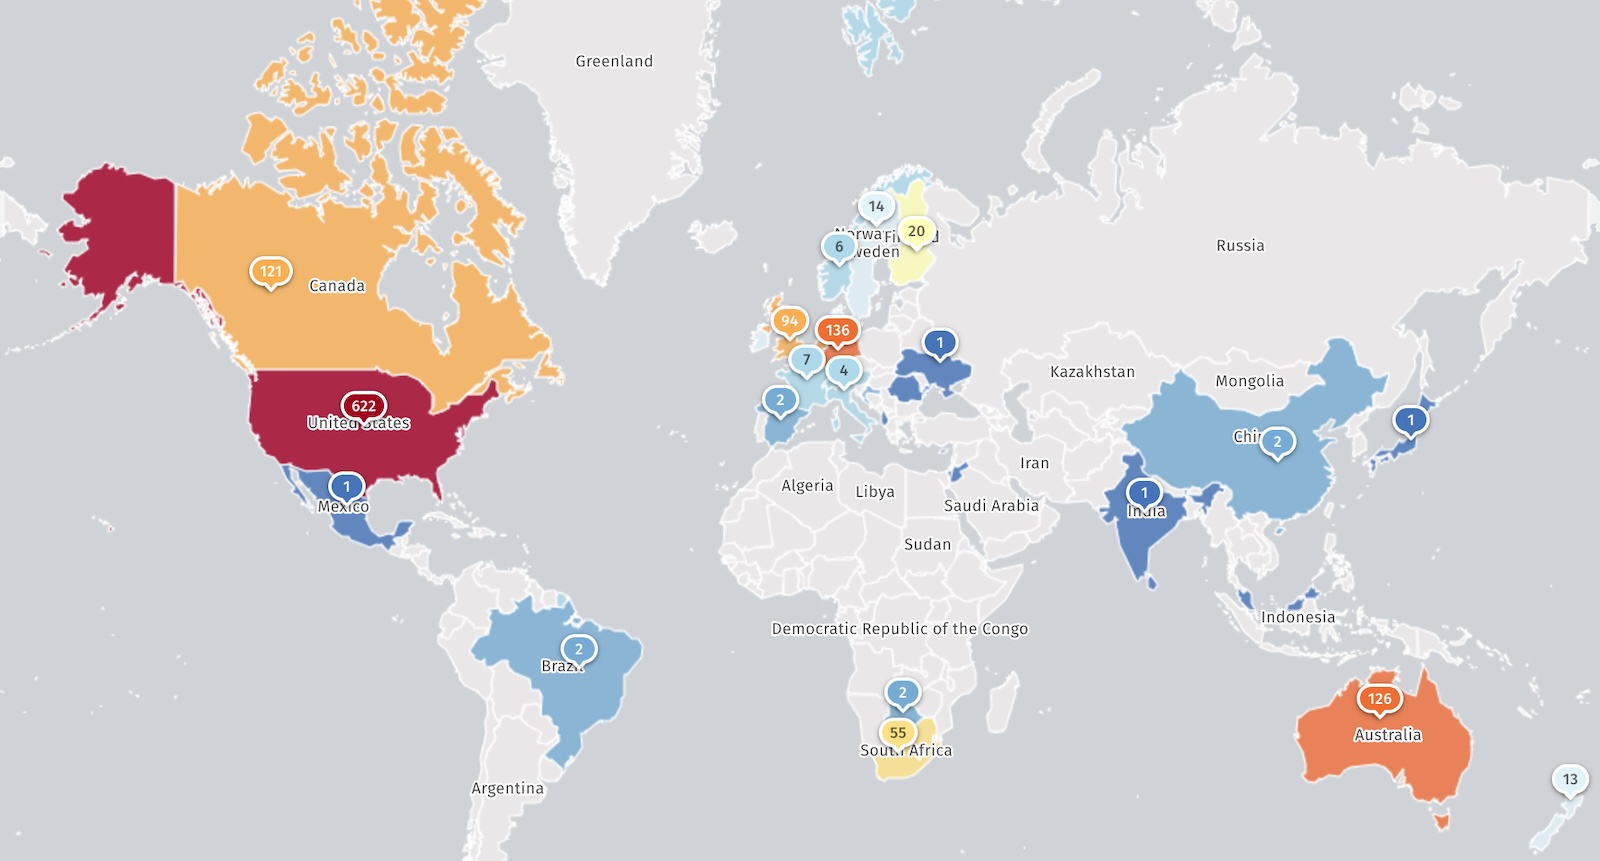
La fundación sin fines de lucro Shadowserver ha detectado cerca de 1.500 servidores N-central expuestos en línea, concentrados principalmente en Estados Unidos y Europa, lo que aumenta la superficie de ataque potencial.
La empresa de seguridad Huntress ha señalado esta vulnerabilidad como un posible zero-day, junto con otras dos fallas de alta severidad (CVE-2026-86206 y CVE-2026-86207) también parcheadas durante el fin de semana, que podrían permitir a los atacantes eludir la autenticación y obtener acceso completo a la plataforma.
En nuestra actualización del 5/9/26, habíamos mencionado que no podíamos descartar si las dos vulnerabilidades anteriores (CVE-2026-86206 y CVE-2026-86207) eran las explotadas en el entorno de producción parcheado de uno de nuestros clientes. Debido a que los registros del servidor N-central comprometido ya habían rotado, tampoco podemos afirmar si esta nueva CVE fue la explotada en ese caso.
Huntress subraya que los usuarios de N-central on-premises deben aplicar el hotfix 4 con carácter inmediato, ya que los sistemas que ejecutan HF3 siguen siendo vulnerables a esta falla divulgada recientemente.
Este incidente se produce un año después de que N-able lanzara parches para dos vulnerabilidades (CVE-2025-8875 y CVE-2025-8876) que estaban siendo explotadas activamente. En aquel momento, Shadowserver encontró que 880 servidores N-central seguían vulnerables días después de que CISA ordenara a las agencias federales parchear sus sistemas en un plazo de una semana.
















Deja una respuesta