

La empresa fabricante de carteras de hardware para criptomonedas Trezor alertó este miércoles a sus clientes de que actores maliciosos que comprometieron su proveedor externo de correo electrónico están lanzando ataques de phishing contra ellos.
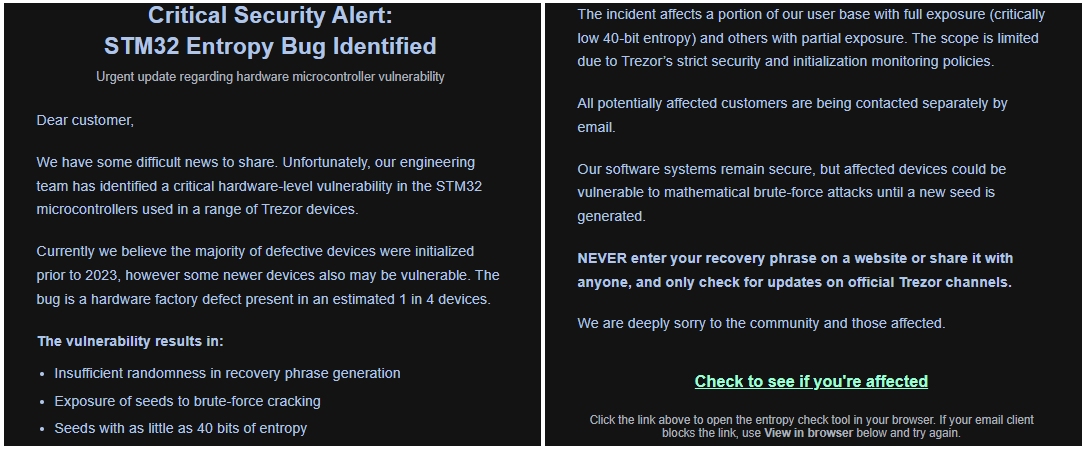
Los clientes afectados recibieron correos falsos de "alerta crítica de seguridad" enviados desde help@trezor.io, en los que se afirmaba que una "vulnerabilidad en el microcontrolador de hardware" de los microcontroladores STM32 utilizados por las carteras de almacenamiento en frío de Trezor podría exponer sus semillas a ataques de fuerza bruta.
La compañía informó que está investigando la brecha y que el dominio ha sido desactivado para detener los ataques.
Nuestro proveedor externo de correo electrónico ha sido vulnerado. Tengan en cuenta que el correo titulado 'Critical Security Alert: STM32 Entropy Vulnerability' no proviene de nosotros y es un intento de phishing. No hagan clic en ningún enlace
Hemos desactivado el dominio y estamos investigando la situación, incluida la forma en que los hackers obtuvieron acceso a nuestro dominio legítimo
Trezor también reveló en agosto una brecha de datos después de que atacantes hackearan ShipMonk, su proveedor de logística y envíos, y robaran datos de pedidos de clientes, incluidos nombres completos, direcciones de envío, direcciones de correo electrónico y números de teléfono.
Aunque inicialmente la empresa indicó que el incidente afectó a cerca de 14.000 clientes, una actualización del viernes advirtió que una investigación posterior encontró que la brecha afectó a otros 67.000 clientes estadounidenses, elevando el total a 81.000.
Según explicó Trezor, la brecha de datos también impactó a clientes de Brasil, Colombia, Italia, Portugal, Suecia y el Reino Unido que recibieron pedidos entre el 10 de mayo y el 8 de agosto de 2026. Aunque no se especificó cómo fueron vulnerados los sistemas de ShipMonk, los correos de notificación de brecha vistos por BleepingComputer señalaron que los atacantes explotaron una vulnerabilidad en la plataforma de análisis Metabase.
A principios de agosto, Metabase informó que los actores maliciosos aprovecharon una vulnerabilidad crítica de inyección SQL de día cero para vulnerar instancias de clientes, obtener acceso de administrador y robar datos.
BleepingComputer también supo que ShipMonk recibió correos de extorsión del grupo ShinyHunters después de la brecha.
En enero de 2024, Trezor reveló otra brecha de datos después de que su portal externo de tickets de soporte fuera comprometido y los atacantes accedieran a datos (por ejemplo, nombres, nombres de usuario y direcciones de correo electrónico) de aproximadamente 66.000 usuarios.
Una vez que los atacantes tienen credenciales válidas, solo se bloquea el 37% de sus acciones
Las puntuaciones generales de prevención pueden ocultar lo que sucede después del acceso inicial. Una vez que los atacantes utilizan credenciales válidas, la prevención cae drásticamente.
The Blue Report 2026 mide las defensas técnica por técnica en 338 millones de simulaciones ejecutadas en entornos de producción de clientes.
Artículos relacionados:
- Cómo los MSP pueden detectar ataques de phishing que los filtros de correo pasan por alto
- Hombre recibe seis años de prisión por hackear 750 cuentas de Snapchat de mujeres
- El grupo de extorsión ShinyHunters afirma haber vulnerado a Odido y afectado a millones
- El servicio de phishing de Microsoft 365 BigBear eludió la autenticación multifactor en 258 organizaciones
- Trezor revela una brecha de datos que afecta a casi 14.000 clientes
Categorías: Brecha, Correo electrónico, Phishing, Trezor















Deja una respuesta